Aktive Schwachstellenanalyse: wie Zi0n Ihr Gerät schützt
Handelsübliche Smartphones verwalten sensible Finanzdaten und private Mitteilungen, doch herkömmliche mobile Betriebssysteme weisen regelmäßig ungepatchte Zero-Day-Lücken auf, die von staatlicher Spionagesoftware wie Pegasus oder Predator ausgenutzt werden. Gegen hochentwickelte Zero-Click-Angriffsketten, die keinerlei Interaktion des Nutzers erfordern, sind herkömmliche Antiviren-Scanner wirkungslos. Zi0n verfolgt einen grundlegend anderen Ansatz: eine aktive, kontinuierliche Schwachstellenanalyse auf Betriebssystemebene in Verbindung mit einer konsequenten Verkleinerung der physischen und digitalen Angriffsfläche.
Mobile Schwachstellen und der Ablauf einer lautlosen Kompromittierung
Eine Software-Schwachstelle wird dann gefährlich, wenn Angreifer einen geeigneten Einstiegsvektor finden. Auf Standard-Smartphones geraten dabei häufig Komponenten ins Visier, die außerhalb der Sichtbarkeit des Nutzers operieren:
- Schwachstellen im Baseband-Prozessor: Das Mobilfunkmodem verarbeitet eingehende Funksignale, noch bevor das eigentliche Betriebssystem eingreifen kann. Ein gefälschter Sendemast (IMSI-Catcher) kann so Schadcode direkt im Speicher ausführen, ohne dass der Bildschirm aktiviert wird.
- Fehler in Multimedia-Parsern: Das automatische Laden und Decodieren von Bildern (WebP, JPEG) oder Videoströmen in Messaging-Apps ermöglichte wiederholt die unbemerkte Ausführung von Schadcode mit Kernel-Rechten.
- Missbrauch von Bedienungshilfen und Overlays: Scheinbar harmlose Anwendungen fordern erweiterte Berechtigungen an, um Tastatureingaben aufzuzeichnen, private Schlüssel von Krypto-Wallets auszulesen und flüchtige 2FA-Codes abzugreifen.
- Physische Angriffe über die USB-Schnittstelle: An manipulierten öffentlichen Ladestationen oder bei Beschlagnahmungen mit forensischen Extraktionsgeräten (wie Cellebrite oder GrayKey) dienen Debug-Schnittstellen wie ADB als Einfallstor.
Aktive Verteidigungsarchitektur und kontinuierliche Überwachung in Zi0n
Um hochentwickelte Bedrohungen abzuwehren, bevor vertrauliche Informationen kompromittiert werden, setzt Zi0n auf ein mehrschichtiges, aktives Schutzkonzept.
1. Dynamische Integritätsprüfung des Kernels und verifizierter Start
Zi0n überprüft laufend die kryptografischen Signaturen der Systempartitionen, der Kernel-Module und des Bootloaders. Erkennt das System den Versuch, unberechtigte Speicheränderungen vorzunehmen oder Root-Rechte zu erlangen, wird der verdächtige Prozess augenblicklich gestoppt und der betroffene Bereich isoliert.
2. Strikte Sandbox-Isolierung und getrennte Ausführungsumgebungen
Jede Anwendung auf Zi0n läuft in einer geschlossenen Sandbox mit minimalen Privilegien und unveränderlichen SELinux-Richtlinien. Interprozesskommunikation ist streng reglementiert. Sollte eine Drittanbieter-App ausgenutzt werden, bleibt der Angreifer in einem isolierten Bereich gefangen, ohne Zugriff auf Systemschlüssel oder fremde Datenspeicher zu erhalten.
3. Netzwerkverkehr-Inspektion und C2-Blockierung über dVPN
Jeder erfolgreiche Schadcode muss letztlich eine Verbindung zu seinem Befehlsserver (C2) herstellen, um erbeutete Daten zu übertragen. Zi0n leitet den gesamten Datenverkehr über ein dezentrales VPN (dVPN) mit automatischer IP-Rotation und privater DNS-Auflösung. Verbindungsausbrüche zu verdächtigen Servern werden direkt auf Paketebene unterbunden.
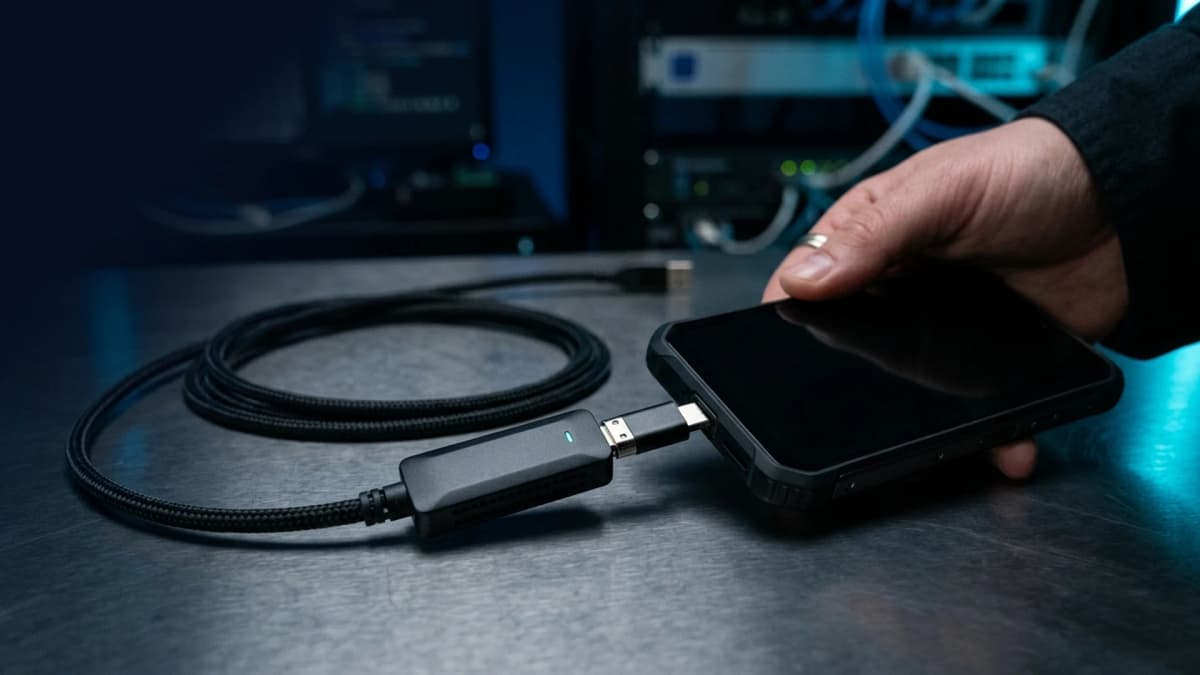
4. Physischer Schutz der USB-Schnittstelle durch Cable Wipe
Physische Datenabgriffe sind an herkömmlichen Geräten kaum zu verhindern. Zi0n begegnet dieser Gefahr mit der Cable-Wipe-Technologie: Sobald ein nicht autorisiertes Datenkabel oder ein forensisches Auslesegerät eine Verbindung aufbaut, löscht das Gerät augenblicklich alle flüchtigen Entschlüsselungsschlüssel im Arbeitsspeicher, sodass ein Auslesen unmöglich wird.
5. Sensorabschaltung zur Abwehr verdeckter Spionagevektoren
Mikrofone und Kameras stellen bevorzugte Angriffsziele für Spionagesoftware dar. Zi0n verfügt über hard- und softwareseitige Kontrollmechanismen, die Kameras, Mikrofone und Ortungsmodule vollständig von der Stromversorgung und dem Betriebssystem trennen, solange sie nicht aktiv genutzt werden.
Praktische Maßnahmen zur Verringerung der mobilen Angriffsfläche
Um Ihre privaten Schlüssel und geschäftlichen Mitteilungen unterwegs zuverlässig zu schützen:
- Drahtlose Schnittstellen gezielt deaktivieren: Schalten Sie Wi-Fi und Bluetooth an belebten Orten aus, um unerwünschte Sondierungsversuche zu blockieren.
- Öffentliche Ladebuchsen meiden: Nutzen Sie ausschließlich reine Stromkabel ohne Datenleitungen oder greifen Sie auf Geräte mit aktiver Cable-Wipe-Funktion zurück.
- Kritische Arbeitsabläufe separieren: Verwalten Sie Krypto-Transaktionen und vertrauliche Nachrichten auf einem gehärteten Spezialgerät, getrennt von alltäglichen Unterhaltungs-Apps.
- Auf gehärtete Betriebssysteme setzen: Herkömmliche monatliche Sicherheitsupdates schließen bekannte Lücken oft erst Wochen nach deren aktiver Ausnutzung.
Wie kann Zi0n Ihnen helfen?
Für Krypto-Investoren, Führungskräfte und sicherheitsbewusste Anwender verwandelt Zi0n mobile Geräte in uneinnehmbare Festungen. Die Verbindung aus kontinuierlicher Schwachstellenüberwachung, dem dezentralen dVPN-Netzwerk und anonymer weltweiter eSIM-Konnektivität schützt Ihre digitale Identität wirksam vor staatlicher Überwachung und zielgerichteter Cyberkriminalität. Erfahren Sie alle technischen Details unter https://zi0n.io.
Häufig gestellte Fragen
Worin unterscheidet sich die aktive Analyse von Zi0n von gewöhnlichen Antiviren-Apps? Klassische Virenscanner vergleichen Dateien mit bekannten Schadcode-Mustern. Zi0n analysiert das Systemverhalten und die Kernel-Integrität in Echtzeit und stoppt schädliche Aktivitäten noch vor dem Vorliegen einer Signatur.
Beeinträchtigt die kontinuierliche Analyse die Akkulaufzeit? Nein. Die Schutzfunktionen sind direkt in das gehärtete Betriebssystem integriert und auf Hardware-Ebene optimiert, wodurch ressourcenintensive Hintergrundprozesse entfallen.
Kann Zi0n Angriffe durch IMSI-Catcher erkennen? Ja. Das Mobilfunk-Subsystem von Zi0n analysiert die Signalparameter der Funkzellen und warnt umgehend vor verdächtigen Downgrades der Verschlüsselung oder erzwungenen 2G-Verbindungen.
Was geschieht, wenn ein Angreifer unerlaubt ein Datenkabel anschließt? Die Cable-Wipe-Funktion registriert den unbefugten USB-Verbindungsaufbau sofort, sperrt das Gerät und löscht die Entschlüsselungsschlüssel aus dem flüchtigen RAM-Speicher.