
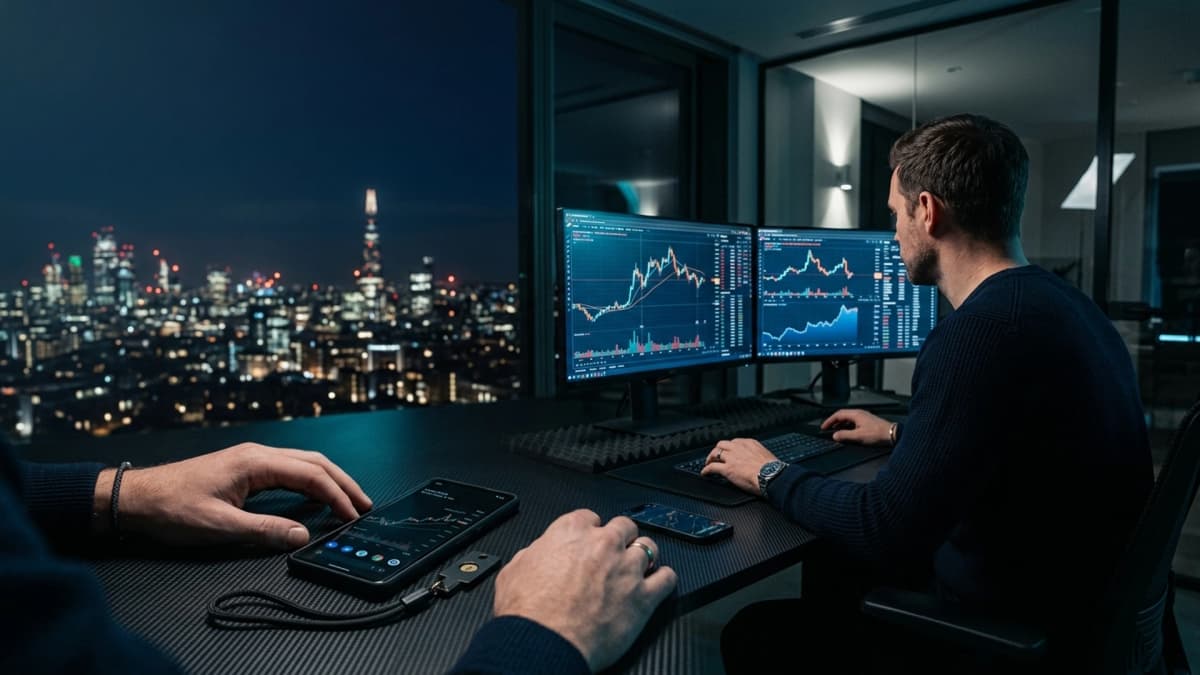
Operative Sicherheit für Krypto-Trader: der wesentliche Leitfaden
Beim Handel mit digitalen Vermögenswerten kann die Rentabilität einer ausgeklügelten Marktstrategie durch ein einziges operatives Versehen innerhalb von Sekunden vernichtet werden. Aktive Trader bewegen beträchtliche Liquidität, verbinden Wallets mit dezentralen Protokollen und verwalten sensible API-Schlüssel, während sie zwischen Flughäfen, Hotels und Konferenzen reisen. Diese ständige Mobilität macht das persönliche Smartphone zum primären Angriffsvektor für spezialisierte Cyberkriminelle.
Operative Sicherheit, allgemein als OpSec bezeichnet, geht weit über die Installation einfacher Schutzprogramme oder die Wahl langer Passwörter hinaus. Sie bildet ein ganzheitliches defensives System, das darauf abzielt, jede technische und menschliche Schwachstelle zu identifizieren, zu isolieren und gezielt auszuschalten.
Kritische operative Risikofaktoren für Marktteilnehmer
Viele Krypto-Akteure unterschätzen die Präzision, mit der Angreifer digitale Bewegungsmuster und Gewohnheiten analysieren. Gezielte Angriffe auf Trading-Konten basieren auf einer systematischen Verknüpfung scheinbar unbedeutender Metadaten.
Wer über ungeschützte Netzwerke mit dezentralen Handelsplätzen interagiert, legt seine echte IP-Adresse offen und verknüpft seine On-Chain-Bestände unmittelbar mit seinem geografischen Standort. Gleichzeitig lauern Schadprogramme auf dem Gerät, die den Inhalt der Zwischenablage überwachen und Krypto-Adressen beim Kopiervorgang unbemerkt manipulieren. Zu diesen softwareseitigen Risiken kommen das Abfangen von Authentifizierungscodes durch SIM-Swapping sowie die reale Gefahr physischer Übergriffe auf Geschäftsreisen hinzu.
Eine erfolgreiche Handelsstrategie verliert jeden Wert, wenn das Endgerät, auf dem Aufträge signiert werden, seiner Netzwerkumgebung blind vertraut.
Technische Grundlagen für kompromisslose Handels-OpSec
Der Schutz selbstverwahrter Vermögenswerte erfordert ein abgestimmtes Zusammenspiel robuster Sicherheitsmechanismen auf Hardware- und Betriebssystemebene.
Konsequente Trennung der Ausführungsumgebungen
Ein folgenschwerer Fehler besteht darin, Handelsaufträge auf demselben Smartphone auszuführen, das auch für soziale Medien, Spiele und private Kommunikation verwendet wird. Ein professioneller Akteur muss seine Handelsaktivitäten auf ein dediziertes Gerät auslagern, das frei von kommerzieller Telemetrie und überflüssigen Hintergrunddiensten ist.
Netzwerkverschleierung und Streuung von Metadaten
Transaktionen im Web3-Bereich übermitteln Netzwerkdaten, die Rückschlüsse auf den Urheber ermöglichen. Die Nutzung eines dezentralen virtuellen privaten Netzwerks mit dynamischer IP-Rotation verhindert, dass Telekommunikationsanbieter oder Angreifer Transaktionsmuster einer bestimmten Person zuordnen können.
Schutz vor forensischer Datenextraktion und physischer Nötigung
Reisen erhöhen das Risiko von Verlust, Diebstahl oder gewaltsamer Nötigung zur Geräteentsperrung. Ein hochentwickeltes Sicherheitsgerät muss beim Sperren des Bildschirms alle Datenleitungen der USB-Schnittstelle trennen und einen speziellen Notfall-Code (Duress PIN) bereitstellen. Dieser lädt eine unauffällige Scheinoberfläche mit harmlosen Beständen, während im Hintergrund sensible Wallets ohne optische Hinweise unwiderruflich gelöscht werden.
Praktische Verhaltensregeln für den Handelsalltag
Um Ihre täglichen Transaktionen zuverlässig gegen Angriffe abzusichern:
- trennen Sie Ihre Endgeräte: reservieren Sie ein gehärtetes Smartphone ausschließlich für die Verwahrung von Schlüsseln und das Signieren von Transaktionen.
- vermeiden Sie Schlüssel in der Zwischenablage: speichern Sie vertrauliche Seed-Phrasen oder API-Secrets niemals in unverschlüsselten Notizprogrammen mit Cloud-Synchronisation.
- setzen Sie auf hardwarebasierte Authentifizierung: ersetzen Sie anfällige SMS-Bestätigungen ausnahmslos durch physische Sicherheitsschlüssel oder dezentrale Token.
Wie Zi0n die operative Sicherheit von Krypto-Tradern stärkt
Entwickelt für Akteure in risikoreichen Finanzumgebungen, bietet die Zi0n-Plattform hardwaregestützte Antworten auf die Herausforderungen moderner OpSec. Das gehärtete Betriebssystem verzichtet vollständig auf kommerzielle Tracking-Dienste und überwacht den Status der SIM-Karte fortlaufend gegen unbefugte Manipulationen.
Unterwegs zerstört das Cable-Wipe-Protokoll von Zi0n die im flüchtigen Arbeitsspeicher liegenden kryptografischen Schlüssel sofort, sobald ein nicht autorisiertes Analysegerät an die USB-Schnittstelle angeschlossen wird. In Kombination mit einem dezentralen Netzwerk und dem WipScreen-Grafiktreiber, der heimliche Bildschirmaufnahmen unterbindet, gewährleistet Zi0n eine widerstandsfähige Umgebung für sichere Handelsentscheidungen.
Häufig gestellte Fragen
Warum ist die SMS-basierte Bestätigung für Trader gefährlich?
Beim SIM-Swapping übernehmen Kriminelle durch Social Engineering die Kontrolle über Ihre Mobilfunknummer beim Provider. Die SMS-Codes zur Bestätigung werden direkt auf das Gerät des Angreifers umgeleitet, ohne dass Ihr Smartphone eine Warnung empfängt.
Ersetzt eine Hardware-Wallet ein sicheres Smartphone?
Nein. Eine Hardware-Wallet schützt private Schlüssel offline, aber die Vorbereitung der Transaktion und die Anzeige der Empfängeradresse erfolgen auf dem verbundenen Smartphone. Ist dieses kompromittiert, können Transaktionsdaten vor der Signatur manipuliert werden.
Welchen Schutz bietet die Duress PIN bei physischer Bedrohung?
Wird ein Trader gezwungen, sein Gerät zu entsperren, öffnet die Duress PIN ein glaubwürdiges Täuschungsprofil. Gleichzeitig werden die echten Bestände im Hintergrund rückstandslos bereinigt, ohne dass der Angreifer den Vorgang bemerkt.
Wie verhindert man die Zuordnung der eigenen IP-Adresse zu Wallets?
Trader sollten Verbindungen ausschließlich über dezentrale Netzwerkstrukturen mit kontinuierlicher IP-Adressrotation leiten, damit Knotenbetreiber und Analysefirmen den geografischen Ursprung nicht ermitteln können.
Erfahren Sie mehr über professionelle mobile Sicherheitsarchitektur auf zi0n.io.


