
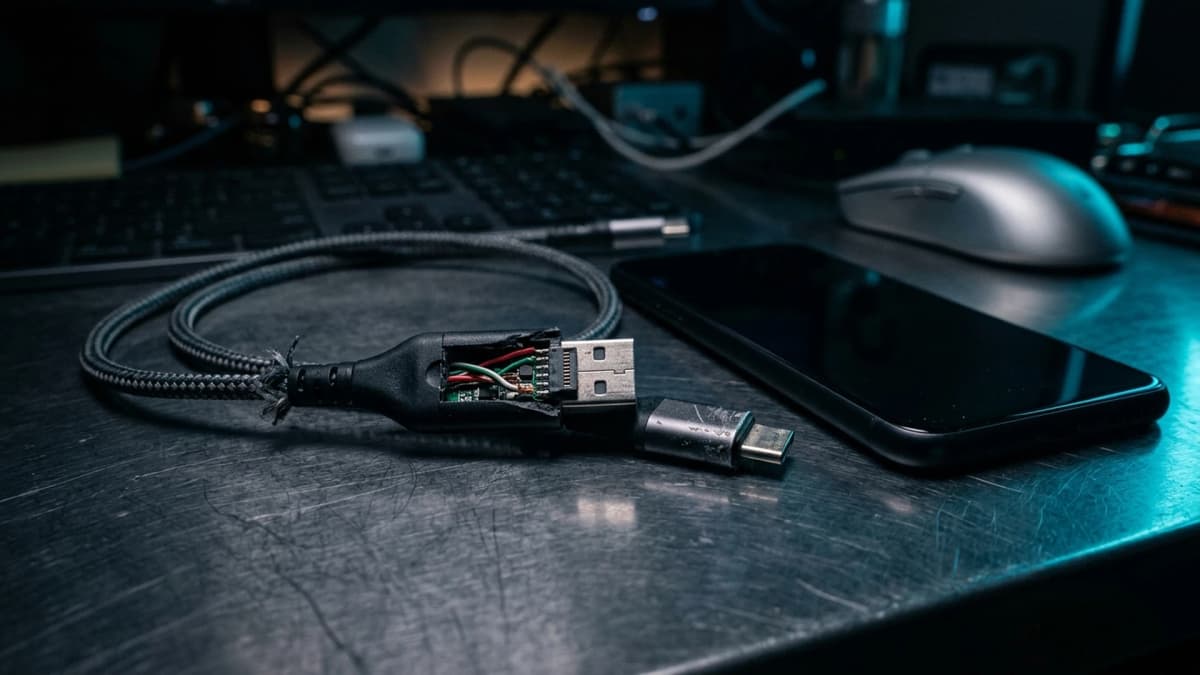
Самая эффективная функция Zi0n против атак через вредоносные кабели
Подключение кабеля USB кажется самым привычным действием в повседневной работе со смартфоном. Однако в руках злоумышленника или на непроверенной общественной зарядной станции обычный провод питания способен превратиться в опасное оружие, перехватывающее контроль над устройством за считанные секунды.
Для нейтрализации угрозы шпионских кабелей и скомпрометированных разъемов Zi0n использует бескомпромиссный механизм защиты: аппаратную технологию Wipi в сочетании с физической изоляцией контроллеров USB.
Анатомия кабеля-ловушки и скрытая угроза
Внешне модифицированный кабель неотличим от оригинального провода известных брендов. Его оплетка и разъемы не имеют видимых дефектов. При этом внутри корпуса злоумышленники маскируют микроконтроллер, беспроводной передатчик или аппаратный инжектор клавиатурных команд вроде BadUSB или кабеля O.MG.
При подключении к обычному смартфону такой кабель мгновенно имитирует скоростную физическую клавиатуру (устройство HID). За доли секунды встроенный чип передает автоматизированные команды, которые обходят базовые ограничения системы, устанавливают скрытое шпионское ПО или запускают выгрузку закрытых ключей и учетных записей криптокошельков.
На стандартных смартфонах линии передачи данных по умолчанию остаются активными во время зарядки, создавая прямой путь к внутренней памяти.
Решающая защита Zi0n: технология Wipi и аппаратная блокировка портов
Чтобы исключить подобный сценарий физического взлома, Zi0n не ограничивается экранными предупреждениями. Устройство задействует жесткие аппаратные политики безопасности под управлением изолированного защитного чипа и защищенной операционной системы.
Отключение линий передачи данных при заблокированном экране
Когда экран Zi0n заблокирован, аппаратный контроллер USB полностью обесточивает дифференциальные линии передачи данных (D+ и D-). Даже если вредоносный кабель пытается передать команды или сымитировать внешнее устройство, процессор полностью отвергает коммуникацию на схемном уровне. Устройство принимает исключительно питающее напряжение для зарядки аккумулятора по силовым линиям.
Мгновенное уничтожение ключей с помощью Wipi
Если злоумышленник пытается обойти аппаратное ограничение и применить специализированное криминалистическое оборудование для выгрузки данных, срабатывает система Wipi. Архитектура распознает несанкционированную попытку подключения данных за считанные микросекунды.
Надежная защита от физического доступа исключает промедление: своевременное уничтожение мастер-ключей навсегда закрывает злоумышленникам доступ к критическим данным.
Wipi передает прямой сигнал аппаратному модулю Secure Element на необратимое стирание мастер-ключей блочного шифрования AES-256. Лишившись ключей, физическая память смартфона превращается в массив случайных байтов, надежно защищая секретные переписки, seed-фразы и рабочие файлы.
Практические правила при подключении к физическим портам
Чтобы свести к минимуму риски физического перехвата в аэропортах, гостиницах и конференц-залах, достаточно соблюдать простые правила:
- Аппаратные блокираторы данных USB: применять переходники, физически разрывающие линии данных при зарядке в общественных местах.
- Отказ от чужих кабелей: никогда не использовать провода, одолженные у незнакомцев или оставленные без присмотра.
- Быстрая автоблокировка экрана: настроить автоматическое отключение экрана без длительных пауз после завершения работы.
Комплексная безопасность вместе с Zi0n
Технология Wipi действует в составе комплексной архитектуры защиты Zi0n. Благодаря изолированным профилям пользователей, операционной системе на базе GrapheneOS, экстренному Duress PIN и децентрализованному VPN с динамической сменой IP-адресов, устройство отражает как сетевые атаки, так и аппаратные вмешательства через кабель. Подробности доступны на https://zi0n.io.
Часто задаваемые вопросы
Может ли стандартное зарядное устройство случайно вызвать срабатывание Wipi?
Нет, сертифицированные зарядные устройства передают только электрический ток и не отправляют запросов на обмен данными.
Что представляет собой атака BadUSB на смартфонах?
Это способ атаки, при котором подключенный аксессуар имитирует клавиатуру и быстро выполняет команды без ручного подтверждения пользователем.
Можно ли восстановить данные после срабатывания Wipi?
Нет, стирание криптографических ключей в Secure Element необратимо, поэтому критически важно хранить резервные копии на автономных носителях.
Нужен ли доступ в интернет для работы Wipi?
Нет, функционал работает автономно на уровне встроенного оборудования и сохраняет полную боеготовность в режиме полета или экранирующих чехлах.


