主动漏洞分析:Zi0n 如何保护您的设备
普通消费级智能手机承载着用户的关键数字资产与私密通讯,然而常规移动操作系统层出不穷的零日漏洞正成为各类国家级间谍软件(如 Pegasus 与 Predator)的攻击跳板。面对不需要用户进行任何点击即可完成静默渗透的零点击(zero-click)攻击链,仅依靠已知病毒特征码匹配的传统杀毒软件早已形同虚设。Zi0n 采用了截然不同的安全哲学:在底层操作系统中内置持续的主动漏洞分析机制,并从物理与逻辑两个维度大幅收敛设备的受攻击面。
移动漏洞成因与隐蔽入侵的攻击链路
一个软件缺陷只有在攻击者找到可利用的输入通道时才会演化为严重威胁。在普通智能手机中,黑客往往绕开用户注意力的表层界面,直接瞄准深层系统组件:
- 基带处理器漏洞(Baseband): 蜂窝网络调制解调器在主操作系统响应之前就会直接解析射频数据包。攻击者利用伪基站(IMSI-catcher)即可在屏幕完全处于熄灭状态下向系统内存注入恶意载荷。
- 多媒体格式解析缺陷: 即时通讯软件在后台自动解析图像(如 WebP、JPEG)或音视频流时,底层库的内存越界漏洞屡次被用于直接获取内核级代码执行权限。
- 无障碍服务与界面悬浮窗滥用: 恶意软件通过诱导手段获取高级辅助权限,进而在后台监听键盘敲击记录、偷窥加密货币钱包助记词并截取双重验证(2FA)令牌。
- 物理 USB 接口入侵风险: 在公共充电站中潜藏的数据劫持设备,或者面对 Cellebrite、GrayKey 等专业取证仪器时,USB 调试接口(ADB)常被作为暴力破解与提取数据的通道。
Zi0n 的主动防御架构与全天候审计机制
为了在恶意代码触及核心数据之前实现即时阻断,Zi0n 构建了覆盖设备全生命周期的多层主动防御体系。
1. 动态内核完整性验证与安全启动链
Zi0n 持续校验系统底层分区、内核模块以及引导加载程序的密码学签名。一旦监测到底层内存空间被异常篡改或出现未授权的提权尝试,系统将立即强行终止可疑进程并对受影响区域实施隔离。
2. 严格沙箱隔离与独立微执行容器
运行在 Zi0n 上的每个应用程序均被限制在相互独立的沙箱微容器内,受到严苛的 SELinux 策略约束。跨进程随意读取内存的行为被底层系统完全封禁。即使某个第三方工具遭遇未知的零日漏洞利用,攻击者也只能被困在封闭容器内,无法横向渗透系统密钥库或其他资产。
3. 网络流量审查与基于 dVPN 的 C2 命令端阻断
任何成功的恶意渗透都需要与其远程指挥与控制服务器(C2)建立双向通信以窃取敏感文件。Zi0n 强制将设备全部出站流量导入去中心化虚拟专用网络(dVPN),并结合动态 IP 轮换与私有 DNS 解析。凡是发往可疑节点或黑名单地址的连接均会在数据包边界被就地掐断。
4. 物理端口防御与 Cable Wipe 即时擦除
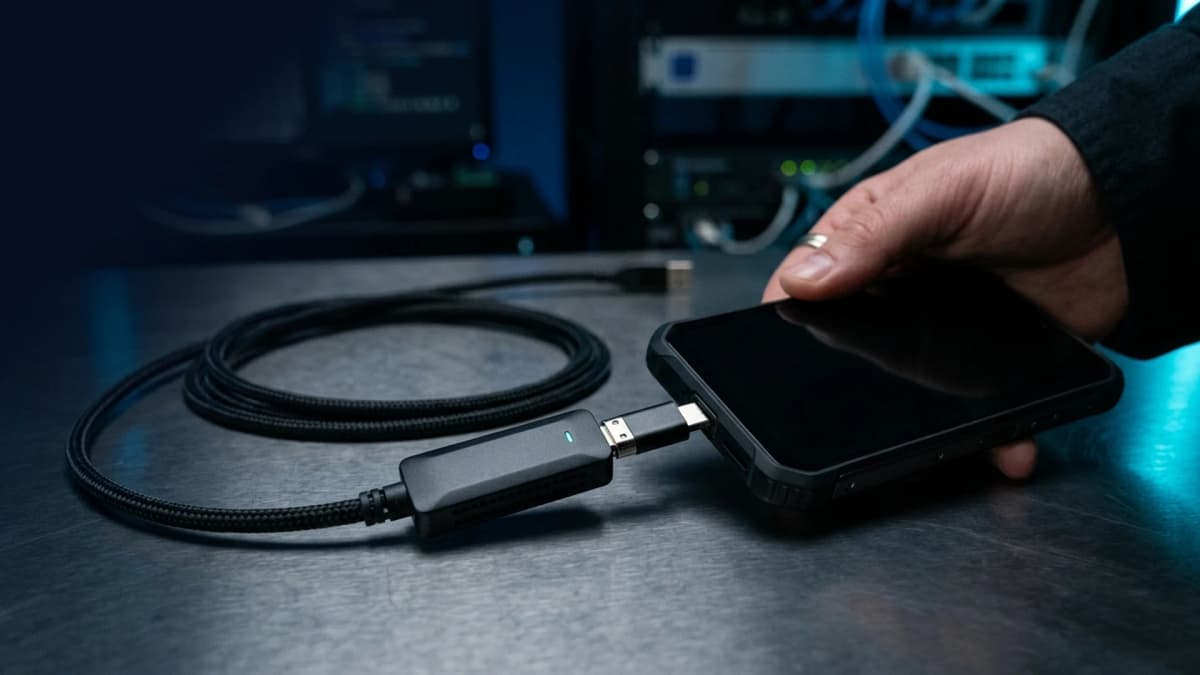
物理线缆连接是在强对抗场景中极难防范的攻击向量。Zi0n 搭载 Cable Wipe 物理自毁保护技术:当检测到未经授权的数据线握手或取证设备的探测信号时,设备将毫秒级清除运行内存(RAM)中的全部解密主密钥,使存储芯片彻底变为不可还原的密文状态。
5. 硬件与逻辑层传感器断开
麦克风与摄像头是高危间谍软件首选的窃听渠道。Zi0n 具备硬件级与系统级联动控制机制,在用户未主动开启相关功能时,彻底切断摄像头、麦克风及卫星定位模块的供电与逻辑访问权限,从物理源头根除环境监听风险。
收敛移动端受攻击面的实用操作建议
为了保护您在出差与日常办公中的资产与隐私安全:
- 主动关闭非必要的无线探测: 在车站、机场等人员密集场所关闭 Wi-Fi 自动连接与蓝牙,阻断近场探测与网络伪造。
- 杜绝使用不可信的公共充电桩: 仅使用无数据传输针脚的纯供电线缆,或选用具备 Cable Wipe 防护机制的专业终端。
- 将核心资产与日常应用物理分离: 绝不在用于刷社交软件的日常手机上存储高价值私钥,重要操作应置于高安全加固设备中进行。
- 选择具备主动防护能力的加固系统: 商业手机厂商的月度安全补丁往往滞后于零日漏洞在黑市的实战利用周期。
Zi0n 如何保护您的数字安全?
对于加密资产持有者、商业决策者以及面临定向追踪风险的高净值人士而言,Zi0n 将一部易受攻击的手机改造为坚不可摧的安全堡垒。通过主动漏洞实时监测、零日志去中心化 dVPN 网络以及无需实名认证的全球匿名 eSIM 互联,Zi0n 为您的信息安全构筑了严密屏障。欢迎访问官网了解完整硬件与软件技术架构:https://zi0n.io。
常见问题解答
Zi0n 的主动漏洞分析与常规手机杀毒软件有什么区别? 传统杀毒软件依赖静态特征库被动排查已知病毒,而 Zi0n 在操作系统底层持续监控内核状态、调用行为与权限变更,能够在没有任何病毒特征码的情况下直接拦截未知的零日攻击行为。
持续的主动安全审计会影响手机电池续航吗? 不会。Zi0n 的安全策略直接内嵌于强化后的系统内核并针对底层硬件深度优化,执行效率极高,完全不需要运行沉重的后台扫描进程。
Zi0n 是否能识别伪基站(IMSI-catcher)的监听企图? 可以。Zi0n 的基带监控子系统能够实时分析蜂窝网络信号指标,在发现网络强制降级至无加密 2G 或连接可疑基站时立即向用户发出告警。
当手机在锁屏状态下遭遇取证仪器连接时会发生什么? Cable Wipe 功能会瞬间捕获未经验证的 USB 数据通道握手,并立即抹除内存中所有的临时解密密钥,确保设备即使被物理拆解也无法读取任何内部数据。