
抵御恶意伪装数据线攻击最有效的 Zi0n 功能
连接一根 USB 数据线通常被视作移动设备日常使用中最平常的动作。然而在攻击者手中或不受信任的环境下,一根看似普通的充电线可能在数秒之内转变为强大的物理入侵介质,夺取智能手机的完整控制权。
面对伪装间谍数据线和被篡改公共充电站的威胁,Zi0n 部署了坚决的防御体系:硬件级 Wipi 技术与严格的 USB 控制器物理隔离。
伪装数据线的构造与潜伏威胁
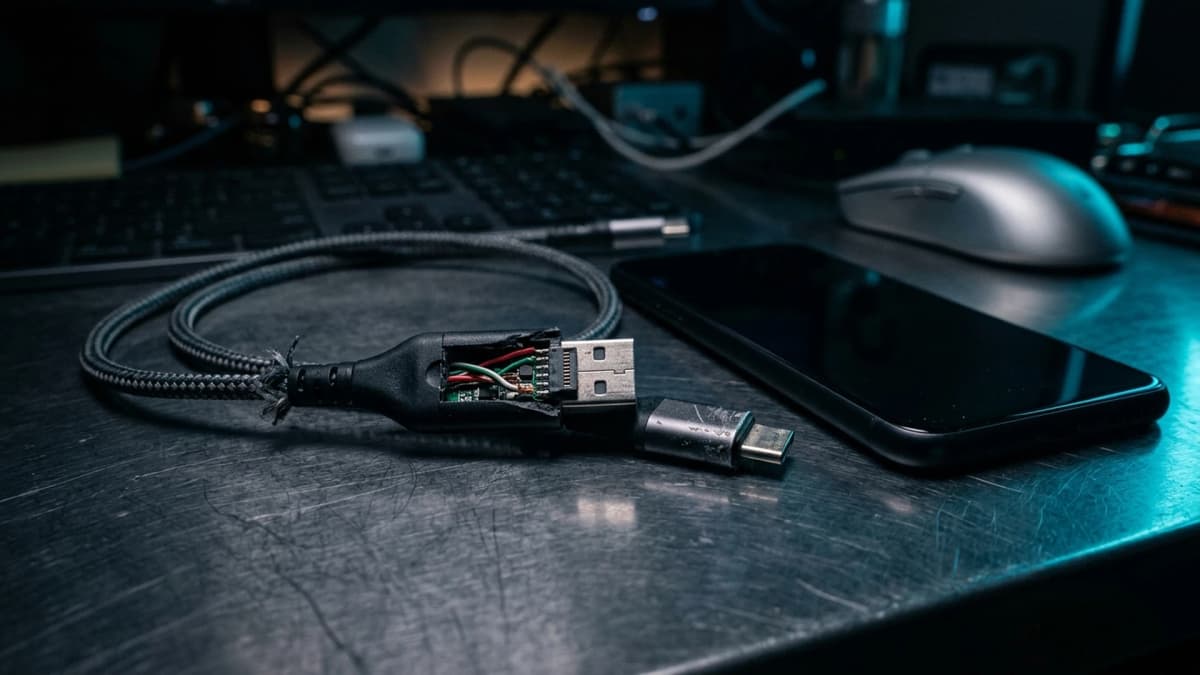
从外观上看,经过改装的恶意数据线与主流电子厂商的原装线缆没有任何肉眼可见的区别。其线缆外皮与接头结构工整如常。然而在不起眼的端子外壳内部,攻击者暗藏了微型微控制器、无线电传输芯片或自动化按键注入模块,例如恶名昭彰的 O.MG 攻击线或 BadUSB 硬件植入体。
当这种线缆插入普通智能手机时,隐藏芯片会瞬间伪装成超高速物理键盘设备(HID 人机接口)。在不到半秒的时间内,恶意配件即可自动注入预制脚本指令,绕过基础权限限制,静默部署后台间谍软件,或直接窃取加密钱包私钥与凭据。
在普通商业手机上,充电时数据通道默认处于可通讯状态,为内存渗透留下了不受控的直接通道。
Zi0n 的核心防御:Wipi 深度防护与端口硬件锁定
为了彻底根除这种物理接触渗透途径,Zi0n 摒弃了事后弹窗提醒的被动机制,转而依靠独立安全芯片与硬化底层系统执行严苛的硬件策略。
锁屏状态下物理切断数据链路
每当 Zi0n 处于锁屏状态时,USB 硬件控制器会从电路层级彻底断开差分数据信号线路(D+ 与 D-)。即使恶意线缆尝试发送通讯握手或模拟输入设备,处理器也会在底层予以物理绝缘。设备仅允许通过供电总线传输用于电池补能的纯电能。
触发 Wipi 瞬间执行主密钥销毁
如果攻击者试图借助专业移动取证工作站强制绕过接口限制,Wipi 防御机制将在微秒级时间内感知到未授权的物理数据探测。
面对物理入侵必须果断反应:在数据外泄之前彻底销毁根密钥,能够永久阻断任何未授权访问。
Wipi 随即向安全单元(Secure Element)发出不可逆的擦除指令,瞬间销毁存储在硬件隔离区的 AES-256 磁盘级文件主密钥。失去这些隔离密钥后,手机存储空间将在物理层面即刻转化为完全无序的随机乱码,让机密通讯、助记词与核心资产彻底无法被还原。
防范物理接口风险的关键操作习惯
在穿行于机场、酒店或共享办公空间时,保持严谨的使用习惯能显著降低物理接触暴露面:
- 使用纯充电阻断接头: 在公共充电设施补能时,串联物理切断数据引脚的专用转接头。
- 拒用陌生数据线: 切勿借用陌生人提供的充电线,避开会议室遗留的无主配件。
- 缩短自动锁屏时间: 确保手机在脱手或停止操作后立即自动闭锁。
Zi0n 如何全方位捍卫您的安全底线
Wipi 技术已全面融入 Zi0n 的多层防御矩阵之中。依托彻底隔离的多用户独立沙盒、基于 GrapheneOS 深度加固的操作系统、防胁迫紧急 Duress PIN 以及动态切换出口的去中心化 VPN,Zi0n 兼顾了抵御远程网络渗透与近身硬件劫持的双重需求。欢迎访问 https://zi0n.io 获取更多安全配置。
常见问题解答
官方原装充电器会误触发 Wipi 功能吗?
不会。正规合规充电器仅传输工作电流,不会在数据线路发起协议握手,不会产生误报。
移动设备上的 BadUSB 攻击具体指什么?
指外接硬件配件伪装成合规键盘并以超常速度自动执行恶意指令,无需用户手动批准。
Wipi 触发后被销毁的数据还能恢复吗?
无法恢复。安全单元内主密钥的物理擦除具有永久性,因此建议务必在脱机介质上留存冷备份。
Wipi 功能需要保持网络连接才能生效吗?
不需要。该功能完全运行在本地硬件电路层面,即使处于飞行模式或法拉第屏蔽袋内依然全程生效。


