Analisi attiva delle vulnerabilità: come Zi0n protegge il tuo dispositivo
I normali smartphone commerciali custodiscono le nostre chiavi private e conversazioni più delicate, eppure i sistemi operativi tradizionali accumulano vulnerabilità zero-day sfruttate regolarmente da spyware governativi come Pegasus o Predator. Di fronte a catene di attacco silenziose senza interazione dell'utente (attacchi zero-click), i comuni software antivirus risultano del tutto inefficaci. Zi0n introduce un paradigma radicale: analisi attiva e costante delle vulnerabilità a livello di sistema operativo, unita a una drastica riduzione della superficie d'attacco fisica e logica.
Vulnerabilità mobili e anatomia di una violazione silenziosa
Una falla software diventa devastante quando gli aggressori individuano un canale d'ingresso sfruttabile. Sugli smartphone ordinari, i bersagli preferiti sono spesso componenti di basso livello che sfuggono al controllo dell'utente:
- Vulnerabilità del processore di banda base (baseband): Il chip di comunicazione cellulare gestisce i pacchetti radio prima che il sistema operativo principale possa esaminarli. Un ripetitore falso (IMSI-catcher) può corrompere la memoria del dispositivo da remoto senza attivare lo schermo.
- Errori nei parser multimediali: La decodifica automatica di immagini (WebP, JPEG) o flussi video nelle app di messaggistica istantanea ha consentito innumerevoli volte l'esecuzione di codice arbitrario con privilegi di kernel.
- Abuso dei servizi di accessibilità e overlay grafici: Applicazioni ingannevoli ottengono autorizzazioni avanzate per intercettare digitazioni su tastiera, rubare chiavi private di portafogli crypto e copiare codici 2FA temporanei.
- Intrusione fisica tramite la porta USB: Presso stazioni di ricarica pubbliche manomesse o durante controlli forensi con strumenti dedicati (come Cellebrite o GrayKey), la porta USB apre canali di debug come ADB per estrarre dati residenti.
Architettura di difesa attiva e monitoraggio continuo in Zi0n
Per sventare queste minacce prima che compromettano le risorse dell'utente, Zi0n integra difese proattive distribuite su ogni livello dell'hardware e del software.
1. Controllo dinamico dell'integrità del kernel e avvio verificato
Zi0n controlla continuamente le firme crittografiche delle partizioni di sistema, dei moduli del kernel e del bootloader. Se un processo non autorizzato tenta di modificare la memoria di runtime o acquisire privilegi di root, Zi0n interrompe immediatamente l'attività e isola il settore compromesso.
2. Sandbox rigida e scomparti di esecuzione isolati
Ciascuna applicazione installata su Zi0n opera all'interno di un ambiente sandbox isolato, regolato da rigide politiche SELinux. Le comunicazioni tra processi sono confinate. Anche nell'eventualità in cui un'applicazione contenga una vulnerabilità non corretta, l'aggressore rimane bloccato in un compartimento sigillato senza accesso alle chiavi di sistema o ad altri portafogli.
3. Ispezione del traffico di rete e blocco dei server C2 tramite dVPN
Un malware in esecuzione deve quasi sempre contattare il proprio server di comando e controllo (C2) per esfiltrare informazioni riservate. Zi0n instrada tutto il traffico tramite una VPN decentralizzata (dVPN) con rotazione continua dell'indirizzo IP e server DNS privati. Qualsiasi connessione verso nodi malevoli noti o destinazioni anomale viene interrotta all'istante.
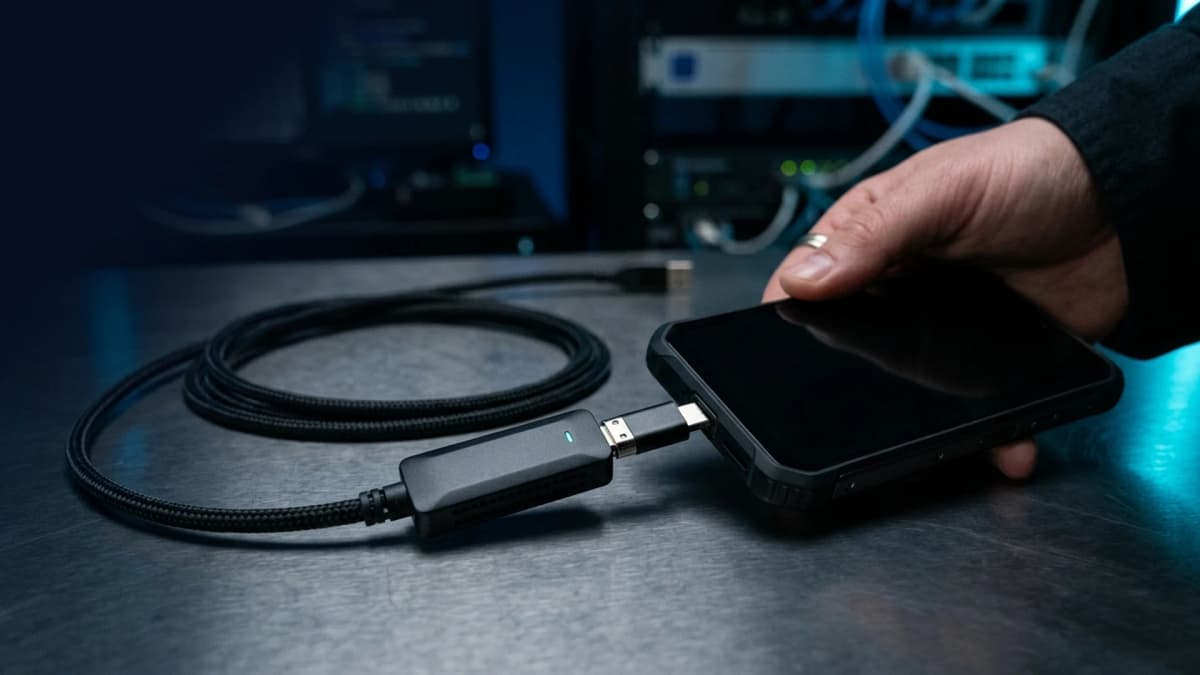
4. Protezione fisica dell'interfaccia USB mediante Cable Wipe
Il cavo dati rappresenta uno dei maggiori pericoli durante sequestri fisici o tentativi di furto. Zi0n risponde con la tecnologia Cable Wipe: non appena un cavo sconosciuto o un dispositivo di estrazione tenta una negoziazione dati non autorizzata, il terminale cancella all'istante le chiavi di decodifica dalla memoria RAM, rendendo i dati completamente inaccessibili.
5. Disattivazione dei sensori contro lo spionaggio ambientale
Microfoni e fotocamere possono essere attivati furtivamente da spyware persistenti. Zi0n consente di interrompere l'alimentazione hardware e l'accesso logico a fotocamere, microfoni e moduli GPS quando non sono esplicitamente utilizzati dall'utente.
Raccomandazioni pratiche per ridurre la superficie d'attacco mobile
Per mantenere elevati standard di riservatezza e sicurezza sui tuoi dispositivi personali:
- Disattiva le scansioni wireless automatiche: Spegni Wi-Fi e Bluetooth nei luoghi pubblici ad alta densità per evitare tentativi di tracciamento e attacchi di prossimità.
- Evita prese di ricarica pubbliche non verificate: Utilizza alimentatori dedicati privi di connettori dati o terminali dotati di protezione Cable Wipe attiva.
- Separa le operazioni sensibili: Gestisci asset crittografici e comunicazioni confidenziali su un dispositivo blindato e riservato, distinto dallo smartphone usato per i social network.
- Scegli sistemi operativi fortificati: I cicli di aggiornamento mensili dei produttori commerciali rilasciano patch con ritardi notevoli rispetto all'effettivo sfruttamento delle vulnerabilità.
Come può aiutarti Zi0n?
Per investitori, dirigenti d'azienda e professionisti esposti a tentativi di sorveglianza mirata, Zi0n trasforma lo smartphone in una postazione blindata e protetta. Grazie alla combinazione di analisi attiva delle vulnerabilità, routing su rete dVPN anonima e connettività eSIM globale senza KYC, le tue informazioni personali restano inaccessibili ai pirati informatici. Scopri l'architettura tecnica e le caratteristiche sul sito ufficiale https://zi0n.io.
Domande frequenti
In che modo l'analisi attiva di Zi0n differisce da un'app antivirus classica? Gli antivirus tradizionali cercano firme di malware noti all'interno di un catalogo. Zi0n opera a livello strutturale del sistema operativo, verificando l'integrità del kernel e bloccando sul nascere comportamenti anomali o tentativi di privilege escalation senza bisogno di firme predefinite.
L'analisi attiva continua consuma velocemente la batteria del telefono? No. I meccanismi di verifica sono integrati nel kernel hardened del sistema operativo e ottimizzati a basso livello, garantendo un impatto trascurabile su autonomia e reattività dell'interfaccia.
Zi0n è in grado di rilevare intercettazioni operate con IMSI-catcher? Sì. Il sottosistema radio di Zi0n analizza i parametri di cifratura della rete mobile e avvisa immediatamente l'utente in caso di downgrade forzato della crittografia o aggancio a celle 2G sospette.
Cosa succede se qualcuno collega a sorpresa un cavo per estrazione forense? La protezione Cable Wipe identifica la richiesta di connessione dati USB non autorizzata ed esegue l'eliminazione immediata delle chiavi crittografiche temporanee dalla memoria RAM.