
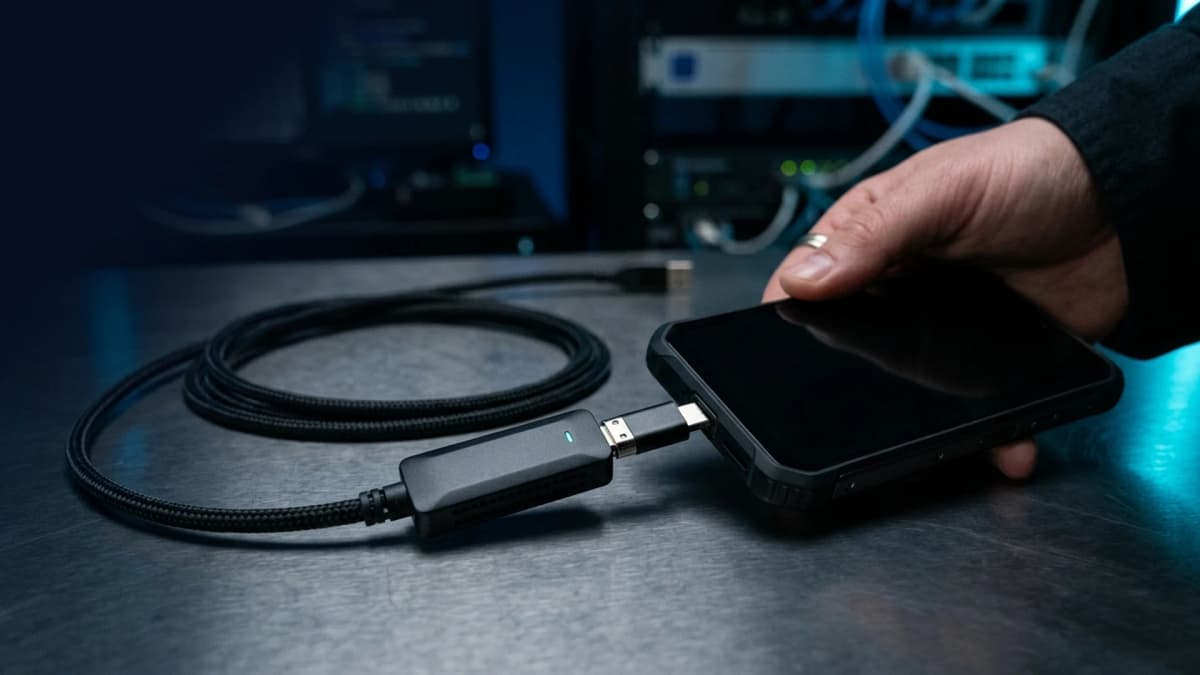
Rilevamento di cavi sospetti: come Wipi previene l'hacking fisico
Collegare uno smartphone a una porta USB sconosciuta o affrontare un sequestro materiale espone l'architettura crittografica del dispositivo a rischi letali. Le minacce fisiche mediante cavo non appartengono più soltanto all'ambito militare: da cavi apparentemente innocui dotati di microchip spia fino a macchine forensi completamente automatizzate, l'estrazione non autorizzata dei dati può scattare prima ancora che venga toccato il blocco schermo. Per contrastare questa superficie di attacco, la tecnologia Wipi di Zi0n applica una protezione attiva a livello hardware.
Nuovi vettori di attacco fisico tramite cavo USB
Oltre ai comuni cavi di ricarica acquistati nei negozi, esistono accessori ostili appositamente progettati per aggredire il terminale attraverso le linee di comunicazione diretta:
- Cavi spia con microcontrollori invisibili (stile O.MG o BadUSB): connettori visivamente identici a cavi standard che racchiudono chip di iniezione HID o trasmettitori wireless in grado di lanciare comandi nocivi in pochi istanti.
- Dispositivi di analisi forense giudiziaria (Cellebrite UFED, GrayKey): stazioni specializzate che forzano l'avvio in modalità a basso livello (BootROM o EDL) per sfruttare falle del controller USB e scavalcare le password di sistema.
- Prese di ricarica pubblica manomesse (juice jacking): stalli in aeroporti, stazioni o alberghi riconfigurati per esfiltrare dati e credenziali durante il semplice flusso di ricarica energetica.
- Sniffer e analizzatori hardware di bus: apparati inseriti in serie lungo il cavo per registrare i pacchetti trasmessi ed estrapolare residui crittografici presenti nella memoria temporanea.
Lasciare un canale dati aperto senza verifica preventiva significa rischiare la violazione immediata di messaggi riservati e chiavi di accesso a portafogli digitali.
Come Wipi rileva e neutralizza le intrusioni in tempo reale
La funzione Wipi integrata su Zi0n non si affida a processi software di alto livello che un malware potrebbe sospendere. Il suo sistema di controllo risiede direttamente nella gestione hardware del controller USB.
1. Analisi istantanea dei segnali sulle linee dati
Non appena un cavo viene inserito nella porta, Wipi valuta la risposta elettrica. Un alimentatore di rete eroga corrente soltanto sui conduttori di alimentazione (VBUS e massa). Se il modulo registra segnali di handshake o scambio dati sui piedini differenziali D+ e D- o sui canali USB-C mentre il telefono si trova in stato di blocco o protezione elevata, l'evento viene catalogato immediatamente come tentativo di intrusione.
2. Cancellazione crittografica nel Secure Element
Di fronte a una connessione sospetta o a una richiesta dati non riconosciuta, Wipi attiva un protocollo istantaneo di cancellazione crittografica. Le chiavi primarie AES-256 custodite nel modulo Secure Element vengono distrutte in nanosecondi. Priva di queste chiavi hardware, la memoria flash dello smartphone diventa una massa di byte casuali e indecifrabili, rendendo vana qualsiasi operazione di estrazione forense.
3. Funzionamento autonomo senza connessione di rete
A differenza dei consueti comandi di cancellazione da remoto (MDM), che falliscono quando il dispositivo viene privato della connettività o rinchiuso in una custodia di Faraday, Wipi agisce in modo indipendente a livello puramente locale.
Raccomandazioni pratiche contro cavi e caricabatterie sconosciuti
Per preservare la riservatezza delle informazioni durante viaggi o trasferte operative, è fondamentale osservare queste linee guida essenziali:
- Rifiuta cavi di provenienza incerta: non collegare mai accessori trovati in spazi condivisi, prestati da estranei o privi di confezione certificata.
- Adotta un adattatore blocca-dati (USB data blocker): se devi necessariamente ricaricare il telefono presso una torretta pubblica, inserisci un filtro hardware che interrompe fisicamente i conduttori di dati.
- Abilita la guardia attiva Wipi in aree esposte: assicurati che il rilevamento cavi su Zi0n sia configurato prima di attraversare varchi doganali o zone con alto rischio di sequestro.
- Conserva backup freddi delle chiavi: custodisci le tue frasi seed crittografiche e i dati primari su supporti fisici isolati e disconnessi.
Come Zi0n può aiutarti
Zi0n trasforma il tuo smartphone in un baluardo impenetrabile contro le minacce fisiche e le tentate violazioni hardware. Con il modulo nativo Wipi, qualsiasi rilevamento di cavo ostile o tentativo di estrazione dati avvia una salvaguardia immediata delle informazioni archiviate. Unito al sistema operativo blindato e alla crittografia integrale, Zi0n offre uno scudo completo per proteggere asset finanziari, chat riservate e dati personali. Scopri tutti i dettagli sul sito ufficiale https://zi0n.io.
Domande frequenti
Wipi potrebbe scattare erroneamente collegando il caricatore da parete originale? No. Il firmware valuta con precisione l'erogazione elettrica ed esclude i caricatori autentici privi di scambio dati attivo durante la modalità protetta.
È possibile recuperare i dati dopo un intervento di azzeramento Wipi? No. La distruzione delle chiavi crittografiche nel Secure Element rende impossibile il ripristino delle informazioni, persino tramite procedure di laboratorio o smontaggio fisico dei chip NAND.
Wipi ha bisogno di rete internet per proteggere il dispositivo? No. L'intera catena logica opera direttamente sul controller hardware locale e garantisce protezione completa anche in assenza di segnale cellulare o all'interno di una gabbia di Faraday.
Qual è la differenza tra Wipi e la normale impostazione di sola carica di Android? L'opzione di sola carica convenzionale è una semplice impostazione software superabile tramite exploit del bootloader; Wipi è una contromisura hardware che elimina fisicamente le chiavi di decifratura.


