
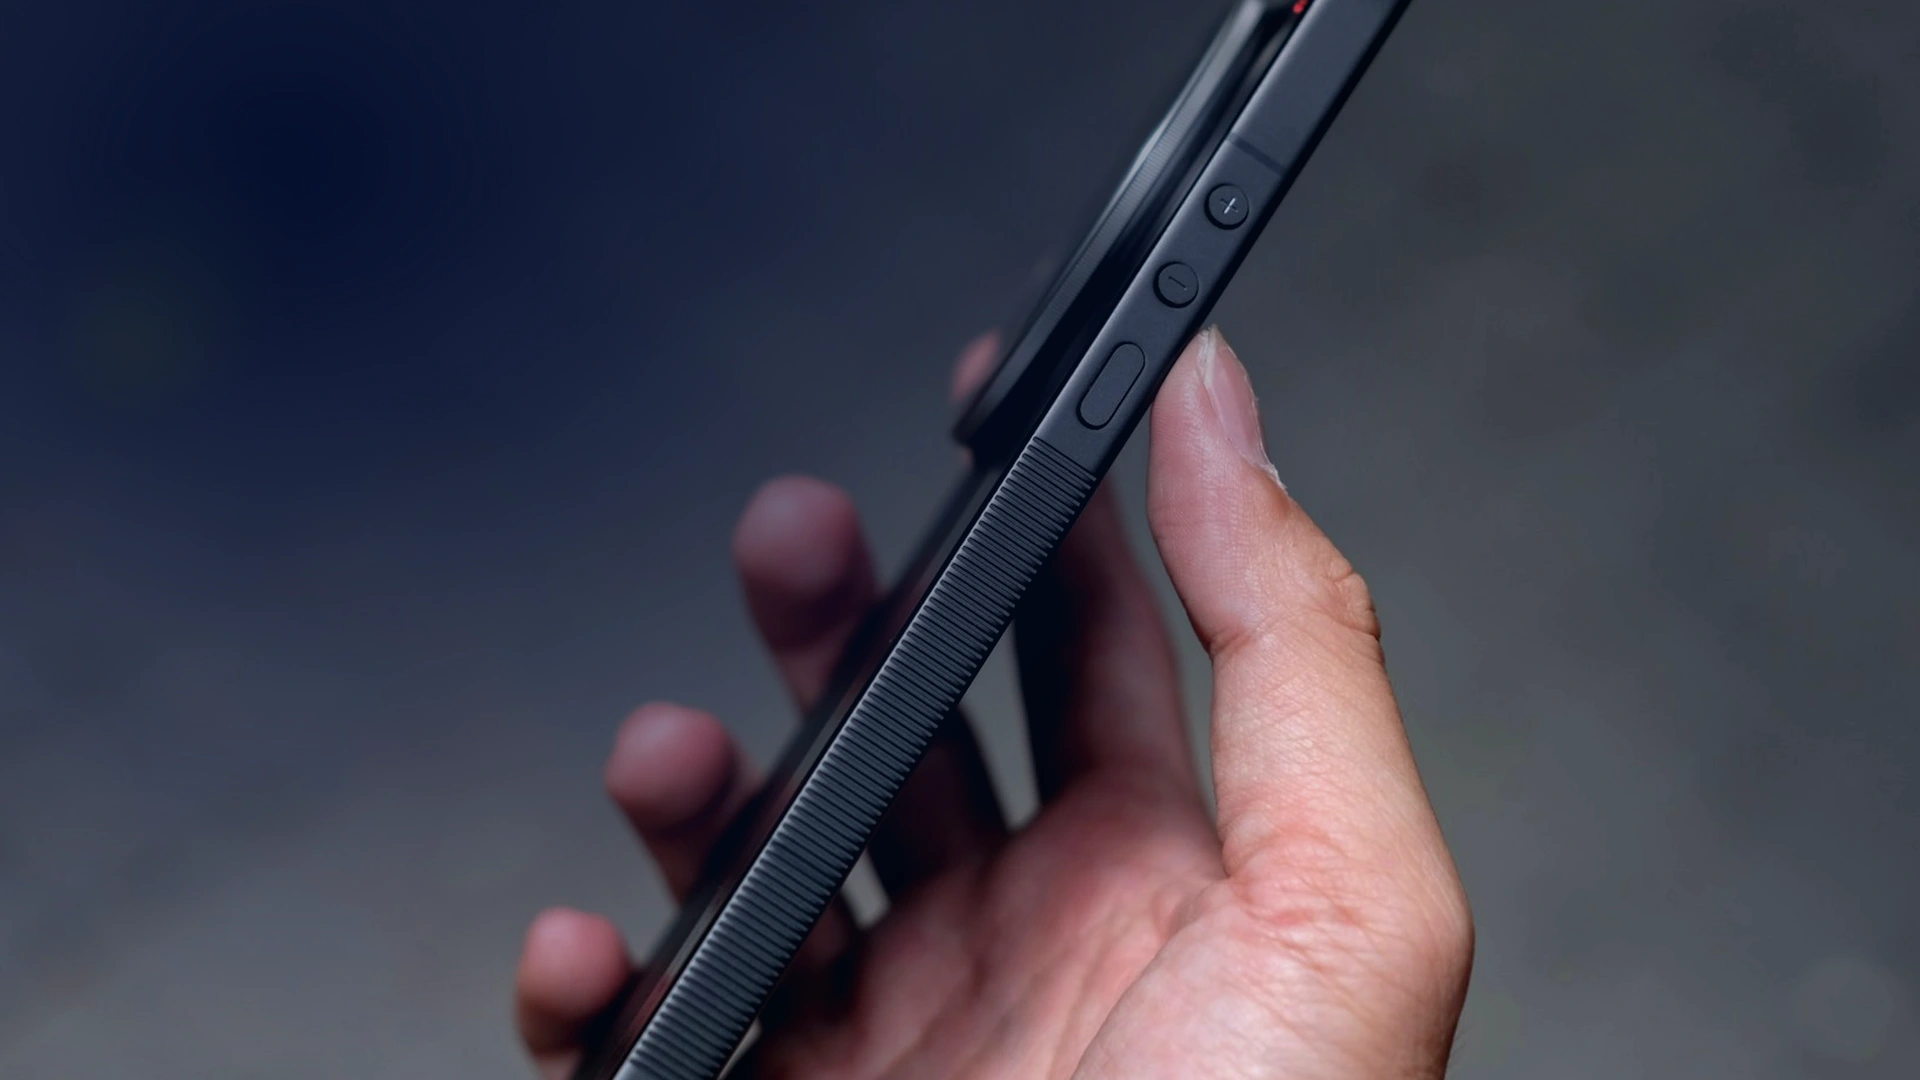
Термин «криптофон» стремительно набирает популярность, однако за ним нередко скрывается опасная путаница между потребительскими промо-устройствами и подлинными платформами мобильной киберзащиты. Полагать, что обычный смартфон с предустановленным децентрализованным кошельком или магазином Web3-приложений обеспечивает надежную защиту капитала, — критическое заблуждение. Подлинная безопасность цифровых активов достигается не маркетинговыми шильдиками, а бескомпромиссной аппаратной криптографической изоляцией.
Маркетинговые мифы Web3-смартфонов и реальные векторы кибератак
Первая категория устройств, которую часто называют криптофонами, представляет собой обычные серийные смартфоны с фирменным оформлением блокчейн-проектов. Такие аппараты наследуют все уязвимости массовых мобильных платформ:
- Уязвимость перед атаками SIM swapping: Использование стандартных сотовых сетей позволяет злоумышленникам через социальную инженерию перевыпустить SIM-карту и перехватить SMS-коды двухфакторной аутентификации.
- Постоянная угроза троянов и шпионского ПО: Банковские трояны под Android, злоупотребляющие службами доступности, скрытно записывают экран, регистрируют нажатия клавиш и читают буфер обмена для кражи сид-фраз.
- Физическое извлечение данных через USB-кабель: При утере, краже или досмотре специализированные криминалистические комплексы вроде Cellebrite или GrayKey считывают физическую память через незащищенные интерфейсы.
- Фоновая телеметрия и слежка производителя: Системные сервисы непрерывно передают уникальные аппаратные идентификаторы (IMEI, MAC-адреса), данные геолокации и журнал сетевых соединений на облачные серверы.
Что представляет собой настоящий защищенный криптофон
Подлинный криптофон создается в строгом соответствии с концепцией Zero Trust (нулевое доверие). Каждый уровень устройства, от микрокода загрузчика до менеджера графического интерфейса, настроен на отражение как удаленных эксплойтов, так и физических попыток взлома.
Аппаратная изоляция и концепция Zero-Knowledge
В защищенном смартфоне операционная система полностью очищена от трекеров и сторонних облачных служб. Ключи шифрования хранятся исключительно в изолированном аппаратном модуле процессора (AES-256-GCM) и никогда не передаются на внешние серверы. Зашифрованные заметки, учетные данные и сид-фразы кошельков содержатся в локальных защищенных хранилищах.
Активная защита от экранных шпионов и перехвата данных
Защита от вредоносного софта обеспечивается жесткими системными ограничениями:
- Аппаратный запрет на снимки и запись экрана: Графический сервер операционной системы принудительно блокирует захват изображения, передавая сторонним процессам исключительно черный экран.
- Изоляция микрофонов и камер: Аудиовизуальные сенсоры физически отключены на уровне драйверов до момента выдачи явного и контролируемого разрешения пользователя.
Физическая защита Cable Wipe и профиль под принуждением
Цифровая безопасность должна эффективно работать и в физическом мире:
- Экстренная очистка Cable Wipe (wipi): При обнаружении попытки передачи данных через порт USB-C со стороны криминалистического оборудования система мгновенно уничтожает мастер-ключи шифрования.
- PIN-код принуждения (Duress PIN): В ситуации физической угрозы ввод тревожного PIN-кода открывает правдоподобный профиль с обычными данными, надежно скрывая настоящий зашифрованный сейф.
Пять базовых критериев подлинного криптофона
Перед тем как доверить финансовые активы или конфиденциальную переписку мобильному устройству, проверьте наличие следующих функций:
- Защищенная ОС без телеметрии: Полное отсутствие коммерческих трекеров, навязчивых сервисов и автоматического резервного копирования в сторонние облака.
- Физическая защита USB-порта: Технология Cable Wipe для мгновенной защиты данных при кабельном подключении.
- Механизм защиты от принуждения: PIN-код Duress PIN, активирующий убедительный ложный профиль устройства.
- Непреодолимая защита дисплея: Системный запрет на скриншоты и изолированный буфер обмена с автоочисткой по таймеру.
- Суверенная приватная связь: Встроенная поддержка защищенной международной eSIM и децентрализованный VPN с динамической сменой IP-адресов.
Как Zi0n может вам помочь?
Zi0n является эталонным воплощением защищенного смартфона с аппаратным шифрованием, созданного для инвесторов, предпринимателей и специалистов по безопасности. Сочетая защищенную операционную систему без утечек данных, технологию Cable Wipe против подозрительных кабелей, код принуждения и децентрализованную сеть с ротацией IP-адресов, Zi0n устраняет уязвимости, характерные для обычных смартфонов. Узнайте больше о нашей архитектуре безопасности на сайте https://zi0n.io.
Часто задаваемые вопросы
Эквивалентна ли связка обычного смартфона и аппаратного кошелька криптофону?
Нет. Хотя подпись транзакций происходит на внешнем аппаратном ключе, экран обычного смартфона остается уязвим для троянов-клипперов, подменяющих адрес получателя в интерфейсе перед подтверждением. Криптофон защищает всю рабочую среду целиком.
Как криптофон защищает от слежки в мобильных сетях?
Благодаря интеграции международной анонимной eSIM и децентрализованного VPN с динамической сменой IP-адресов, Zi0n маскирует сетевые данные и делает невозможной триангуляцию по вышкам сотовой связи и перехват через ложные базовые станции (IMSI-ловушки).
Что происходит при срабатывании защиты Cable Wipe?
Если через USB-порт фиксируется подозрительный сеанс отладки или попытка дампа памяти, система за доли секунды стирает ключи шифрования, превращая внутреннюю память в нечитаемый массив данных.
Можно ли использовать защищенные мессенджеры на криптофоне?
Безусловно. На смартфонах вроде Zi0n приложения со сквозным шифрованием работают в изолированной программной песочнице, надежно защищенной от клавиатурных шпионов и фонового захвата экрана.


