
Объяснение технологии WipSIM: почему извлечение SIM-карты вызывает тревогу
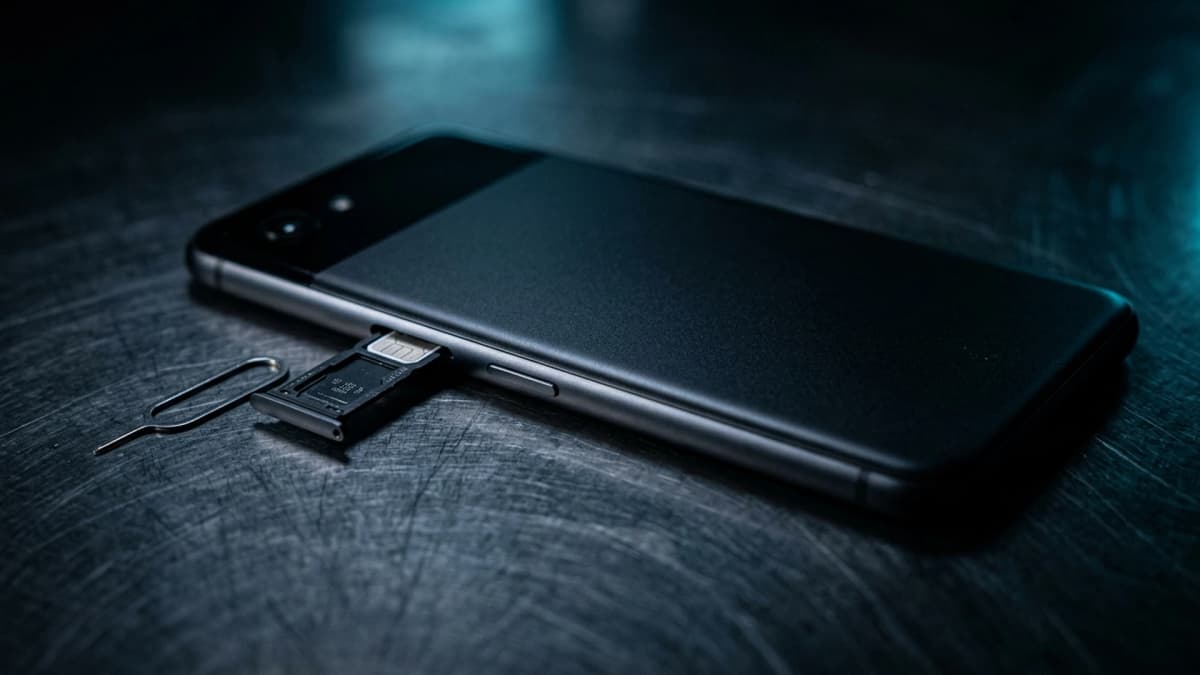
Когда злоумышленник или похититель завладевает смартфоном, его первым физическим действием практически никогда не бывает попытка угадать пароль экрана блокировки. В течение нескольких секунд в ход идет булавка или скрепка для извлечения лотка SIM-карты. Этот отработанный маневр преследует двойную цель: моментально оборвать сотовую связь для блокировки геопозиционирования и удаленных команд очистки, а также вставить модуль в стороннее устройство для перехвата кодов подтверждения из SMS.
На обычных потребительских смартфонах подобная аппаратная атака не встречает никакого противодействия. Операционная система лишь отображает пассивное системное уведомление об отсутствии карты, оставляя похитителю полную свободу для действий в автономном режиме. Чтобы устранить эту критическую уязвимость, инженеры Zi0n разработали технологию WipSIM — превентивный защитный механизм, который превращает несанкционированное извлечение SIM-карты в мгновенный сигнал тревоги.
Почему физическое извлечение SIM-карты представляет критическую угрозу
В анализе мобильных рисков прямой физический доступ к аппарату нередко оказывается опаснее удаленных шпионских программ. Отключая сотовую сеть, злоумышленник отрезает законного владельца от облачных средств поиска и удаленного администрирования.
Киберпреступники пользуются этой паузой для сброса паролей в банковских сервисах, перехвата разовых кодов для криптовалютных счетов и захвата учетных записей в мессенджерах. Точно так же в криминалистических лабораториях извлечение SIM-карты является обязательным первым действием перед помещением аппарата в экранирующий чехол Фарадея. Это делается для фиксации состояния оперативной памяти и подготовки проводного считывания данных без риска дистанционного сброса.
Аппаратная безопасность не должна зависеть от радиосигналов: при физическом нарушении локального контура криптографическая блокировка обязана опережать любую попытку изоляции.
Архитектура и принципы работы модуля WipSIM
WipSIM не является простой сторонней службой, зависящей от стандартных разрешений операционной системы. Это низкоуровневая директива, встроенная в аппаратный уровень абстракции (HAL) и систему управления питанием модема в защищенной ОС Zi0n.
Мгновенное обнаружение на аппаратной шине
Лоток для SIM-карты снабжен механическими микропереключателями и линиями контроля электропитания, состояние которых отслеживается контроллером питания. В момент нажатия извлекающего инструмента на защелку лотка падение напряжения регистрируется за считанные микросекунды.
Защищенное ядро Zi0n перехватывает это аппаратное прерывание еще до того, как контакты карты окончательно разомкнутся. Если экран в этот момент заблокирован, инцидент однозначно расценивается как несанкционированное физическое вторжение.
Локальный отклик и очистка оперативной памяти
После подтверждения нештатного извлечения устройство активирует комплекс защитных мер без обращения к внешним серверам:
- Моментальное уничтожение ключей в оперативной памяти: мастер-ключи шифрования файлов стираются из памяти RAM, переводя накопитель в холодное и нечитаемое состояние.
- Аппаратное отключение портов передачи данных: линии интерфейса USB прерывают обмен данными, блокируя кабельное подключение аналитических комплексов.
- Активация выбранного протокола безопасности: в зависимости от настроек Zi0n может произвести полное стирание криптографических данных или загрузить фальшивый интерфейс с демонстрационными файлами.
Практические рекомендации по защите SIM-модуля
Для снижения рисков компрометации данных через физический слот SIM-карты соблюдайте следующие правила:
- Установите сложный PIN-код SIM-карты: используйте восьмизначный пароль на физической карте, чтобы исключить ее запуск на сторонних устройствах.
- Переходите на международную eSIM: виртуальная карта исключает съемный лоток и полностью закрывает вектор механического хищения номера.
- Скройте предпросмотр входящих SMS на экране блокировки: не допускайте отображения проверочных кодов в открытом виде, когда телефон лежит без присмотра.
Как Zi0n защищает вас от физического вмешательства в SIM-слот
Когда злоумышленник держит ваш смартфон в руках, классические программные средства оказываются бессильными. Платформа Zi0n соединяет защищенные аппаратные компоненты и специализированную операционную систему в единый оборонительный барьер.
Благодаря взаимодействию датчиков WipSIM с нашей децентрализованной сетью и изоляцией конфиденциальных процессов Zi0n превращает любую попытку взлома в тупик для нападающего. Ваши криптовалютные средства, приватные ключи и рабочие переписки остаются в безопасности. Узнайте больше о нашей архитектуре на сайте zi0n.io.
Часто задаваемые вопросы
Что происходит при плановой замене SIM-карты владельцем?
В системе Zi0n предусмотрен режим доверенного обслуживания. После подтверждения личности основным PIN-кодом в настройках можно приостановить работу сенсора WipSIM на пять минут для спокойной замены карты.
Работает ли WipSIM при выключенном смартфоне?
Да. Энергонезависимые аппаратные регистры фиксируют положение датчика. Если карту извлекли при отключенном питании, система выявит несоответствие при запуске и потребует мастер-пароль восстановления.
Защитите свои конфиденциальные данные от физических атак и укрепите свою цифровую независимость с zi0n.io.


