
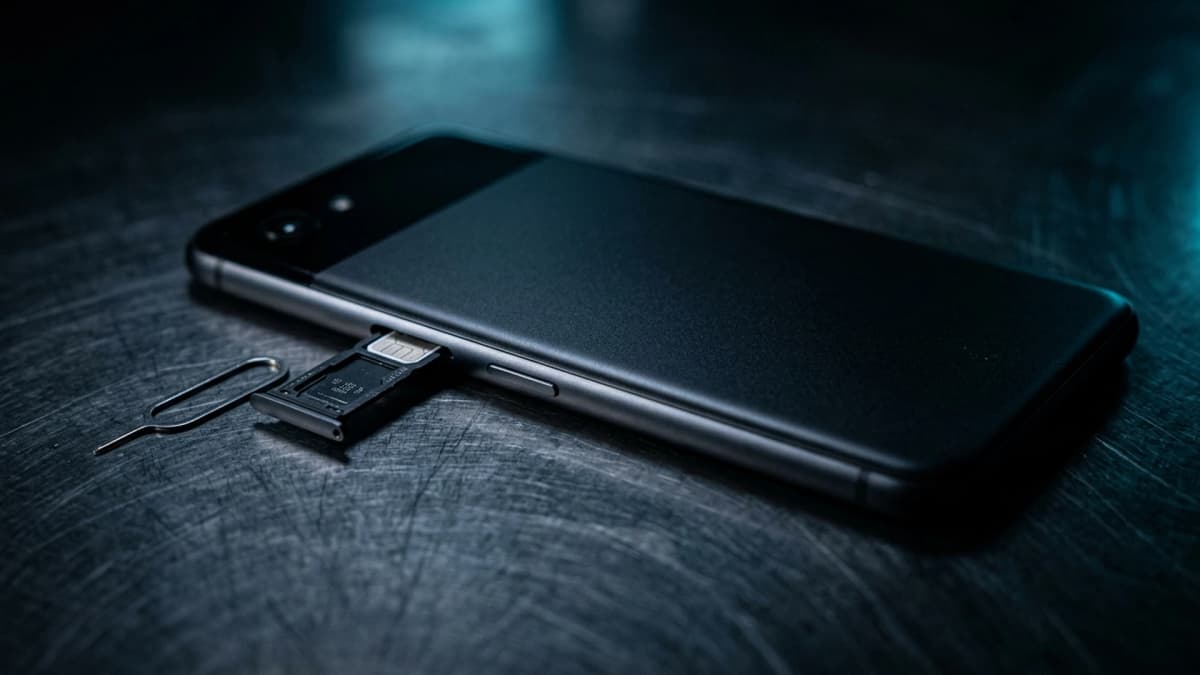
深入解析 WipSIM:为什么拔出 SIM 卡会立即触发安全警报
当手机遭遇物理抢夺或盗窃时,攻击者的第一动作绝非尝试破解屏幕锁屏密码。在短短数秒内,他们往往会直接使用卡针顶出实体的 SIM 卡托盘。这一敏捷动作有着明确的双重目的:一是彻底切断蜂窝移动网络连接,使远程定位追踪与云端擦除指令彻底失效;二是将物理卡片迅速转移至备用设备,拦截各类平台的二次验证短信与动态验证码。
在常规商业智能手机上,这种关键的物理攻击动作不会遇到任何系统阻拦。系统仅仅显示一条无卡插入的通知,便任由攻击者在离线环境下展开深度探测。为了彻底消除这一底层物理漏洞,Zi0n 打造了专属的 WipSIM 防护机制,将每一次未经授权的 SIM 卡物理拔出动作即刻转化为高优先级的安全警报。
为什么物理拔出 SIM 卡构成严重安全威胁
在移动安全攻防中,直接的物理接触往往比远程恶意软件具有更高的突破率。一旦蜂窝网络被切断,合法机主便彻底失去了通过云端平台发起远程锁定或定位追踪的通道。
黑客团伙会利用这段离线真空期申请重置银行密码、截获加密资产交易所的动态验证码,并接管即时通讯账号。与此同时,在电子取证实验室中,将涉案手机装入防辐射法拉第屏蔽袋前,第一项标准规程同样是拔除 SIM 卡。其目的在于切断外部通信并冻结内存状态,规避远程擦除指令的干扰。
真正的硬件安全绝不依赖外部网络信号:当本地物理边界被强行破坏时,密码学锁定必须抢先在设备被外部信号屏蔽前全面触发。
WipSIM 模块的硬件架构与运行逻辑
WipSIM 绝非受制于操作系统权限的普通后台进程,它直接集成于 Zi0n 加固系统的硬件抽象层(HAL)以及基带调制解调器的底层电源控制逻辑中。
硬件总线级瞬时微秒感应
SIM 卡托盘结构内部集成了机械式感应开关与供电检测线路,由电源管理芯片持续监控。当卡针施加机械压力顶开卡槽的瞬间,线路产生的电压波动便会在微秒级别内被捕获。
Zi0n 加固内核会在卡片金属触点尚未完全脱离卡座前截获该硬件中断。若设备当前处于锁屏状态,系统会自动将该行为判定为高危物理入侵。
本地硬件级快速响应与易失性内存擦除
在 WipSIM 确认异常拔卡后,设备无需网络连接即可就地执行防御动作:
- 瞬时销毁运行内存中的加密密钥: 驻留在 RAM 中的全盘加密主密钥会在数微秒内被清空,使整个存储介质瞬间跌入无法被读取的冷启动锁定状态。
- 切断物理通信接口: 立即禁用 USB 数据通道,使外部取证设备完全无法建立握手通信。
- 执行预设防御预案: 依据用户设定的策略,Zi0n 可执行不可逆的数据销毁,或加载虚构诱饵系统以迷惑攻击者。
保护移动蜂窝通信安全的操作建议
为了最大限度规避针对 SIM 卡的物理劫持风险,建议落实以下防护准则:
- 设置高强度 SIM 卡 PIN 码: 为实体卡设置八位数字 PIN 码,确保该卡在离开当前手机时无法被正常启用。
- 优先采用国际化虚拟 eSIM: 采用嵌入式 eSIM 技术可彻底告别物理卡槽,从根本上杜绝卡片被机械抽取的风险。
- 关闭锁屏界面短信摘要: 严防含有临时身份验证信息的通知内容在手机放置于桌面时被旁人窥视。
Zi0n 如何全方位抵御针对 SIM 卡的物理攻击
在攻击者拥有物理接触条件的严苛场景下,常规手机的纯软件防护往往不堪一击。Zi0n 平台在底层加固硬件与自主防御系统之间构建了紧密无缝的协同屏障。
通过将 WipSIM 的微秒级物理感知与去中心化私密通信网络、硬件级运行环境隔离深度融合,Zi0n 让任何物理窃取与非法取证企图化为徒劳。在设备脱离可信掌控环境的第一时间,您的数字资产钱包、加密密钥与商业机密皆能获得严密保障。如需了解完整的纵深防御体系,欢迎访问 zi0n.io。
常见问题解答
如果我需要合法更换 SIM 卡该如何操作?
Zi0n 专门提供了受控的维护管理模式。在系统设置中通过主 PIN 码完成身份核验后,您可以为 WipSIM 开启一个为期五分钟的安全更换窗口,在此期间换卡将不会触发任何警报。
手机关机状态下拔出卡槽,WipSIM 是否依然有效?
完全有效。芯片内部集成了非易失性安全状态寄存器。若在关机断电状态下强行拔出托盘,系统在下一次加电启动时会立即检测到硬件状态的不一致性,并强行阻断正常引导,直至输入主恢复密钥。
抵御一切物理边界入侵,掌控属于您的移动安全主权,敬请访问 zi0n.io。


