
WipSIM пояснено: чому вилучення SIM-картки активує сповіщення
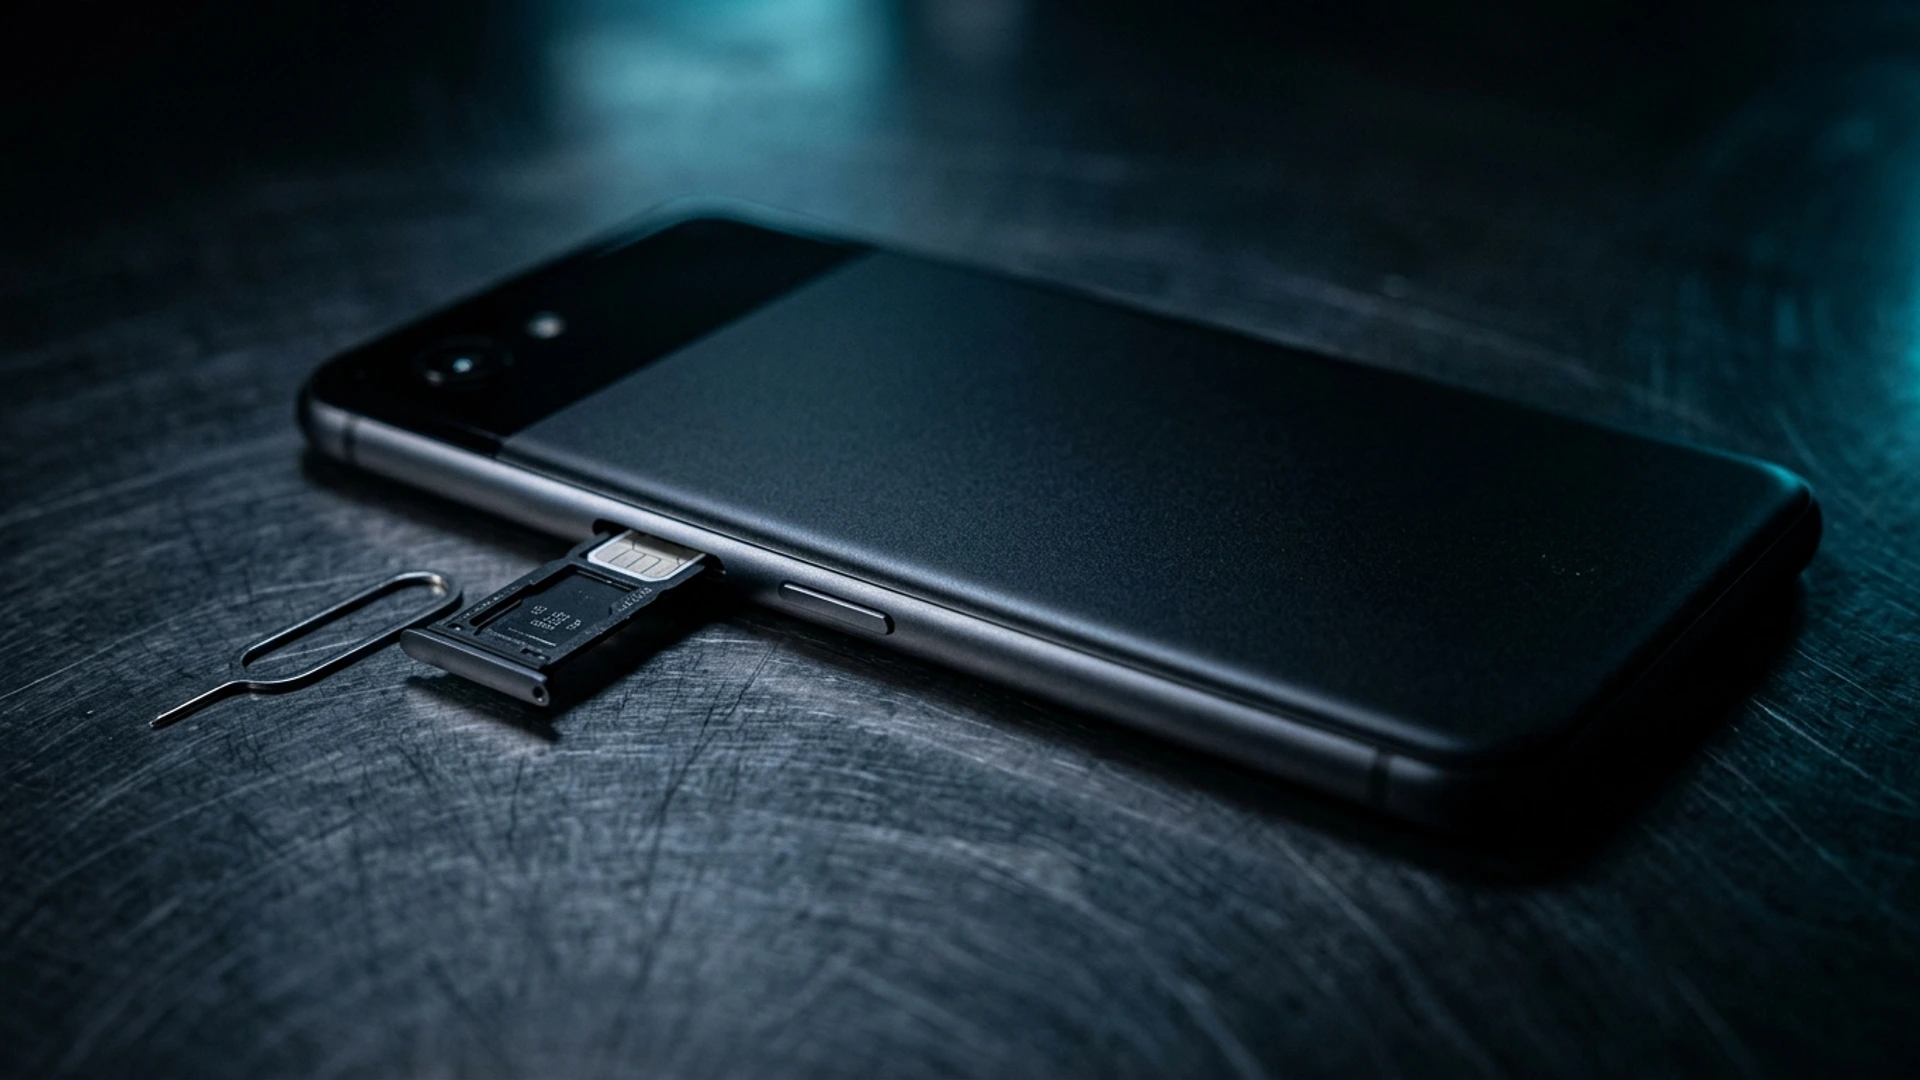
Коли атакувальник чи злодій заволодіває чужим смартфоном, його перший фізичний імпульс майже ніколи не полягає у спробі вгадати код блокування екрана. За кілька секунд його інстинкт звертається до голки чи скріпки, щоб витягти лоток SIM-картки. Цей методичний рух має подвійну мету: негайно перервати мобільний зв'язок, щоб перешкодити стеженню за геолокацією та командам віддаленого видалення, і вставити SIM в інший пристрій для перехоплення SMS-кодів двофакторної верифікації.
У звичайних комерційних смартфонах ця фізична атака проходить із повною пасивністю. Операційна система лише показує повідомлення про відсутність картки, дозволяючи атакувальнику діяти без зв'язку з повною свободою. Щоб усунути цю елементарну вразливість, Zi0n інтегрує технологію WipSIM — протокол проактивного захисту, що перетворює будь-яке несанкціоноване вилучення SIM на негайне сповіщення безпеки.
Чому фізичне вилучення SIM становить критичну загрозу
В оцінці мобільних ризиків прямий фізичний доступ часто визначальніший, ніж віддалене шкідливе ПЗ. Відключаючи стільниковий чип, термінал втрачає зв'язок із сервісами визначення місцезнаходження та хмарними інструментами видалення.
Кіберзлочинці використовують цей розрив, щоб запросити відновлення банківських паролів, перехопити коди підтвердження для криптогаманців і заволодіти рахунками месенджерів. Подібним чином у лабораторіях судово-експертного аналізу вилучення SIM-картки є першим заходом перед ізоляцією телефону в сумці Фарадея. Ця процедура прагне заморозити стан оперативної пам'яті та підготувати вилучення через кабель без ризику, що власник видасть команду форматування.
Апаратна безпека ніколи не повинна залежати від віддалених сигналів: перед локальним фізичним порушенням криптографічне блокування має передувати будь-якій спробі ізоляції.
Архітектура та технічна робота протоколу WipSIM
WipSIM не є вторинним сервісом, залежним від дозволів операційної системи. Це директива, вбудована в рівень абстракції апаратного забезпечення (HAL) і керування енергією модему в захищеній операційній системі Zi0n.
Миттєве виявлення на апаратній шині
Лоток SIM-картки має механічні мікровимикачі та лінії електричної неперервності, що контролюються енергетичним контролером. Коли шпилька чинить механічний тиск для витягання відсіку, електрична зміна обробляється за мікросекунди.
Захищене ядро Zi0n перехоплює це фізичне переривання до того, як чип залишить свої золоті контактні доріжки. Якщо екран заблоковано, система негайно класифікує подію як ворожу атаку.
Локальна захисна реакція та очищення летючої пам'яті
Після підтвердження аномального вилучення термінал розгортає серію автоматичних протидій без потреби доступу до інтернету:
- Негайне знищення ключів у летючій пам'яті: майстер-ключі файлового шифрування очищаються з оперативної пам'яті, залишаючи сховище в холодному й нерозшифровному стані.
- Превентивне блокування портів даних: USB-канали відключають свої лінії даних, щоб перешкодити судово-експертному аналізу через кабель.
- Активація налаштованого протоколу безпеки: залежно від уподобань користувача, Zi0n може виконати повне криптографічне форматування чи завантажити фальшивий інтерфейс із симульованими даними.
Практичні рекомендації для захисту фізичного стільникового шару
Щоб мінімізувати вразливість до фізичних атак, спрямованих на SIM-картку, варто дотримуватися цих базових правил:
- Встановіть надійний PIN на SIM-картці: визначте восьмизначний код на фізичній картці, щоб перешкодити її роботі на сторонніх пристроях.
- Прийміть профілі міжнародної eSIM: віртуальна технологія повністю усуває витягуваний лоток і прибирає вектор атаки через механічне вилучення.
- Приховуйте сповіщення SMS на заблокованому екрані: уникайте того, щоб тимчасові коди верифікації були видимі, коли телефон лежить на столі.
Як Zi0n захищає вас від маніпуляції SIM-карткою
Коли агресор фізично тримає телефон у руках, звичайні програмні бар'єри вже недостатні. Платформа Zi0n поєднує безпечне апаратне забезпечення й захищену операційну систему, щоб забезпечити єдиний бар'єр.
Поєднуючи швидкість реакції WipSIM із нашою приватною децентралізованою мережею та суворою ізоляцією конфіденційних процесів, Zi0n перетворює будь-яку спробу вилучення на тупик для атакувальника. Ваші приватні ключі, криптографічні кошти та комунікації залишаються в безпеці. Дізнайтеся про нашу архітектуру на zi0n.io.
Поширені запитання
Що відбувається при легітимній заміні SIM-картки?
Система Zi0n має режим авторизованого обслуговування. Після автентифікації основним PIN у налаштуваннях можна призупинити датчик WipSIM на п'ять хвилин, щоб замінити картку без активації сигналізації.
Чи працює WipSIM, якщо смартфон вимкнений?
Так. Безпечні незалежні журнали зберігають позицію механічного датчика. Якщо картку вилучено при вимкненому пристрої, система виявляє розбіжність при включенні й вимагає майстер-ключ відновлення.
Захистіть свою найважливішу інформацію від фізичних агресій і відновіть контроль над своєю приватністю за допомогою zi0n.io.


