
Welche Zi0n-Schutzfunktionen sollten Sie je nach Risikoprofil aktivieren?
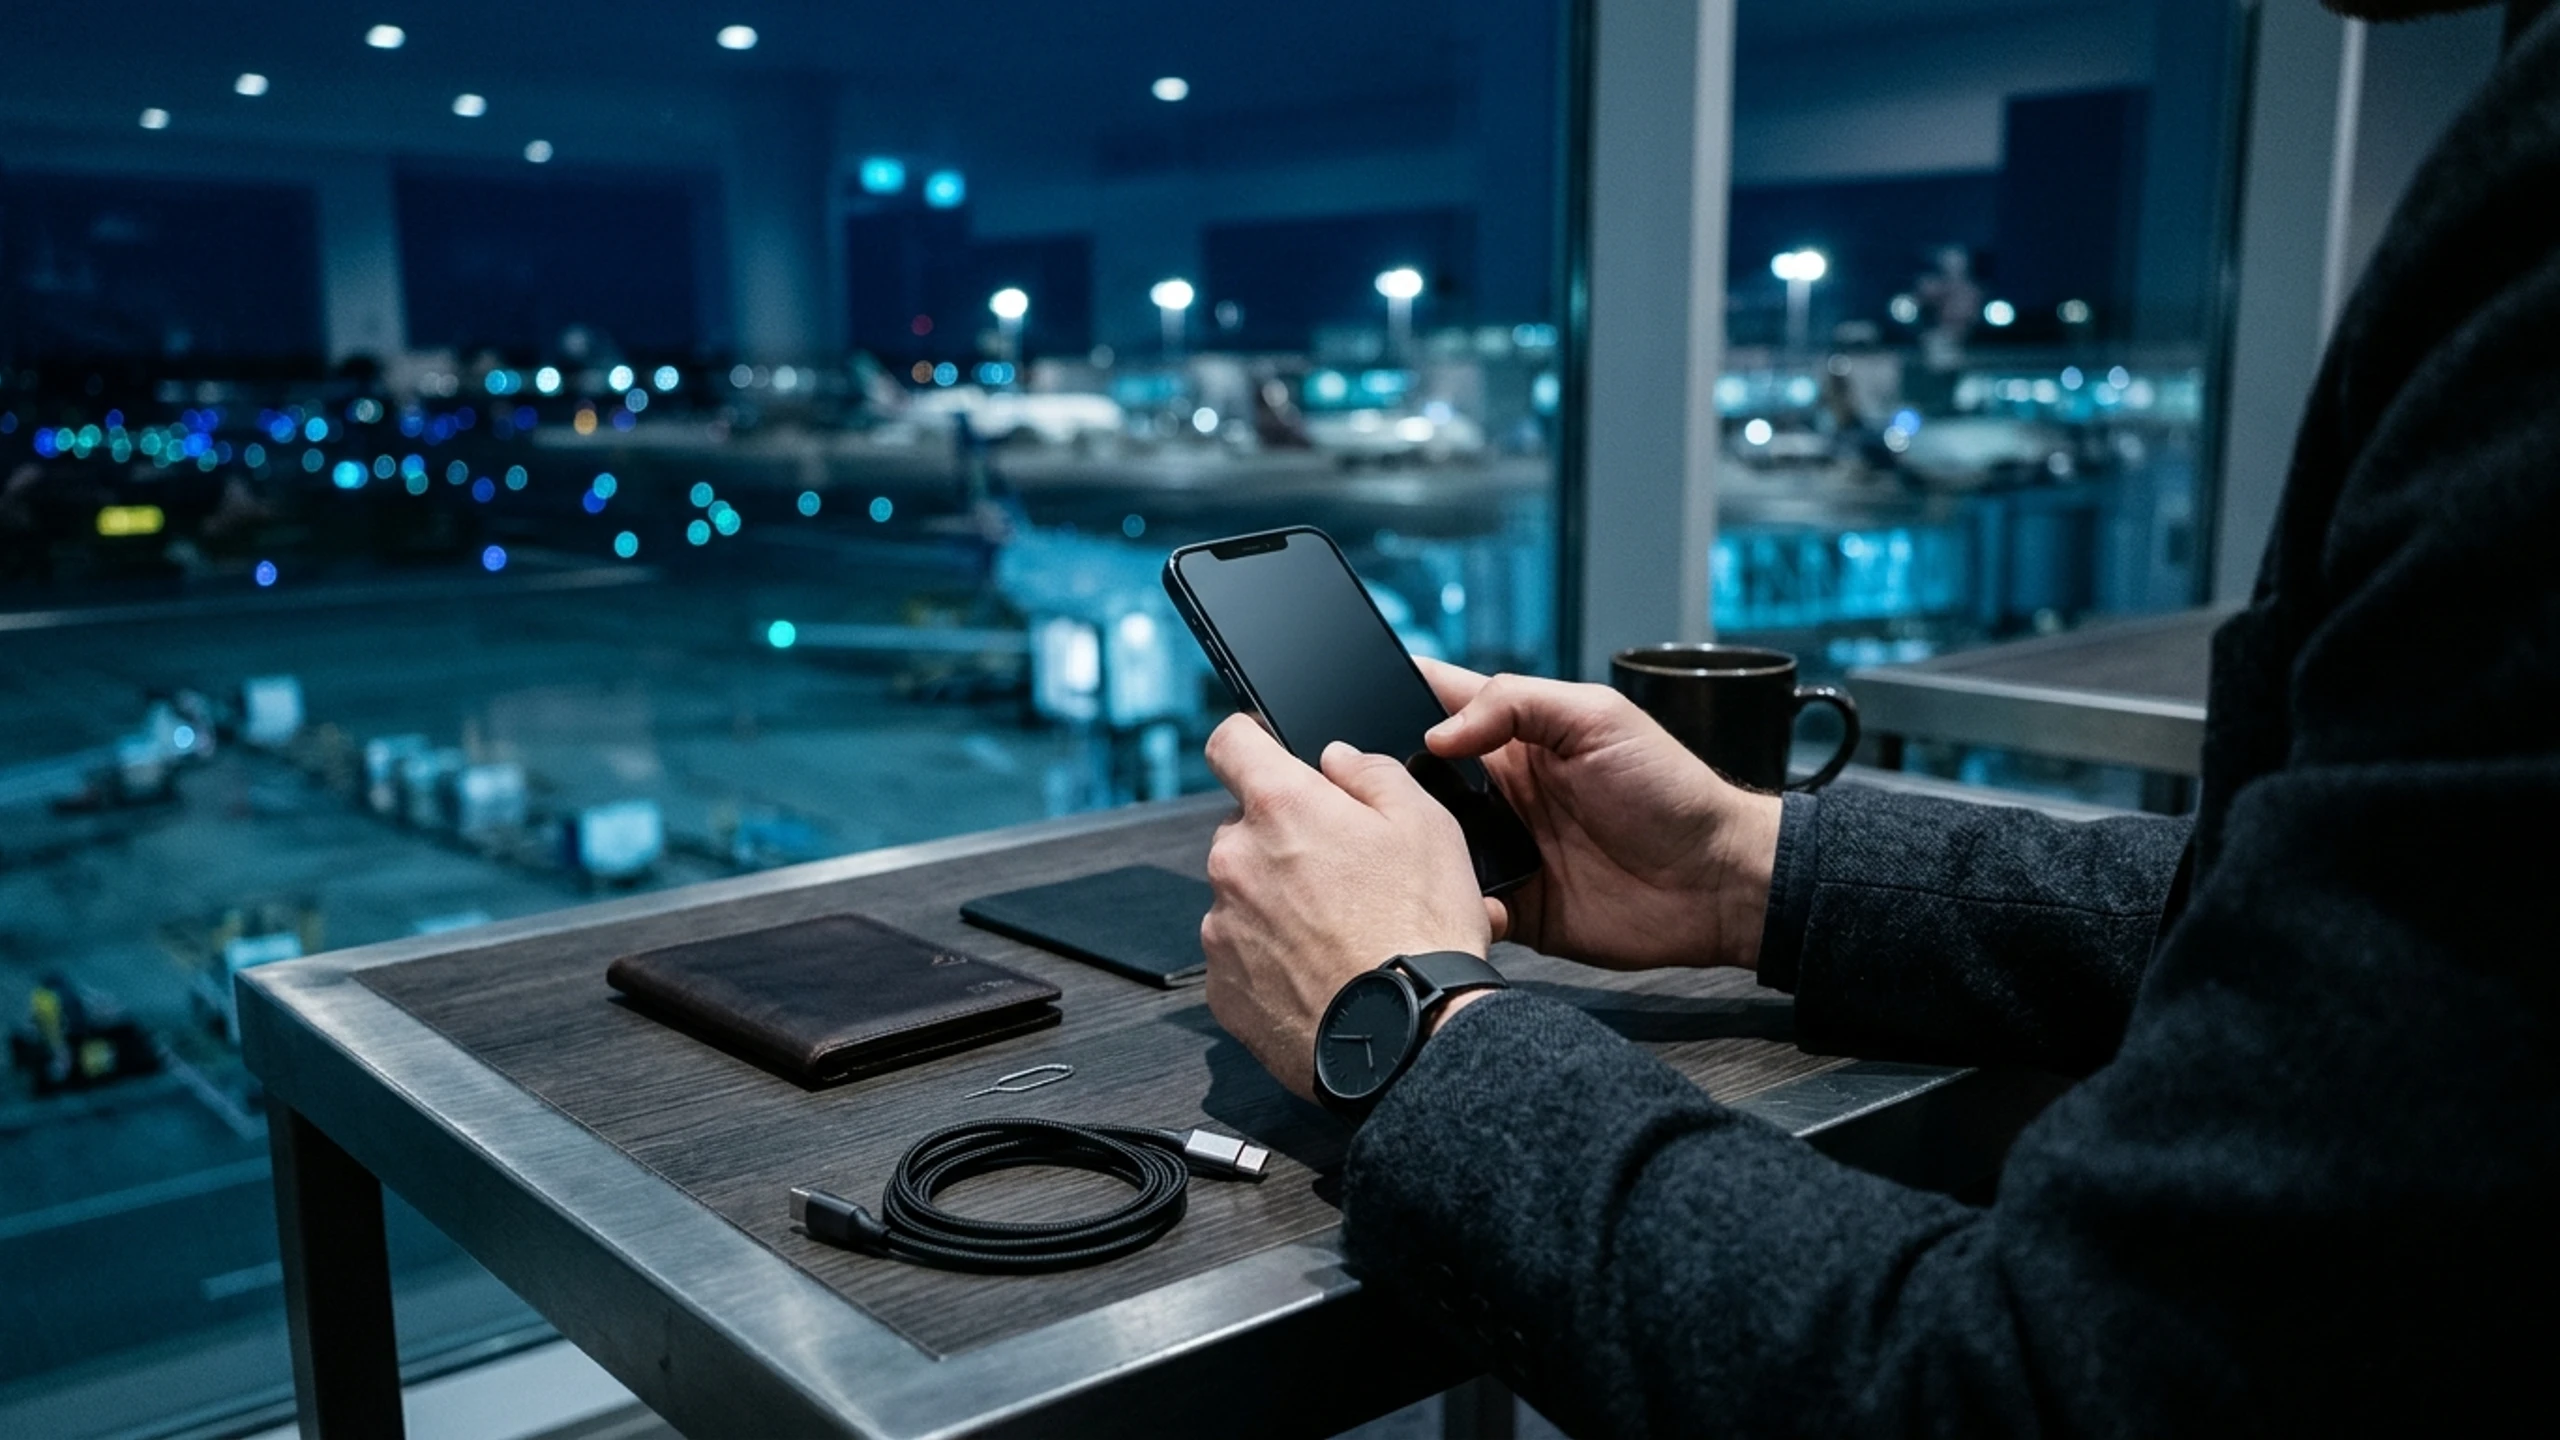
Auf jedem Smartphone exakt dieselbe Sicherheitskonfiguration anzuwenden, ignoriert die operative Realität unterschiedlicher Nutzer. Ein langfristiger Krypto-Anleger, der seine Transaktionen aus dem geschützten Heimbüro abwickelt, ist völlig anderen Angriffsvektoren ausgesetzt als ein aktiver Händler auf internationalen Flughäfen oder eine Führungskraft mit Zugriff auf institutionelle Treasury-Bestände.
Radikale Selbstlöschungsmechanismen ohne echten Bedarf zu aktivieren, erzeugt im Alltag unnötige Hürden. Wer hingegen auf Auslandsreisen physische Abwehrmaßnahmen gegen Datenextraktion vernachlässigt, riskiert den Totalverlust seines Kapitals. Die modulare Architektur von Zi0n ermöglicht es, jede Hardware- und Softwarebarriere exakt auf Ihre tatsächliche Gefährdungslage abzustimmen.
Warum Ihre Angriffsfläche Ihre Sicherheitseinstellungen bestimmt
Ein gehärtetes Mobilgerät entfaltet seine volle Schutzwirkung erst dann, wenn seine aktiven Gegenmaßnahmen den realen Angriffsvektoren entsprechen. Auf modernen Smartphones lassen sich Bedrohungen in drei Hauptkategorien unterteilen: entfernte Software-Exploits, Netzwerk- und Hardware-Manipulationen unterwegs sowie unmittelbarer physischer Zwang.
Angreifer, die es auf Web3-Vermögen abgesehen haben, suchen stets den Weg des geringsten Widerstands. Aus der Ferne versuchen Zwischenablage-Trojaner und Spyware, das Display genau in dem Moment aufzuzeichnen, in dem eine Wiederherstellungsphrase eingeblendet wird. Auf Reisen zielen manipulierte öffentliche USB-Ladestationen, betrügerisches SIM-Swapping sowie forensische Extraktionsgeräte wie Cellebrite oder GrayKey direkt auf den USB-Controller und das Mobilfunk-Basisband. Bei einem gezielten Raubüberfall oder einer Festsetzung bietet schließlich selbst ein komplexer Sperrcode keinen Schutz mehr, wenn der Besitzer unter Gewaltandrohung zum Entsperren gezwungen wird.
Welche Zi0n-Schutzmodule zu welchem Risikoprofil passen
Die richtige Kalibrierung Ihres Endgeräts erfordert eine Priorisierung der Schutzmodule anhand Ihrer Reisegewohnheiten, der mobil verfügbaren Liquidität und Ihrer öffentlichen Sichtbarkeit.
Alltagsprofil für Privatsphäre: langfristige Anleger und kontrolliertes Umfeld
Für Privatanleger und Freiberufler, die überwiegend in vertrauenswürdigen Umgebungen arbeiten, besteht das Hauptziel darin, Spionage zwischen Apps und den Abfluss von Metadaten zu unterbinden, ohne den Komfort einzuschränken. Das native Sandboxing isoliert jeden Prozess im Arbeitsspeicher, sodass keine Drittanbieter-App auf Finanzanwendungen zugreifen kann.
Auf dieser Stufe schafft die Aktivierung der Extra PIN für Krypto-Wallets und verschlüsselte Messenger eine zweite kryptografische Barriere unabhängig von der primären Bildschirmsperre. Die systemweite Screenshot-Sperre über WipScreen verhindert heimliche Bildschirmaufnahmen, während Seed-Phrasen offline in den lokalen Ende-zu-Ende-verschlüsselten Notizen verwahrt werden.
Mobilitätsprofil: aktive Trader und internationale Geschäftsreisende
Sobald Sie Transaktionen aus Hotellobbys, Flughafenlounges oder von Fachkonferenzen aus signieren, verlagert sich das Hauptrisiko auf feindliche Funknetze und Gelegenheitsdiebstahl. Die Verbindung sollte daher über die integrierte internationale eSIM in Kombination mit dem dezentralen VPN samt dynamischer IP-Rotation laufen, um Gefahren in öffentlichen WLANs und Funkzellen-Tracking auszuschließen.
Auf Hardwareebene sperrt oder bereinigt WipSIM das Gerät sofort, falls der SIM-Kartenschlitten unbefugt entfernt wird. Gleichzeitig blockiert die elektrische Anschlussüberwachung WiPi manipulierte Spionagekabel, noch bevor ein unautorisierter USB-Datenaustausch beginnen kann.
Operative Sicherheit bedeutet nicht, blindlings jede zerstörerische Funktion einzuschalten, sondern jede Hardware- und Softwarebarriere präzise an die reale Wahrscheinlichkeit eines physischen oder digitalen Angriffs anzupassen.
Hochrisikoprofil: Führungskräfte, Fondsmanager und exponierte Zielpersonen
Für Verwalter institutioneller Gelder, Gründer von Web3-Protokollen und öffentlich bekannte Investoren stellen physische Erpressung und forensische Laboranalysen konkrete Gefahren dar. Auf dieser Stufe muss das Smartphone sämtliche aktiven Notfallmechanismen bereithalten.
Die Einrichtung der Duress PIN wird hier unverzichtbar: Wird dieser Notfallcode unter Zwang eingegeben, öffnet das System eine glaubwürdige Tarn-Arbeitsumgebung mit geringen Zweitguthaben, während im Hintergrund die Schlüssel zum Haupttresor lautlos vernichtet werden. Parallel überwacht Cable Wipe den USB-Anschluss und führt eine sofortige kryptografische Löschung durch, sobald ein forensisches Analysegerät eine Datenverbindung erzwingen will – ergänzt durch einen automatischen Inaktivitäts-Timer.
Praktische Grundsätze für eine fehlerfreie Gerätekalibrierung
Um dauerhaft ein hohes Schutzniveau ohne Bedienungsfehler aufrechtzuerhalten, empfiehlt sich die Einhaltung von vier Prinzipien:
- Abgestufte Trennung der Liquidität: belassen Sie nur kleinere Beträge für den laufenden Bedarf im Hauptprofil und sichern Sie größere Bestände hinter der Extra PIN.
- Vorsorgliche Hochstufung vor Reisen: aktivieren Sie strikte physische Schutzmaßnahmen wie Cable Wipe und WipSIM achtundvierzig Stunden vor jeder Auslandsreise.
- Sicheres Einprägen der Zugangscodes: verinnerlichen Sie den Unterschied zwischen Ihrem Alltagscode und der Duress PIN, um unter Stress keine versehentliche Notlöschung auszulösen.
- Konsequenter Verzicht auf Cloud-Backups: speichern Sie sensible Zugangsdaten ausschließlich in den lokalen verschlüsselten Notizen von Zi0n statt in kommerziellen Cloud-Diensten.
Wie Zi0n diese Schutzschichten in einer Plattform vereint
Während herkömmliche Smartphones den Nutzer zwingen, unzusammenhängende Drittanbieter-Tools zu kombinieren, verankert Zi0n all diese Schutzfunktionen direkt im Kern seines gehärteten Betriebssystems. Jede Verteidigungsschicht – vom strikten Prozess-Sandboxing bis zu aktiven Hardwareprotokollen wie Cable Wipe und Duress PIN – arbeitet nativ auf Systemebene, frei von Werbetelemetrie oder Google-Abhängigkeiten.
Dank dieser einheitlichen Architektur passen Sie Ihr Sicherheitsniveau in wenigen Sekunden über das zentrale Kontroll-Dashboard an. Ob Sie diskrete finanzielle Privatsphäre im Alltag oder kompromisslose Immunität gegen forensische Extraktionslabore auf Reisen benötigen: Ihr Endgerät passt sich Ihrem Risiko exakt an. Entdecken Sie die gesamte Plattform auf https://zi0n.io.
Häufig gestellte Fragen
Kann ich mein Zi0n-Schutzniveau vor einer Reise erhöhen, ohne das Telefon zurückzusetzen?
Ja. Module wie Cable Wipe, WipSIM oder das Routing über das dezentrale VPN lassen sich jederzeit im Sicherheits-Dashboard ohne Datenverlust aktivieren und anpassen.
Worin liegt der praktische Unterschied zwischen Extra PIN und Duress PIN?
Die Extra PIN verlangt ein eigenes Passwort zum Öffnen bestimmter sensibler Apps, während die Duress PIN ein Notfallcode für Erpressungssituationen ist, der ein Tarnprofil lädt und geschützte Partitionen löscht.
Warum sollte die Screenshot-Sperre auch im Standardprofil aktiv bleiben?
Schadsoftware mit erschlichenen Bedienungshilfen-Rechten kann im Hintergrund unbemerkt den Bildschirm abfotografieren. Die Systemsperre schützt Wallets und verschlüsselte Notizen dauerhaft.
Löst Cable Wipe aus, wenn ich ein normales Wandladegerät anschließe?
Nein. Der Hardware-Controller unterscheidet präzise zwischen reiner Stromzufuhr und unbefugter Kommunikation auf den USB-Datenleitungen, sodass normales Laden jederzeit sicher möglich ist.


