
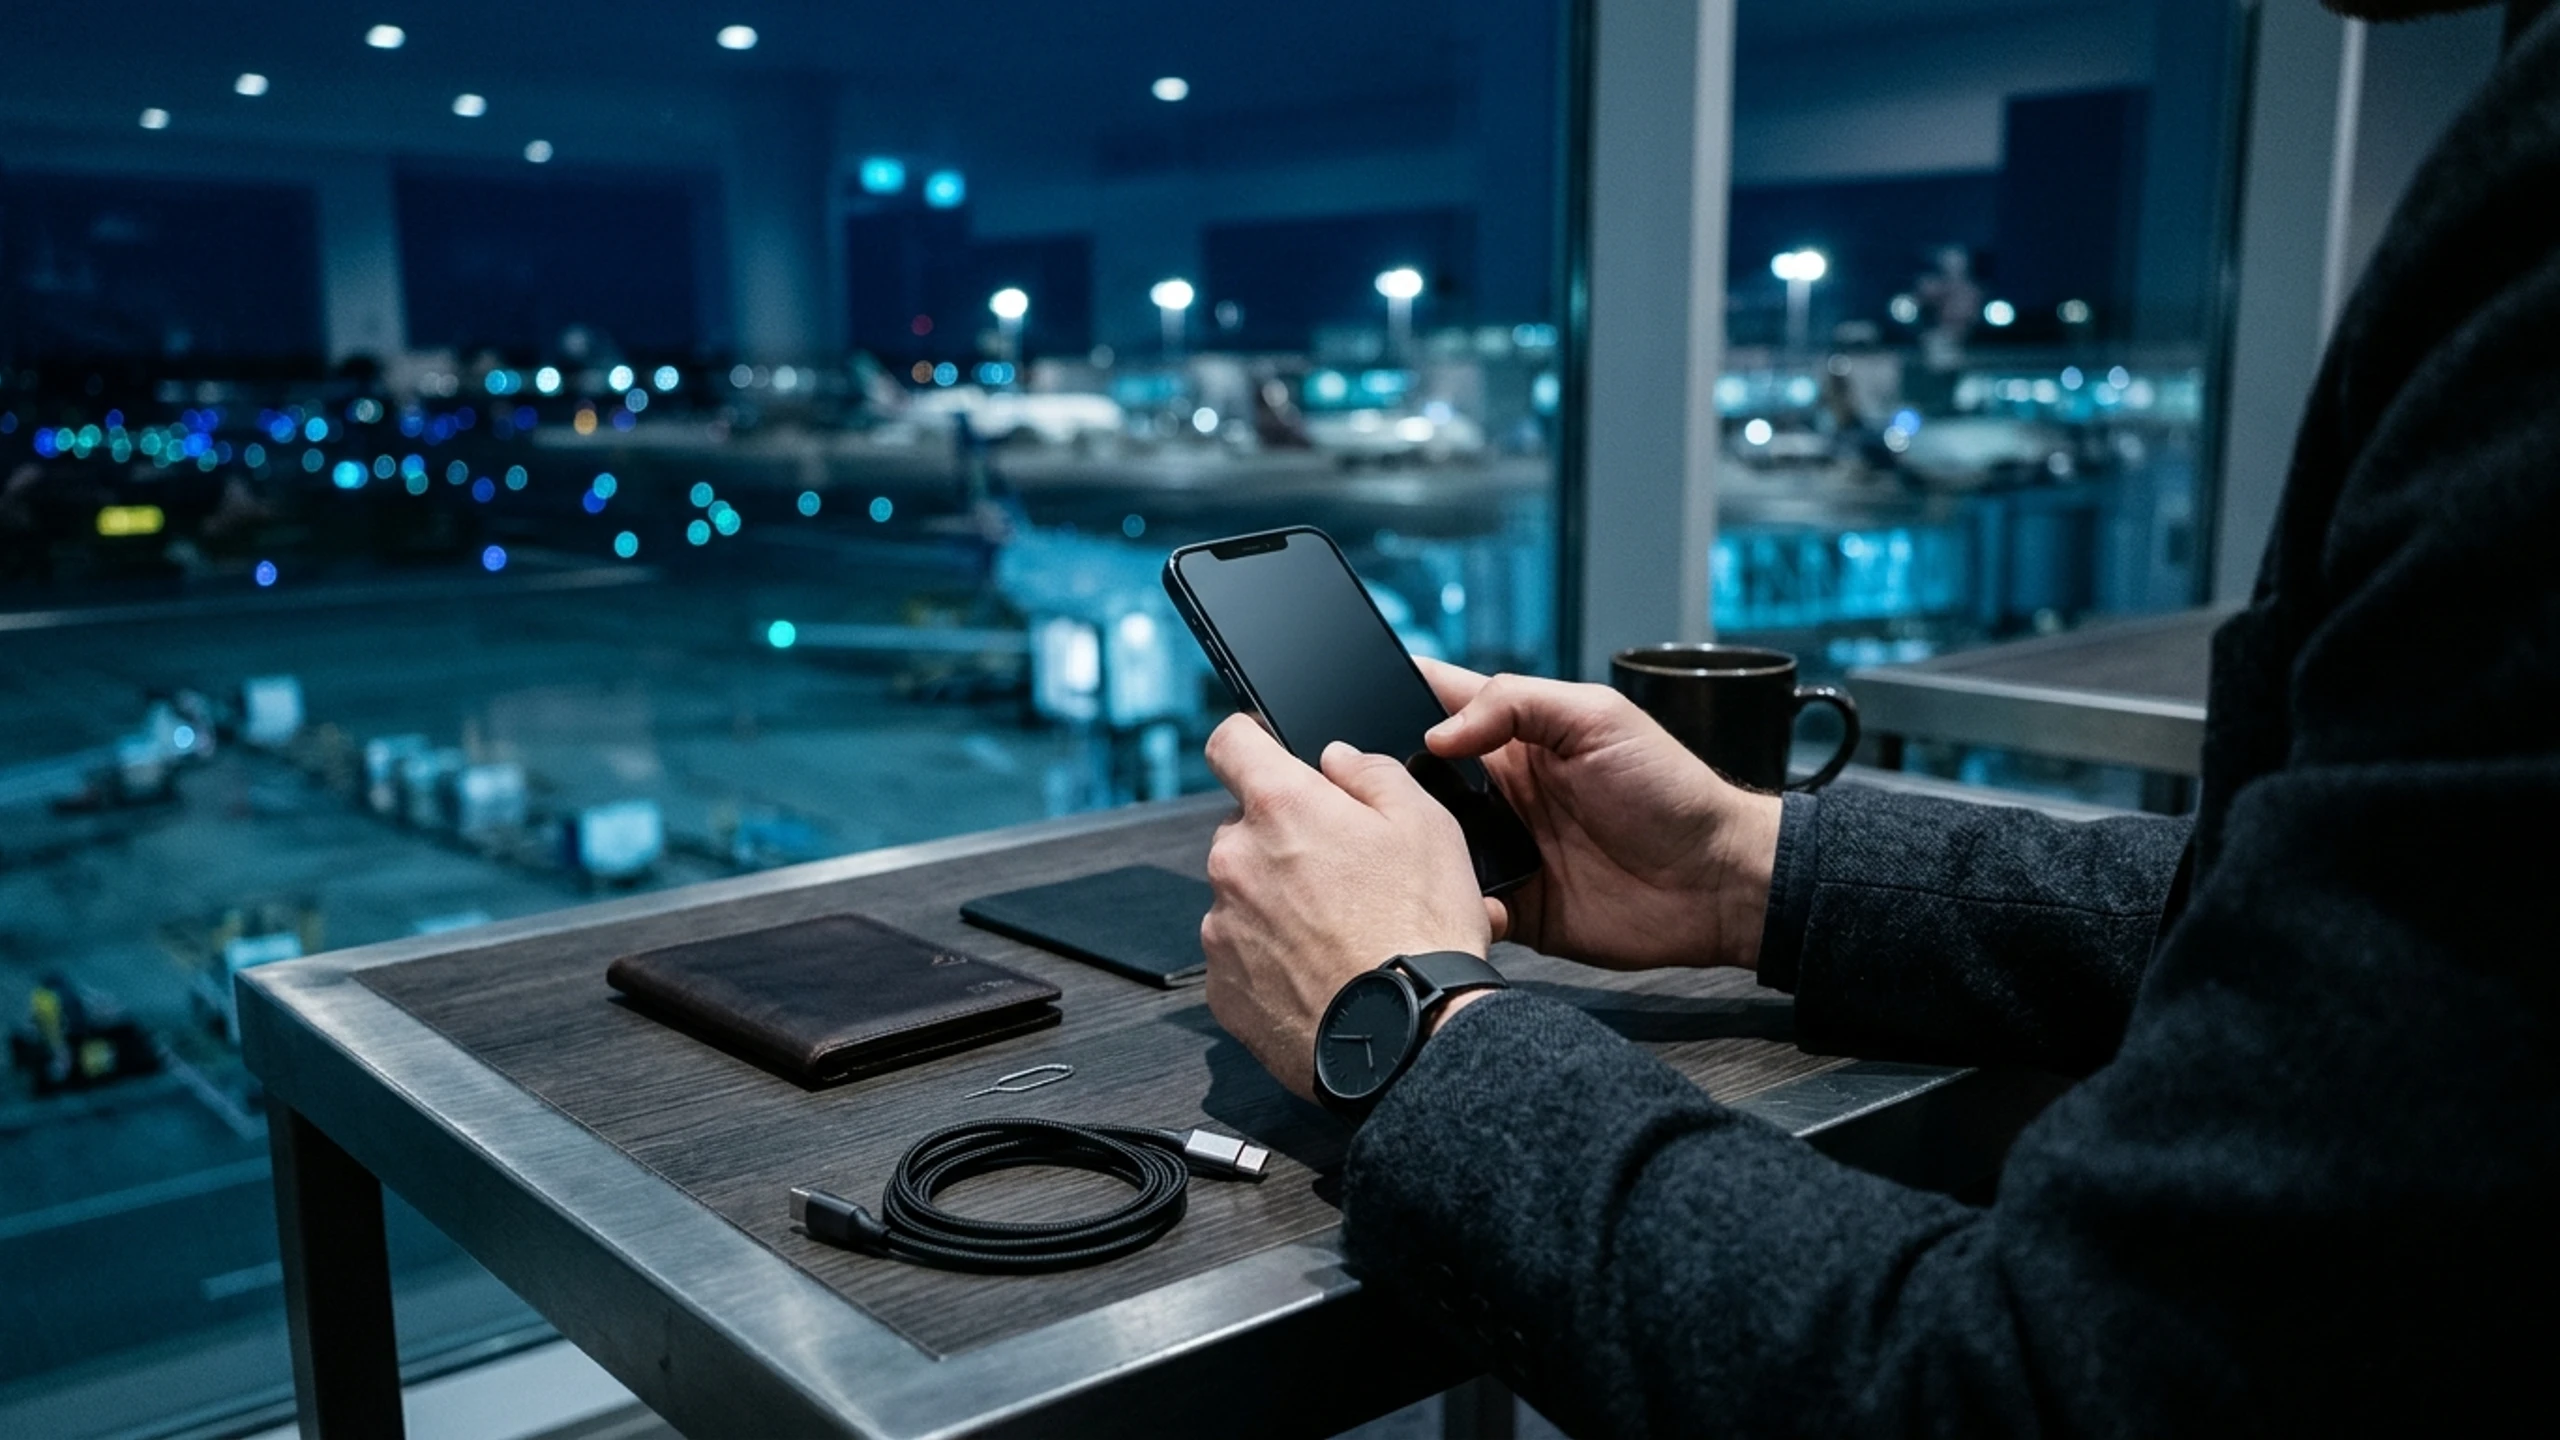
Déployer exactement les mêmes règles de sécurité sur tous les smartphones revient à ignorer la réalité du terrain. Un détenteur de portefeuilles Web3 opérant depuis son domicile ne fait pas face aux mêmes menaces qu'un négociateur en déplacement international ou qu'un dirigeant gérant une trésorerie institutionnelle.
Surconfigurer des mécanismes d'effacement sans nécessité alourdit l'usage quotidien, tandis qu'omettre une défense contre l'extraction physique en voyage expose vos actifs à une perte totale. L'architecture modulaire de Zi0n permet d'ajuster chaque barrière matérielle et logicielle à votre exposition réelle.
Pourquoi votre surface d'attaque dicte vos réglages
Un téléphone sécurisé atteint sa pleine efficacité lorsque ses contre-mesures correspondent aux vecteurs d'attaque rencontrés. Sur mobile, les menaces se divisent en trois catégories : l'exploitation logicielle à distance, l'interception réseau ou matérielle en mobilité, et la contrainte physique directe.
Les attaquants ciblant les actifs numériques cherchent toujours le maillon faible. À distance, les chevaux de Troie de presse-papiers et les logiciels espions tentent de capturer l'écran lors de l'affichage d'une phrase de récupération. En déplacement, les bornes USB trafiquées, le SIM swapping et les outils forensiques comme Cellebrite ou GrayKey ciblent le port matériel et la bande de base cellulaire. Enfin, lors d'une agression physique, un simple code ne suffit plus si l'utilisateur est forcé de déverrouiller son écran.
Quelles défenses Zi0n activer pour chaque profil
Adapter son terminal exige de hiérarchiser les protections selon vos déplacements, la liquidité accessible sur mobile et votre visibilité publique.
Profil autonomie privée : détenteur de long terme et usage sédentaire
Pour l'épargnant crypto travaillant dans un cadre familier, la priorité consiste à bloquer l'espionnage applicatif et les fuites de métadonnées sans créer de friction. L'isolation native par bac à sable (sandboxing) cloisonne chaque application pour empêcher toute lecture croisée de la mémoire vive.
L'activation du code Extra PIN sur les portefeuilles et messageries sensibles crée un second verrou indépendant du code principal. Le blocage système des captures d'écran via WipScreen protège vos clés contre les enregistrements furtifs, tandis que les phrases secrètes restent hors ligne dans les notes chiffrées locales.
Profil mobilité active : trader régulier et voyageur international
Lorsque vous signez des transactions depuis des aéroports ou hôtels, le risque bascule vers l'interception réseau et le vol opportuniste. La connectivité doit reposer sur l'eSIM internationale couplée au VPN décentralisé avec rotation dynamique d'IP, éliminant toute trace sur les Wi-Fi publics et le pistage cellulaire.
Sur le plan matériel, WipSIM verrouille immédiatement le terminal si le tiroir SIM est extrait à votre insu. Parallèlement, la surveillance électrique du port par WiPi bloque toute injection de données via un câble piégé avant même qu'une communication USB ne débute.
La sécurité opérationnelle ne consiste pas à activer aveuglément toutes les options destructives, mais à aligner chaque barrière sur la probabilité réelle d'une intrusion physique ou logique.
Profil haute exposition : dirigeant, trésorier et cible à forte valeur
Pour les gestionnaires de fonds et dirigeants exposés, l'extorsion sous contrainte et l'analyse forensique représentent des risques concrets. Le terminal doit alors mobiliser ses défenses actives les plus strictes.
La configuration du Duress PIN devient indispensable : saisi sous la menace, ce code ouvre un profil leurre crédible affichant des comptes secondaires tout en purgeant silencieusement les partitions principales. En complément, Cable Wipe déclenche un effacement cryptographique immédiat dès qu'une sonde tente de forcer le port USB, soutenu par l'effacement automatique après inactivité prolongée.
Bonnes pratiques pour calibrer vos protections
Pour maintenir une posture défensive cohérente, appliquez ces quatre principes :
- Séparation des fonds par niveau : conservez uniquement vos liquidités courantes sur le profil actif et isolez vos réserves derrière Extra PIN.
- Adaptation avant un déplacement : activez Cable Wipe et WipSIM quarante-huit heures avant tout voyage à l'étranger.
- Mémorisation des codes : distinguez clairement votre code habituel de votre Duress PIN pour éviter toute erreur sous stress.
- Zéro sauvegarde cloud : stockez vos données sensibles exclusivement dans le coffre de notes chiffrées local.
Comment l'écosystème Zi0n orchestre ces protections ?
Là où un smartphone standard oblige à assembler des applications disparates, Zi0n réunit ces défenses au cœur de son système durci. Du sandboxing jusqu'aux protocoles Cable Wipe et Duress PIN, chaque brique fonctionne nativement, sans télémétrie ni services Google.
Cette intégration permet d'ajuster votre blindage en quelques secondes depuis le tableau de bord. Découvrez l'architecture complète sur https://zi0n.io.
Questions fréquentes
Peut-on modifier son niveau de protection avant un voyage sans formater l'appareil ?
Oui. Les modules comme Cable Wipe, WipSIM ou le VPN décentralisé s'activent à tout moment depuis les paramètres sans réinitialiser le téléphone.
Quelle est la différence entre Extra PIN et Duress PIN ?
Extra PIN exige un mot de passe dédié pour ouvrir certaines applications sensibles, tandis que Duress PIN ouvre un espace leurre et détruit les données critiques sous contrainte.
Pourquoi activer le blocage des captures d'écran sur un profil standard ?
Un logiciel malveillant peut photographier l'écran en arrière-plan. Le blocage système protège vos portefeuilles et notes chiffrées en continu.
Le protocole Cable Wipe bloque-t-il la recharge sur secteur ?
Non. Le contrôleur distingue l'alimentation électrique pure d'une communication sur les lignes de données USB, permettant une recharge normale.


