
Seguridad cripto de la A a la Z: wallets, cuentas, transacciones y dispositivos
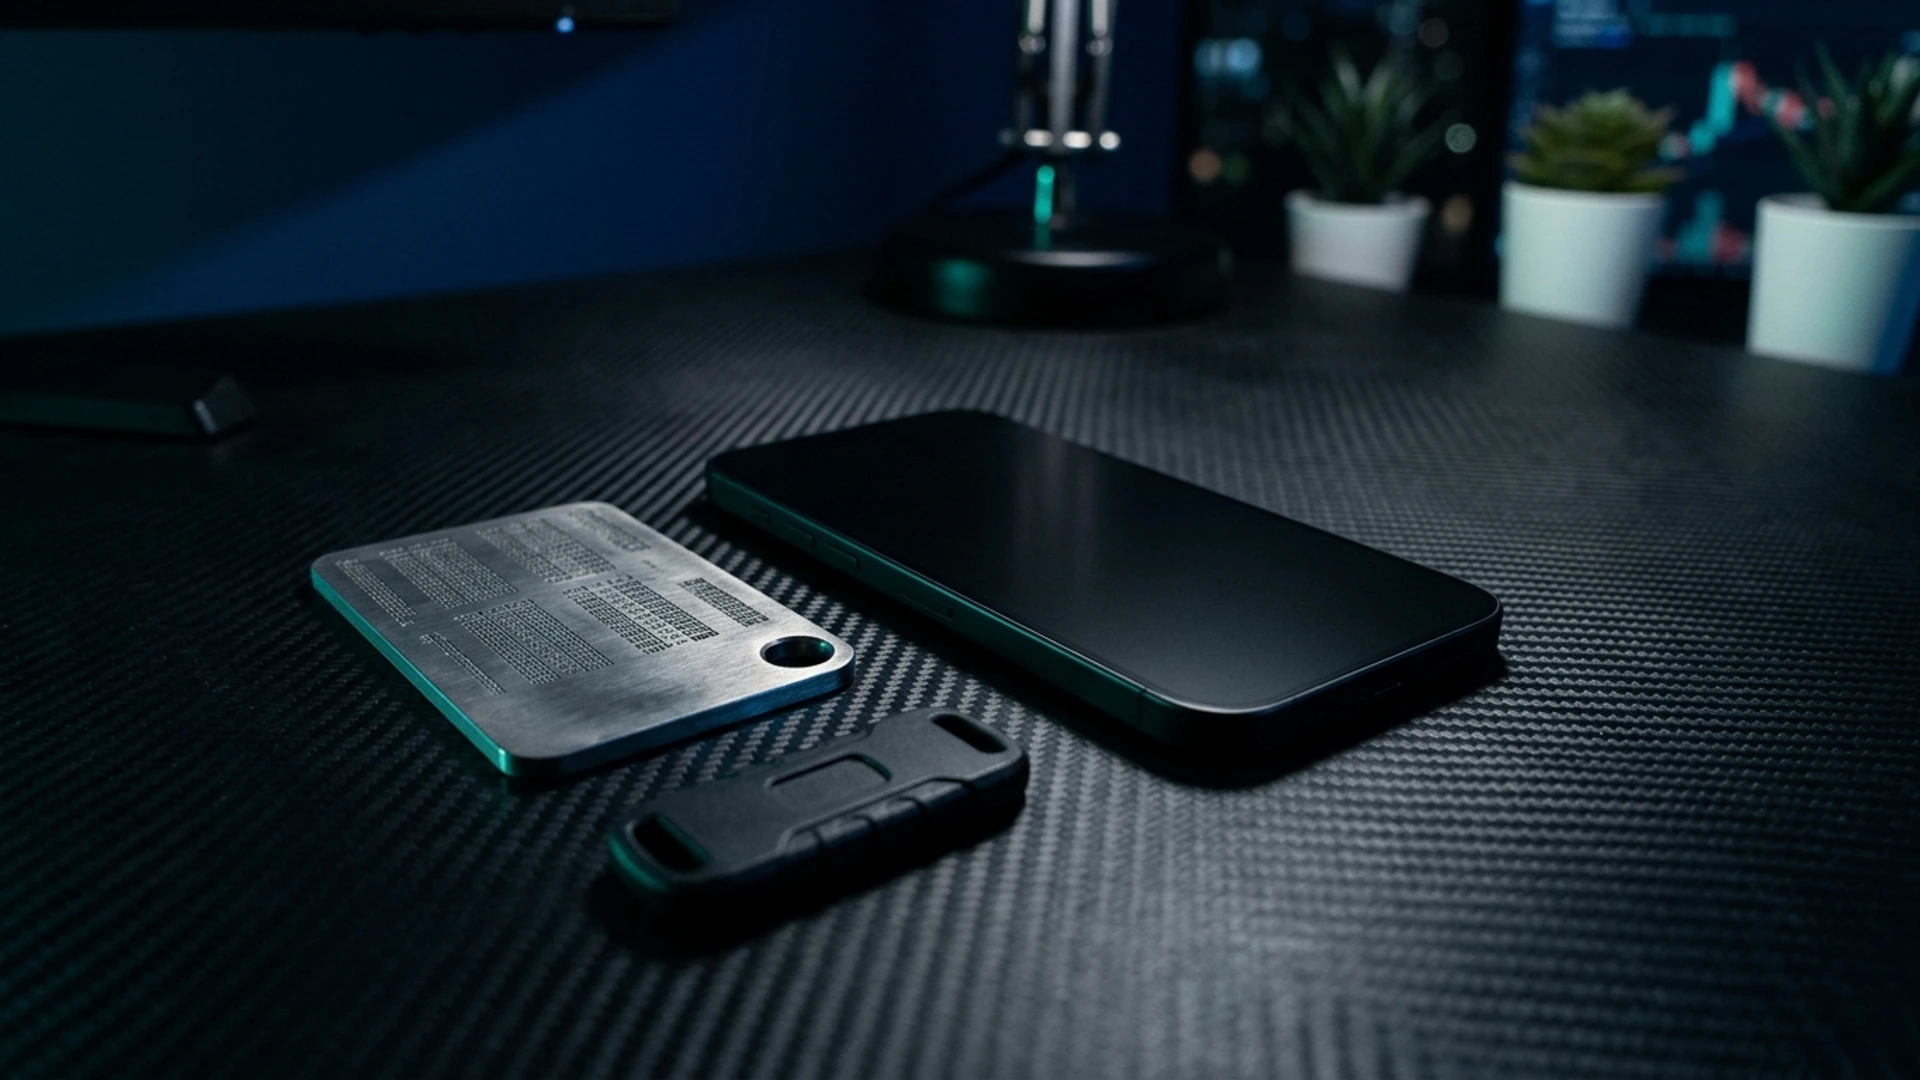
La protección del patrimonio digital nunca depende de un único componente aislado, como una contraseña extensa o una billetera fría en un cajón. Cuando un inversor gestiona capital activamente, su seguridad descansa sobre cuatro pilares críticos: sus wallets, sus cuentas, sus transacciones y el dispositivo desde el cual opera.
Basta con que uno de estos eslabones ceda —una tarjeta SIM clonada, un portapapeles espiado o un teléfono incautado desbloqueado— para comprometer todo el portafolio en minutos.
Por qué la protección fragmentada deja vulnerables a los inversores
Los atacantes no intentan romper la criptografía matemática de la blockchain; atacan el entorno donde el usuario gestiona sus claves. Una hardware wallet pierde su eficacia si la frase semilla fue fotografiada o guardada en notas sincronizadas en la nube. Asimismo, una cuenta de exchange cae rápidamente ante una duplicación de tarjeta SIM (SIM swapping) que intercepta códigos por SMS.
Al firmar operaciones, los troyanos en Android reemplazan la dirección en el portapapeles o superponen pantallas falsas para inducir aprobaciones maliciosas en contratos inteligentes. Finalmente, el smartphone actúa como punto crítico de fallo frente a extracciones forenses por cable USB con Cellebrite o GrayKey y situaciones de coacción física.
Los cuatro pilares de una arquitectura de defensa de la A a la Z
Construir una defensa sólida exige coordinar barreras técnicas entre el software, la red y el hardware físico.
Segregación de wallets y custodia soberana de semillas
Una higiene rigurosa separa el ahorro a largo plazo de la liquidez diaria. Las reservas principales deben permanecer fuera de línea en placas metálicas ignífugas, lejos de galerías fotográficas. Las hot wallets móviles deben ejecutarse en contenedores de memoria aislados (sandboxing), impidiendo que otras apps lean claves o capturen la pantalla.
Blindaje de cuentas e inmunidad celular
La seguridad en exchanges exige eliminar el número público como método de rescate. La autenticación debe apoyarse en llaves físicas o generadores locales cifrados, desactivando los ataques de ingeniería social ante operadoras móviles.
Una billetera criptográfica jamás será más segura que el dispositivo en el que verificas, apruebas y firmas tus transacciones.
Verificación de transacciones y tráfico de red anónimo
Cada firma en la blockchain es irreversible y exige comprobar visualmente la dirección del destinatario y los permisos del contrato. Operar mediante una eSIM internacional combinada con enrutamiento descentralizado multicapa oculta tu dirección IP y evita la correlación de metadatos en redes públicas.
Endurecimiento físico y lógico del dispositivo
El smartphone debe resistir tanto el espionaje silencioso como la incautación física. El corte eléctrico de cámaras y micrófonos, el bloqueo nativo de capturas de pantalla y la purga de la memoria RAM al bloquear el terminal impiden la filtración de secretos.
Prácticas operativas esenciales para el día a día
Integra estas cuatro pautas de disciplina operativa en tu flujo financiero:
- División de fondos por exposición: distribuir el capital entre una bóveda fría, una billetera intermedia y una wallet móvil diaria con límites acotados.
- Revocación de permisos Web3: anular regularmente las autorizaciones de gasto ilimitado concedidas a protocolos descentralizados.
- Comprobación visual antes de firmar: verificar los caracteres iniciales y finales de cada dirección y rechazar firmas a ciegas.
- Aislamiento del terminal operativo: emplear un dispositivo dedicado y endurecido, libre de telemetría comercial y aplicaciones recreativas.
¿Cómo puede ayudarte Zi0n a blindar tu operativa cripto?
En lugar de instalar parches sobre un teléfono comercial vulnerable, Zi0n unifica la protección de wallets, cuentas, transacciones y hardware en un sistema operativo soberano con sandboxing estanco y notas cifradas locales.
El protocolo Cable Wipe neutraliza cualquier extracción forense por puerto USB cortando las líneas de datos y purgando las claves apenas detecta una conexión no autorizada. Bajo coacción presencial, el Duress PIN despliega un perfil señuelo funcional mientras oculta tus particiones cripto reales. Junto con su VPN descentralizada con rotación de IP y su eSIM internacional, cada operación queda protegida. Conoce más en https://zi0n.io.
Preguntas frecuentes
¿Por qué una hardware wallet por sí sola no basta?
Resguarda la clave fuera de línea, pero preparar transacciones desde un smartphone infectado o bajo coacción permite alterar direcciones en pantalla o forzar envíos.
¿Cómo evitar el robo de cuentas por SIM swapping?
Sustituye los SMS por autenticadores locales aislados o llaves físicas, sumado a la eSIM internacional de Zi0n y sus alertas de bandeja SIM.
¿Qué función cumplen Cable Wipe y Duress PIN?
Cable Wipe bloquea extracciones forenses por USB purgando las claves en memoria, mientras que Duress PIN abre un entorno señuelo ante coacción física.
¿Cómo proteger las transacciones durante viajes?
Utiliza el enrutamiento descentralizado de Zi0n con rotación dinámica de IP para cifrar todo el tráfico fuera de redes Wi-Fi públicas.


