
Sécurité crypto de A à Z : portefeuilles, comptes, transactions et appareils
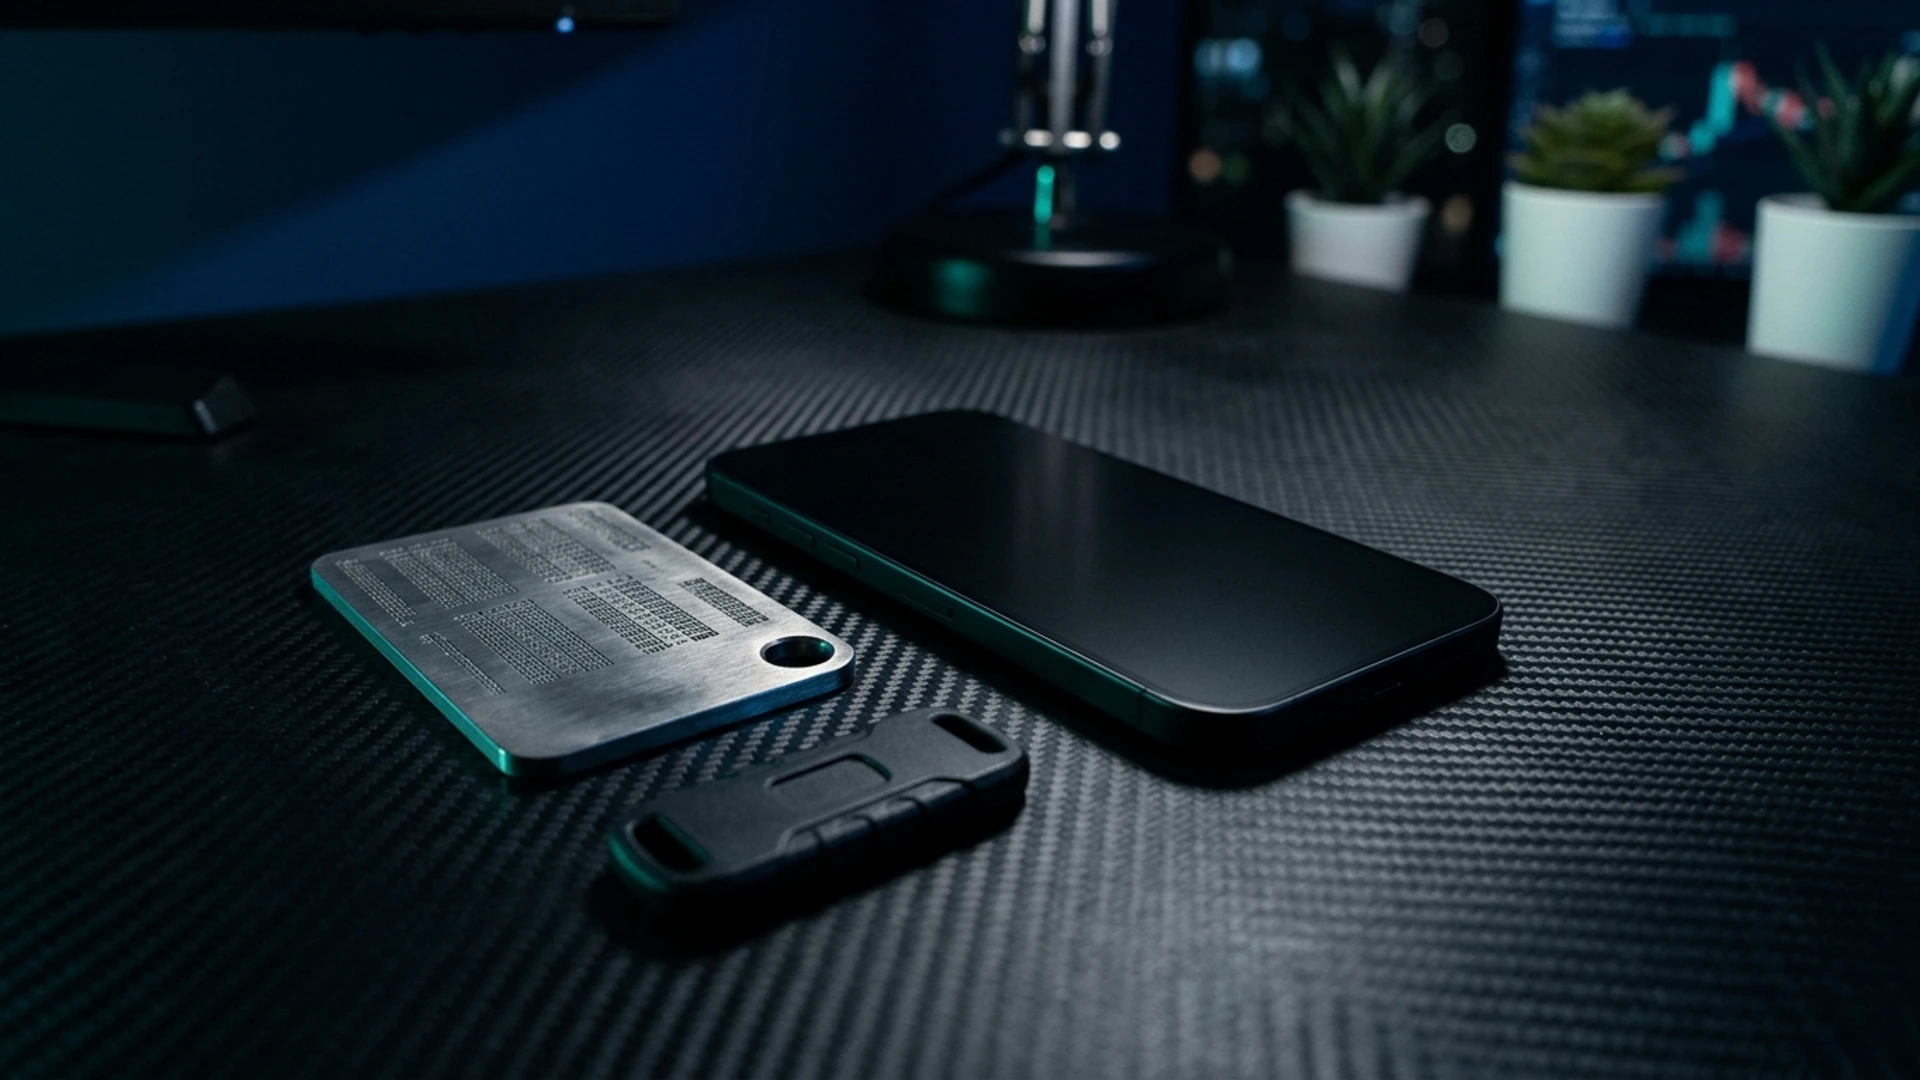
La protection des actifs numériques ne se résume jamais à la robustesse d'un mot de passe ou à l'achat d'un support physique isolé. Lorsqu'un investisseur gère des fonds au quotidien, sa sécurité repose sur une chaîne continue qui relie quatre piliers critiques : ses portefeuilles, ses comptes, ses transactions et l'appareil depuis lequel il opère.
Il suffit qu'un seul de ces maillons cède — une carte SIM détournée, un presse-papiers espionné ou un téléphone saisi déverrouillé — pour compromettre tout un portefeuille en quelques minutes.
Pourquoi la sécurité fragmentée expose les détenteurs d'actifs
Les attaquants spécialisés ne tentent plus de briser les algorithmes de la blockchain ; ils ciblent l'environnement opérationnel de l'utilisateur. Un portefeuille froid perd son invulnérabilité si la phrase de récupération a été photographiée ou stockée dans le cloud. De même, un compte d'échange doté d'un mot de passe fort s'effondre face au détournement de carte SIM (SIM swapping) qui intercepte les codes SMS.
Lors de la signature d'une opération, les chevaux de Troie sur Android remplacent l'adresse du destinataire dans le presse-papiers ou superposent de fausses fenêtres pour vider les fonds via des contrats malveillants. Enfin, le smartphone demeure le point de convergence des risques : extraction forensique par câble USB via Cellebrite ou GrayKey, écoute furtive et coercition physique directe.
Les quatre piliers d'une architecture de défense de A à Z
Construire une posture résiliente exige d'articuler des barrières techniques complémentaires entre le logiciel, le réseau et le matériel.
Cloisonnement des portefeuilles et souveraineté des clés
Une hygiène stricte sépare les réserves à long terme des liquidités quotidiennes. Le stockage principal doit rester hors ligne sur un support métallique ignifuge, absent des galeries photos. Les portefeuilles mobiles actifs doivent fonctionner dans des compartiments mémoire isolés (sandboxing), empêchant toute application tierce d'inspecter les clés ou de capturer l'écran.
Durcissement des comptes et immunité cellulaire
La sécurisation des comptes passe par le retrait du numéro public comme facteur de récupération. L'authentification doit reposer sur des clés matérielles ou des générateurs locaux chiffrés, neutralisant l'ingénierie sociale auprès des opérateurs télécoms.
Un portefeuille cryptographique n'est jamais plus sûr que l'appareil sur lequel vous vérifiez, approuvez et signez vos transactions.
Validation des transactions et flux réseau anonyme
Chaque signature est irréversible et requiert une vérification visuelle de l'adresse et des permissions du contrat. L'usage d'une eSIM internationale couplée à un routage décentralisé à rebonds multiples protège votre adresse IP et empêche toute corrélation de métadonnées sur les réseaux publics.
Blindage matériel et logique du terminal
Le smartphone doit résister à l'espionnage logiciel comme à la saisie physique. La coupure électrique des caméras et microphones, le blocage natif des captures d'écran et la purge de la mémoire vive au verrouillage bloquent toute exfiltration.
Bonnes pratiques opérationnelles au quotidien
Adoptez ces quatre disciplines fondamentales pour protéger vos opérations :
- Ségrégation des portefeuilles par usage : répartir vos actifs entre un stockage froid, un portefeuille intermédiaire et un portefeuille mobile plafonné.
- Révocation des autorisations Web3 : annuler régulièrement les permissions de dépenses illimitées accordées aux protocoles décentralisés.
- Vérification systématique avant signature : contrôler les caractères de chaque adresse et refuser toute signature aveugle.
- Isolation matérielle du terminal : utiliser un appareil dédié et durci, sans télémétrie publicitaire ni applications récréatives.
Comment Zi0n unifie la protection de votre écosystème crypto ?
Plutôt que d'empiler des applications sur un téléphone vulnérable, Zi0n intègre la protection des portefeuilles, des comptes, des transactions et du matériel dans un système souverain avec bac à sable hermétique et notes chiffrées locales.
Le protocole Cable Wipe neutralise toute extraction forensique par port USB en coupant les lignes de données et en purgeant la mémoire dès la détection d'un branchement suspect. Sous contrainte physique, le Duress PIN ouvre un profil leurre crédible tout en dissimulant vos compartiments crypto. Avec son VPN décentralisé à rotation d'IP et son eSIM internationale, chaque transaction reste blindée. Découvrez la plateforme sur https://zi0n.io.
Questions fréquentes
Pourquoi un portefeuille matériel ne suffit-il pas ?
Il garde la clé hors ligne, mais la préparation des transactions sur un smartphone infecté ou saisi sous contrainte permet toujours de manipuler l'adresse ou de forcer un transfert.
Comment protéger ses comptes contre le SIM swapping ?
Remplacez les SMS par des générateurs locaux isolés ou des clés matérielles, complétés par l'eSIM internationale de Zi0n et ses alertes de tiroir SIM.
Quel est le rôle de Cable Wipe et du Duress PIN ?
Cable Wipe bloque les extractions USB en effaçant les clés en mémoire, tandis que le Duress PIN ouvre un environnement leurre sous contrainte physique.
Comment sécuriser ses transactions en déplacement ?
Privilégiez le routage décentralisé de Zi0n avec rotation dynamique d'IP pour chiffrer votre trafic hors des réseaux Wi-Fi publics.


