
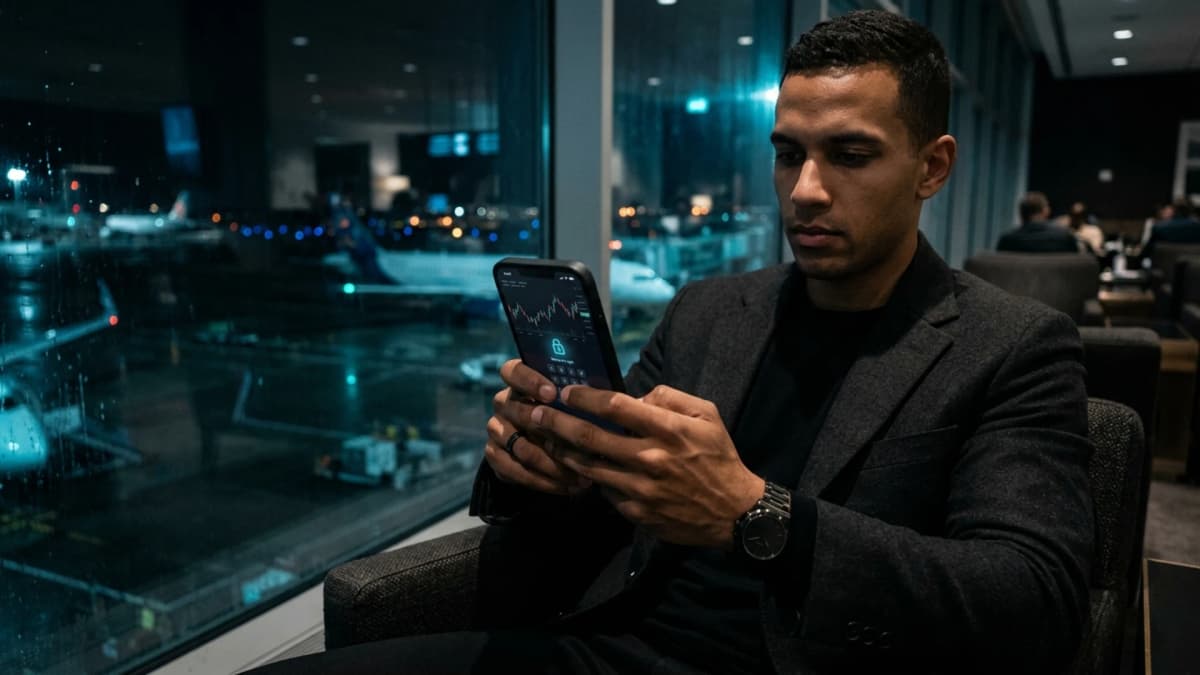
Trading cripto en movimiento: precauciones esenciales a tomar
Gestionar órdenes de compra, vigilar posiciones con apalancamiento o firmar operaciones descentralizadas desde un aeropuerto o una estación es habitual para los inversores. Sin embargo, operar fuera de un espacio protegido multiplica los riesgos físicos y lógicos.
En lugares de tránsito, el trader afronta redes intervenidas, espionaje visual de pantalla y riesgos de sustracción forzada. Sin salvaguardas estrictas, una transacción móvil puede traducirse en una pérdida definitiva de fondos.
Vulnerabilidades críticas al operar en tránsito
El mayor flanco débil es la conexión a redes abiertas. Incluso con contraseña en hoteles o salas VIP, el Wi-Fi público no aísla el tráfico entre usuarios. Un atacante en la misma red local puede inyectar certificados fraudulentos o manipular resoluciones DNS hacia un nodo RPC malicioso, desviando fondos al interactuar con un contrato inteligente.
Los vectores de contacto físico son igualmente severos: las estaciones USB públicas pueden intentar extraer datos («juice jacking»). Asimismo, las miradas indiscretas permiten registrar códigos PIN antes de un robo oportunista.
En entornos hostiles, la verdadera seguridad no depende de la discreción, sino de la capacidad del hardware para impedir cualquier filtración, incluso bajo coacción.
Pilares de defensa indispensables fuera de la oficina
Aislamiento de procesos y memoria protegida
Para evitar filtraciones cruzadas, las aplicaciones de trading no deben coexistir con redes sociales ni navegadores comunes. Un sistema operativo blindado confina cada proceso en un sandbox de memoria hermético. Esto impide que troyanos lean la memoria RAM, intercepten claves privadas o reemplacen direcciones copiadas al portapapeles.
Túnel descentralizado y rotación de identidad
Utilizar una eSIM internacional privada elimina la dependencia de routers públicos vulnerables. Al transitar el tráfico por una red descentralizada con rotación dinámica de direcciones IP, ni operadores locales ni validadores blockchain pueden correlacionar transacciones con tu ubicación física real.
Cómo activar el modo pánico en un segundo
Ante un asalto violento o intento de extorsión física, nadie tiene tiempo para navegar por menús complejos. Por ello, activar el modo pánico en un segundo resulta fundamental.
Al introducir un código de coacción (Duress PIN) en la pantalla de bloqueo, el sistema purga al instante las claves criptográficas en la memoria volátil en menos de un segundo. El teléfono muestra una sesión señuelo o ejecuta un borrado total, neutralizando la extorsión sin levantar sospechas.
Pautas prácticas antes de operar en tránsito
- Conexión celular privada: evitar Wi-Fi público y priorizar una eSIM segura para neutralizar ataques man-in-the-middle.
- Aislamiento de billeteras: operar únicamente en un perfil de usuario cerrado sin aplicaciones lúdicas de terceros.
- Bloqueo ultrarrápido: fijar el apagado de pantalla bajo treinta segundos y usar un protector con filtro de privacidad.
- Dominio del Duress PIN: memorizar el código de emergencia para purgar accesos ante cualquier situación de peligro inminente.
Cómo Zi0n protege a los traders en movimiento
La plataforma Zi0n combina un sistema operativo sin telemetría, un enclave criptográfico robusto y defensas inmediatas para brindar una custodia inviolable sobre tus activos.
Con la desconexión física de datos USB (Cable Wipe), el enrutamiento descentralizado y la activación del modo pánico en un segundo mediante Duress PIN, tus claves permanecen a salvo de atacantes remotos y agresiones físicas. Descubre todas sus características en zi0n.io.
Preguntas frecuentes
¿Es peligroso consultar billeteras en el Wi-Fi de un aeropuerto?
Sí. Son redes propensas a puntos de acceso falsos e interceptación. Conviene emplear datos móviles cifrados o enrutamiento descentralizado para proteger los nodos RPC.
¿Cómo opera la activación del modo pánico en un segundo?
Se ingresa un PIN de coacción específico en la pantalla de bloqueo. El sistema destruye de inmediato las claves en RAM y muestra una sesión inocua.
¿Un protector de privacidad es suficiente contra miradas indiscretas?
Reduce los ángulos laterales, pero debe combinarse con el bloqueo nativo de capturas de pantalla y suspensiones muy breves.
¿Por qué los cargadores públicos son un peligro?
Puertos adulterados pueden usar los pines de datos USB para infectar el terminal. Zi0n neutraliza este riesgo desconectando físicamente las líneas de datos durante la carga.
Para fortalecer la seguridad de tus operaciones móviles, visita zi0n.io.


