
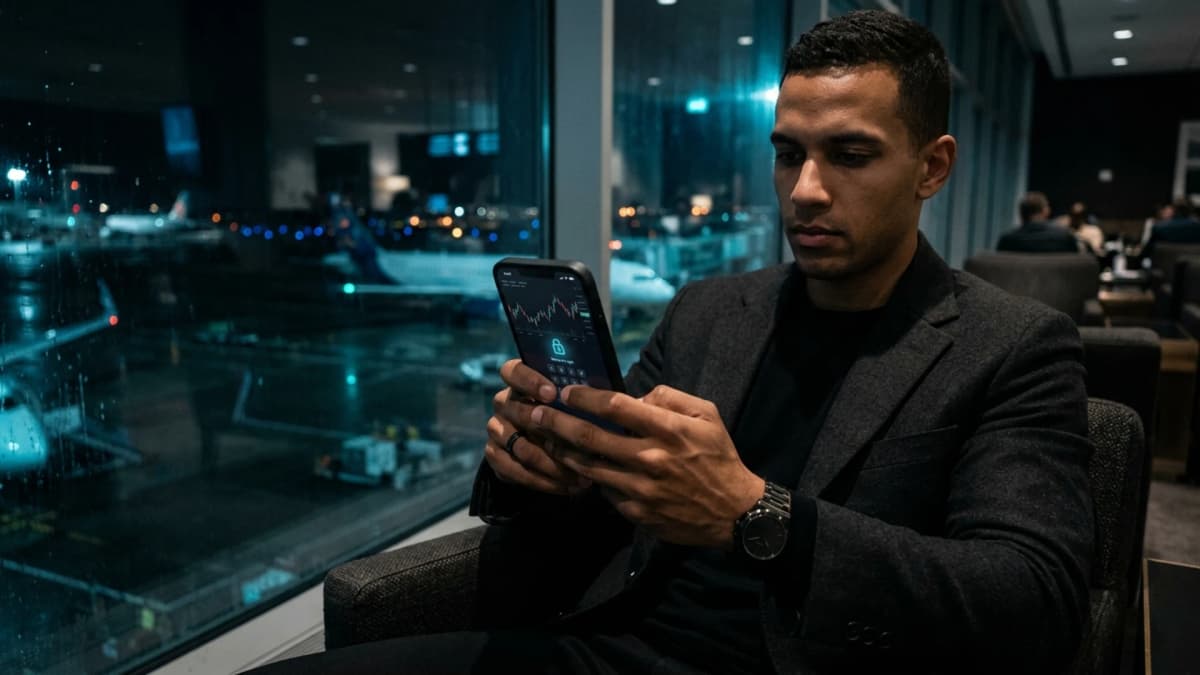
Crypto trading onderweg: essentiële voorzorgsmaatregelen
Het plaatsen van orders, het beheren van posities of het ondertekenen van transacties vanuit luchthavenlounges of treinstations is vaste prik voor actieve investeerders. Het beheren van kapitaal buiten een veilige kantooromgeving vergroot echter direct de fysieke en digitale risico's.
Onderweg staat de handelaar oog in oog met kwaadaardige netwerken, nieuwsgierige blikken op het scherm en reële risico's op diefstal of fysieke afpersing. Zonder strikte voorzorgsmaatregelen kan een gewone mobiele sessie leiden tot onomkeerbaar kapitaalverlies.
Kritieke kwetsbaarheden bij mobiel handelen
Het grootste gevaar schuilt in openbare netwerkverbindingen. Openbare wifi-netwerken scheiden het dataverkeer tussen aangesloten apparaten zelden. Een kwaadwillende op hetzelfde netwerk kan valse certificaten injecteren of DNS-verzoeken manipuleren om RPC-knooppunten om te leiden, waardoor transactieadressen ongemerkt worden aangepast.
Fysieke dreigingen zijn evenzeer aanwezig: openbare USB-laadpalen kunnen data proberen te ontvreemden via datalijnen («juice jacking»). Daarnaast stelt meekijken over de schouder criminelen in staat pincodes af te kijken voorafgaand aan een gerichte overval.
Onderweg steunt echte beveiliging niet op de discretie van uw handelen, maar op hardware die elke inbreuk weigert, zelfs onder dwang.
Fundamentele beschermingspijlers buiten de deur
Procescompartimentering en geïsoleerd geheugen
Om kruisbesmetting te voorkomen, mogen handelsplatforms nooit dezelfde omgeving delen met sociale media of algemene browsers. Een gehard besturingssysteem schermt elk proces af in een hermetische hardwarematige sandbox. Dit voorkomt dat banking trojans het werkgeheugen scannen, privésleutels onderscheppen of gekopieerde klembordadressen manipuleren.
Gedecentraliseerde tunnel en netwerkafscherming
Het gebruik van een beveiligde mobiele dataverbinding via een internationale eSIM beëindigt de afhankelijkheid van onveilige routers. Door dataverkeer te routeren via een gedecentraliseerd netwerk met dynamische IP-rotatie, kunnen providers en blockchain-knooppunten transacties niet koppelen aan uw fysieke locatie.
Hoe u de paniekmodus in één seconde activeert
Bij fysieke dreiging of gedwongen ontgrendeling is er geen tijd om ingewikkelde instellingen te openen. De mogelijkheid om de paniekmodus in één seconde te activeren is daarom een doorslaggevende bescherming.
Door een dwangcode (Duress PIN) in te voeren op het vergrendelscherm, vernietigt het systeem binnen een seconde alle cryptografische sleutels in het werkgeheugen. Het toestel opent een onschadelijk lokprofiel of start een volledige dataverwijdering, waardoor afpersing wordt verijdeld zonder verdachte sporen achter te laten.
Praktische regels voor vertrek
- Exclusieve mobiele dataverbinding: openbare wifi vermijden en kiezen voor een versleutelde eSIM om man-in-the-middle-aanvallen te voorkomen.
- Strikte wallet-isolatie: handelsapplicaties uitsluitend uitvoeren in een afgeschermd profiel zonder recreatieve software.
- Zeer snelle schermvergrendeling: schermtime-out instellen op minder dan dertig seconden en een optisch privacyfilter gebruiken.
- Duress PIN paraat houden: de noodcode onthouden om toegang tot vermogen bij het eerste teken van gevaar direct te blokkeren.
Hoe Zi0n handelaren onderweg beveiligt
Het Zi0n-platform combineert een besturingssysteem zonder telemetrie, een hardwarematige enclave en actieve verdedigingsmechanismen om totale veiligheid voor uw digitale bezittingen te waarborgen.
Dankzij de fysieke uitschakeling van USB-datalijnen (Cable Wipe), gedecentraliseerde dataverwerking en de activering van de paniekmodus in één seconde via Duress PIN, blijven uw privésleutels beschermd tegen hackers en fysieke dwang. Bekijk alle functies op zi0n.io.
Veelgestelde vragen
Is het controleren van wallets via luchthaven-wifi riskant?
Ja. Luchthavennetwerken zijn frequente doelwitten voor kwaadaardige hotspots. Een beveiligde eSIM of gedecentraliseerde routering is noodzakelijk om RPC-communicatie te beschermen.
Hoe werkt de paniekmodus in één seconde?
U typt een speciale dwang-PIN op het vergrendelscherm. Het systeem wist onmiddellijk de sleutels in het werkgeheugen en toont een onschuldige schijnsessie.
Biedt een privacyfilter voldoende bescherming?
Het beperkt zijdelingse inkijk, maar moet worden gecombineerd met een verbod op schermafbeeldingen en zeer korte vergrendeltijden.
Waarom zijn openbare laadpunten gevaarlijk?
Gemanipuleerde oplaadpunten kunnen via USB-datalijnen toegang proberen te krijgen. Zi0n verbreekt datalijnen fysiek tijdens het opladen.
Meer informatie over mobiele beveiliging vindt u op zi0n.io.


