
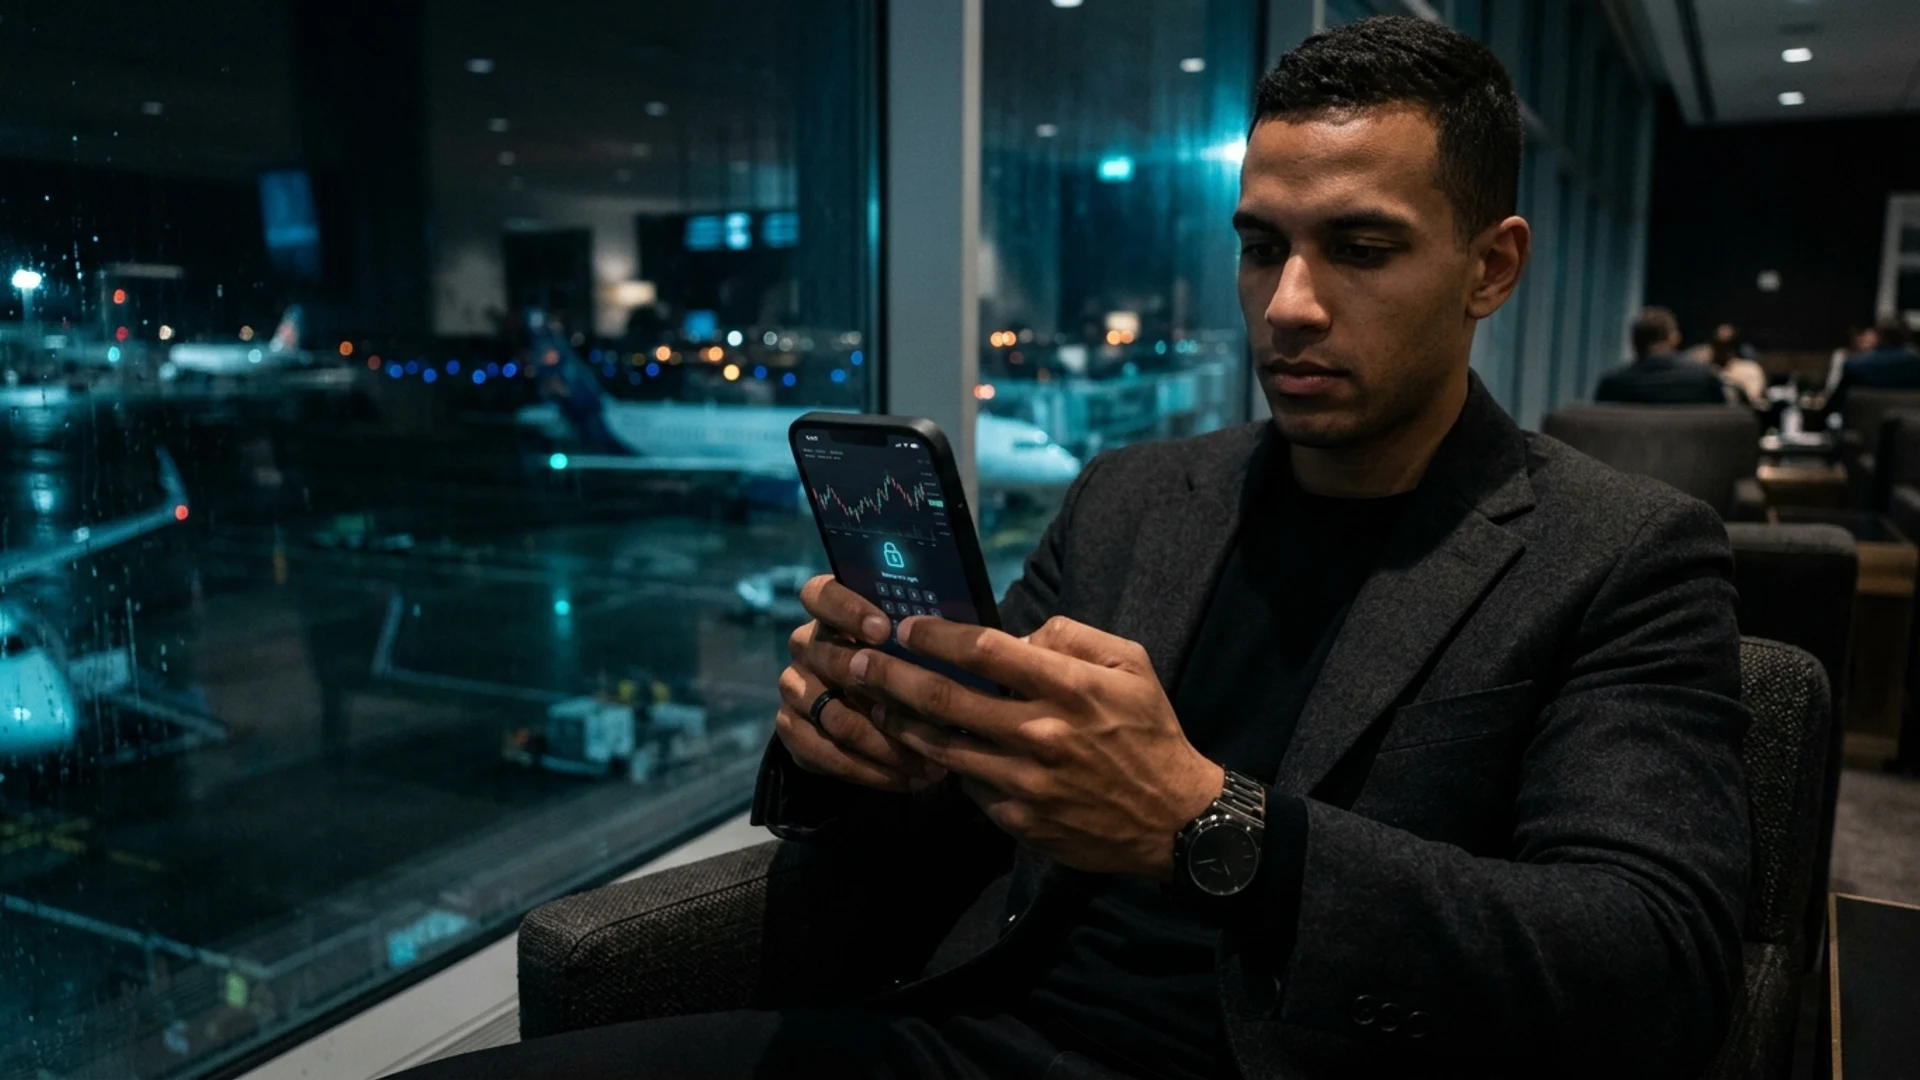
Керувати ордерами на купівлю, стежити за позиціями з плечем чи підписувати децентралізовані операції з аеропорту чи вокзалу — звична справа для інвесторів. Однак робота поза захищеним простором багаторазово збільшує фізичні та логічні ризики.
У місцях транзиту трейдер стикається з перехопленими мережами, візуальним шпигунством за екраном і ризиками примусового вилучення. Без суворих запобіжних заходів мобільна транзакція може перетворитися на остаточну втрату коштів.
Критичні вразливості при роботі в транзиті
Найслабше місце — підключення до відкритих мереж. Навіть із паролем у готелях чи VIP-залах публічний Wi-Fi не ізолює трафік між користувачами. Атакувальник у тій же локальній мережі може впровадити шахрайські сертифікати чи маніпулювати DNS-резолюцією на зловмисний RPC-вузол, перенаправляючи кошти при взаємодії зі смарт-контрактом.
Вектори фізичного контакту не менш серйозні: публічні USB-станції можуть намагатися вилучити дані («juice jacking»). Також нескромні погляди дозволяють зафіксувати PIN-коди перед нагодою для крадіжки.
У ворожому середовищі справжня безпека не залежить від обережності, а від здатності апаратного забезпечення унеможливити будь-яку витоку, навіть під примусом.
Незамінні опори захисту поза офісом
Ізоляція процесів і захищена пам'ять
Щоб уникнути перехресних витоків, торгові застосунки не повинні співіснувати зі соцмережами чи звичайними браузерами. Захищена операційна система замикає кожен процес у герметичному сендбоксі пам'яті. Це перешкоджає троянам читати оперативну пам'ять, перехоплювати приватні ключі чи замінювати скопійовані в буфер обміну адреси.
Децентралізований тунель і ротація ідентичності
Використання приватної міжнародної eSIM усуває залежність від вразливих публічних роутерів. Пропускаючи трафік через децентралізовану мережу з динамічною ротацією IP-адрес, ні місцеві оператори, ні блокчейн-валідатори не можуть пов'язати транзакції з вашим реальним фізичним місцезнаходженням.
Як активувати режим паніки за секунду
Перед насильницьким нападом чи спробою фізичного вимагання ніхто не має часу навігувати складними меню. Тому активація режиму паніки за секунду є фундаментальною.
Вводячи код примусу (Duress PIN) на екрані блокування, система миттєво очищає криптографічні ключі в летючій пам'яті менш ніж за секунду. Телефон показує фальшиву сесію або виконує повне видалення, нейтралізуючи вимагання без підозр.
Практичні рекомендації перед роботою в транзиті
- Приватне стільникове з'єднання: уникайте публічного Wi-Fi і надавайте перевагу безпечній eSIM для нейтралізації атак "людина-посередині".
- Ізоляція гаманців: працюйте лише в закритому профілі користувача без сторонніх розважальних застосунків.
- Надшвидке блокування: встановіть вимкнення екрана менш ніж за тридцять секунд і використовуйте захисну плівку приватності.
- Володіння Duress PIN: запам'ятайте код екстреного очищення доступів для будь-якої ситуації неминучої небезпеки.
Як Zi0n захищає трейдерів у русі
Платформа Zi0n поєднує операційну систему без телеметрії, надійний криптографічний анклав і негайний захист, щоб забезпечити незламну охорону ваших активів.
Завдяки фізичному відключенню USB-даних (Cable Wipe), децентралізованій маршрутизації та активації режиму паніки за секунду через Duress PIN, ваші ключі залишаються в безпеці від віддалених атакувальників і фізичної агресії. Дізнайтеся про всі можливості на zi0n.io.
Поширені запитання
Небезпечно переглядати гаманці через Wi-Fi в аеропорту?
Так. Це мережі, схильні до фальшивих точок доступу та перехоплення. Варто використовувати зашифровані мобільні дані чи децентралізовану маршрутизацію для захисту RPC-вузлів.
Як діє активація режиму паніки за секунду?
Вводиться спеціальний PIN примусу на екрані блокування. Система негайно знищує ключі в оперативній пам'яті й показує безпечну сесію.
Чи достатньо захисної плівки приватності проти нескромних погладів?
Вона зменшує бокові кути огляду, але має поєднуватися з нативним блокуванням скриншотів і дуже короткими таймаутами.
Чому публічні зарядні пристрої небезпечні?
Підроблені порти можуть використовувати контакти даних USB для заражання терміналу. Zi0n нейтралізує цей ризик, фізично відключаючи лінії даних під час заряджання.
Щоб посилити безпеку своїх мобільних операцій, відвідайте zi0n.io.


