कैसे जानें कि आपका स्मार्टफोन वास्तव में सुरक्षित है या नहीं
यह मान लेना कि एक साधारण स्मार्टफोन केवल छह अंकों के पिन और फिंगरप्रिंट लॉक की वजह से पूरी तरह सुरक्षित है, एक भारी भूल साबित हो सकता है। आज के तकनीकी खतरों के बीच — जिनमें छिपे हुए बैंकिंग ट्रोजन, आधुनिक स्पाइवेयर और समर्पित हार्डवेयर फोरेंसिक मशीनें शामिल हैं — किसी फोन की वास्तविक सुरक्षा उसके सामान्य विज्ञापनों से नहीं, बल्कि लक्षित हमलों को झेलने की उसकी आंतरिक क्षमता से तय होती है।
सामान्य स्मार्टफोन्स की अंतर्निहित कमजोरियां और वास्तविक खतरे
व्यावसायिक बाजार में उपलब्ध अधिकांश मोबाइल उपकरण केवल सामान्य मनोरंजन और विज्ञापनों से डेटा संग्रह के लिए बनाए जाते हैं। जब कोई तकनीकी रूप से सक्षम हमलावर या जासूसी संगठन आपकी निजी बातचीत अथवा क्रिप्टो संपत्तियों को निशाना बनाता है, तो मानक सुरक्षा उपाय तुरंत विफल हो जाते हैं:
- फ़ैक्टरी टेलीमेट्री और आंतरिक डेटा संग्रह: पारंपरिक एंड्रॉइड और आईओएस प्रणालियां उपकरण के स्थायी हार्डवेयर कोड (IMEI, IMSI, MAC एड्रेस) और भौगोलिक स्थान का लगातार संकलन कर केंद्रीय सर्वरों पर भेजती हैं, जिसे पूरी तरह बंद करना असंभव है।
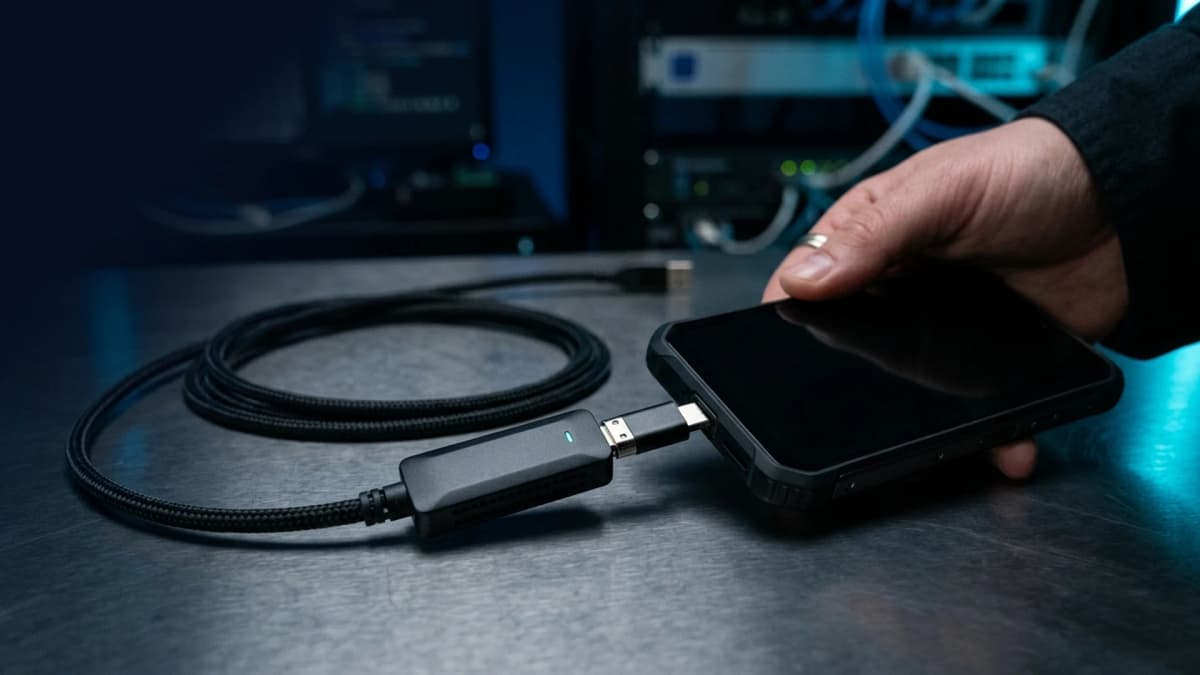
- बिना स्क्रीन लॉक खोले केबल से डेटा निकालना: Cellebrite UFED और GrayKey जैसी फोरेंसिक मशीनें यूएसबी नियंत्रकों की कमियों का लाभ उठाकर फोन को आपातकालीन मोड (EDL) में ले जाती हैं और मेमोरी को सीधे क्लोन कर लेती हैं।
- अदृश्य स्पाइवेयर और बैकग्राउंड रिकॉर्डिंग: खतरनाक मैलवेयर बिना फोन को गर्म किए बैकग्राउंड में काम कर सकते हैं, कीबोर्ड स्ट्रोक्स रिकॉर्ड कर सकते हैं, क्रिप्टो वॉलेट के स्क्रीनशॉट ले सकते हैं और चुपचाप माइक्रोफोन चालू कर सकते हैं।
- सेलुलर नेटवर्क की कमियां और सिम स्वैपिंग: पारंपरिक भौतिक सिम कार्ड उपयोगकर्ताओं को सिम स्वैप हमलों और दूरसंचार नेटवर्क की पुरानी प्रणालियों के जरिए एसएमएस प्रमाणीकरण कोड की चोरी के प्रति असुरक्षित बनाते हैं।
फोन की वास्तविक सुरक्षा जांचने के 5 तकनीकी पैमाने
यह जानने के लिए कि आपका उपकरण सचमुच सुरक्षित है या केवल सुरक्षा का दिखावा कर रहा है, इन पांच महत्वपूर्ण तकनीकी मानकों का विश्लेषण करना आवश्यक है।
1. कैमरा, माइक्रोफोन और सेंसर्स पर पूर्ण हार्डवेयर नियंत्रण
साधारण फोन पर सेंसर की अनुमतियां सॉफ्टवेयर स्तर पर नियंत्रित होती हैं, जिन्हें रूट अधिकार प्राप्त मैलवेयर आसानी से बायपास कर सकते हैं। एक वास्तविक सुरक्षित फोन में कर्नेल स्तर का अलगाव या भौतिक हार्डवेयर नियंत्रण होना चाहिए जो बिना अनुमति के किसी भी बैकग्राउंड ऑडियो रिकॉर्डिंग या कैमरे के उपयोग को रोक सके।
2. फोरेंसिक केबल निष्कर्षण के खिलाफ यूएसबी पोर्ट की रक्षा
देखें कि जब फोन किसी अनजान कंप्यूटर से जोड़ा जाता है तो क्या होता है। यदि यूएसबी पोर्ट स्क्रीन अनलॉक होने से पहले ही डेटा ट्रांसफर प्रोटोकॉल (जैसे MTP या ADB) शुरू कर देता है, तो यह हमले के लिए खुला द्वार है। एक मजबूत सुरक्षा प्रणाली स्क्रीन लॉक होने की स्थिति में यूएसबी-सी पोर्ट के डेटा ट्रांसमिशन तारों (D+/D-) की विद्युत आपूर्ति पूरी तरह काट देती है।
3. सख्त ऐप सैंडबॉक्सिंग और गूगल सेवाओं से मुक्ति
गूगल प्ले सेवाओं और वाणिज्यिक ट्रैकिंग कोड की उपस्थिति से संवेदनशील डेटा का निरंतर रिसाव होता है। एक सुरक्षित प्रणाली को पूरी तरह गैर-गूगल (de-Googled) वातावरण में काम करना चाहिए, जहां प्रत्येक एप्लिकेशन एक अलग सुरक्षित सैंडबॉक्स में चले और दूसरे ऐप्स के मेमोरी या क्लिपबोर्ड तक न पहुंच सके।
4. जबरन दबाव और खतरे की स्थिति में बचाव (Duress PIN)
यदि कोई अपराधी या अनधिकृत व्यक्ति आपसे बलपूर्वक फोन अनलॉक करने की मांग करे तो क्या होगा? मना करना जीवन को खतरे में डाल सकता है और सहमति देना आपके सभी गोपनीय डेटा को उजागर कर देता है। एक पेशेवर सुरक्षित स्मार्टफोन में Duress PIN की सुविधा होती है: यह कोड दर्ज करने पर एक नकली सुरक्षित प्रोफाइल खुल जाता है या पृष्ठभूमि में सभी गोपनीय डेटा तुरंत और स्थायी रूप से नष्ट हो जाता है।
5. नेटवर्क गोपनीयता और गतिशील विकेंद्रीकृत आईपी रूटिंग
साधारण वीपीएन सेवाएं सारा डेटा केंद्रीय सर्वरों के जरिए भेजती हैं, जिन्हें आसानी से ट्रैक किया जा सकता है। आधुनिक मोबाइल सुरक्षा प्रणाली निरंतर बदलते आईपी पते के साथ विकेंद्रीकृत मल्टी-हॉप रूटिंग और पहचान-रहित अंतरराष्ट्रीय eSIM प्रोफाइल का उपयोग करती है।
अपने मोबाइल उपकरण की जांच के लिए व्यावहारिक सुरक्षा प्रोटोकॉल
यदि आप संवेदनशील वित्तीय लेनदेन या महत्वपूर्ण संचार के लिए साधारण स्मार्टफोन का उपयोग करते हैं, तो तुरंत इन व्यावहारिक चरणों को अपनाएं:
- डेवलपर विकल्प और यूएसबी डिबगिंग की जांच करें: सुनिश्चित करें कि केबल के जरिए अनधिकृत पहुंच को रोकने के लिए रोजमर्रा के उपयोग में ADB डिबगिंग पूरी तरह बंद रहे।
- एक्सेसिबिलिटी अनुमतियों की समीक्षा करें: वित्तीय ट्रोजन स्क्रीन पढ़ने और अनधिकृत लेनदेन की पुष्टि करने के लिए एक्सेसिबिलिटी सेवाओं का दुरुपयोग करते हैं। अनावश्यक ऐप्स से यह अनुमति तुरंत वापस लें।
- डिवाइस एडमिनिस्ट्रेटर अधिकारों की जांच करें: किसी भी सामान्य चैट, ब्राउज़र या उपयोगिता ऐप को ऑपरेटिंग सिस्टम का डिवाइस एडमिनिस्ट्रेटर बनने की अनुमति न दें।
- क्लाउड बैकअप वाले फोन पर रिकवरी कीज न रखें: कभी भी अपनी प्राइवेट कीज या वॉलेट सीड फ्रेज को ऐसे फोन के नोट्स या स्क्रीनशॉट में न सहेजें जो क्लाउड पर बैकअप लेता हो।
- निरंतर वाई-फाई और ब्लूटूथ स्कैनिंग बंद करें: हर समय वायरलेस सिग्नल भेजने से आपकी भौतिक स्थिति का पता लगाया जा सकता है और आप फर्जी हॉटस्पॉट के निशाने पर आ सकते हैं।
Zi0n कैसे प्रदान करता है पूर्ण मोबाइल सुरक्षा
एक साधारण फोन को अभेद्य सुरक्षा उपकरण में बदलने के लिए हार्डवेयर और सुरक्षित ऑपरेटिंग सिस्टम का गहरा तालमेल आवश्यक है। Zi0n सुरक्षा प्लेटफॉर्म सक्रिय और स्वायत्त सुरक्षा तकनीकों के जरिए मोबाइल सुरक्षा सुनिश्चित करता है:
- Cable Wipe सुरक्षा तकनीक: यूएसबी पोर्ट पर किसी भी फोरेंसिक मशीन के जुड़ते ही सुरक्षित चिप में मौजूद एन्क्रिप्शन मास्टर कीज कुछ ही नैनोसेकंड में नष्ट हो जाती हैं।
- निगरानी-मुक्त डी-गूगल्ड प्रणाली: गूगल सेवाओं को पूरी तरह हटाकर, वाणिज्यिक ट्रैकिंग को ब्लॉक करके और स्टोरेज को उच्च-स्तरीय एन्क्रिप्शन द्वारा सुरक्षित किया जाता है।
- विकेंद्रीकृत नेटवर्क और निजी eSIM: दूरसंचार कंपनियों की निगरानी से बचने के लिए लगातार बदलते आईपी पते के साथ विकेंद्रीकृत डेटा रूटिंग की सुविधा।
- Duress PIN और आपातकालीन हार्डवेयर बटन: शारीरिक खतरे के समय बचाव के लिए नकली प्रोफाइल खोलने या बटन दबाकर तुरंत आपातकालीन डेटा नष्ट करने की सुविधा।
Zi0n के संपूर्ण सुरक्षा आर्किटेक्चर की जानकारी प्राप्त करने और अपने मोबाइल संचार को सुरक्षित करने के लिए https://zi0n.io पर जाएं।
स्मार्टफोन सुरक्षा से जुड़े अक्सर पूछे जाने वाले प्रश्न
क्या एंड्रॉइड के मासिक सुरक्षा अपडेट फोन को सुरक्षित रखने के लिए पर्याप्त हैं?
नहीं। मासिक पैच केवल ज्ञात सॉफ्टवेयर कमियों को ठीक करते हैं, लेकिन वे ऑपरेटिंग सिस्टम की डेटा ट्रैकिंग, यूएसबी के जरिए फोरेंसिक हमलों और शारीरिक दबाव के खतरों का समाधान नहीं कर सकते।
क्या साधारण एंटीवायरस ऐप उन्नत स्पाइवेयर को रोक सकता है?
बहुत ही सीमित सीमा तक। एंटीवायरस ऐप्स सामान्य यूजर स्पेस में काम करते हैं और उनके पास फर्मवेयर स्तर पर काम करने वाले या अज्ञात कमियों का लाभ उठाने वाले स्पाइवेयर को पकड़ने की क्षमता नहीं होती।
फोन में जासूसी या खराबी के मुख्य लक्षण क्या हैं?
फोन के खाली रहने पर भी अत्यधिक डेटा खर्च होना, बैटरी का तेजी से खत्म होना, अकारण गर्म होना और माइक्रोफोन या जीपीएस लाइट का अचानक जलना फोन के प्रभावित होने के संकेत हो सकते हैं।
सुरक्षा ऐप्स वाले सामान्य फोन की तुलना में Zi0n फोन क्यों बेहतर है?
साधारण ऐप्स फोन के बुनियादी ऑपरेटिंग सिस्टम की सीमाओं में बंधे होते हैं। Zi0n फोन के सबसे गहरे स्तरों — फर्मवेयर, कर्नेल और हार्डवेयर पोर्ट्स — पर काम करता है, जो ऐसी सुरक्षा देता है जिसे कोई सामान्य ऐप हासिल नहीं कर सकता।
अपनी डिजिटल गोपनीयता पर पूर्ण नियंत्रण प्राप्त करें और Zi0n की तकनीकों को https://zi0n.io पर देखें।