सक्रिय भेद्यता विश्लेषण: Zi0n आपके डिवाइस की सुरक्षा कैसे करता है
सामान्य उपभोक्ता स्मार्टफोन हमारी सबसे संवेदनशील निजी कुंजियों और वित्तीय लेन-देन को संभालते हैं, फिर भी उनके व्यावसायिक ऑपरेटिंग सिस्टम में कई जीरो-डे सुरक्षा खामियां मौजूद रहती हैं। पेगासस या प्रीडेटर जैसे राज्य-समर्थित स्पाइवेयर इन खामियों का उपयोग बिना किसी उपयोगकर्ता इंटरैक्शन (जीरो-क्लिक अटैक) के फोन में घुसपैठ करने के लिए करते हैं। ऐसे आधुनिक खतरों के सामने केवल पुराने वायरस सिग्नलों की जांच करने वाले पारंपरिक एंटीवायरस पूरी तरह अप्रभावी साबित होते हैं। Zi0n एक नई सुरक्षा पद्धति प्रस्तुत करता है: ऑपरेटिंग सिस्टम के भीतर निरंतर सक्रिय भेद्यता विश्लेषण और भौतिक तथा डिजिटल हमले के दायरे में व्यापक कमी।
मोबाइल सुरक्षा खामियां और अदृश्य घुसपैठ के प्रमुख माध्यम
कोई भी सॉफ्टवेयर बग तब विनाशकारी बन जाता है जब हमलावर को डिवाइस में प्रवेश का मार्ग मिल जाता है। सामान्य स्मार्टफोन में हमलावर अक्सर उन बुनियादी घटकों को निशाना बनाते हैं जो उपयोगकर्ता की सीधी नजर से छिपे होते हैं:
- बेसैंड प्रोसेसर की कमजोरियां: सेलुलर मॉडेम मुख्य ऑपरेटिंग सिस्टम से पहले ही आने वाले रेडियो सिग्नलों को संसाधित करता है। एक फर्जी मोबाइल टावर (IMSI-catcher) बिना स्क्रीन चालू किए ही डिवाइस की मेमोरी में हानिकारक कोड इंजेक्ट कर सकता है।
- मल्टीमीडिया पार्सर की खामियां: मैसेजिंग ऐप में छवियों (जैसे WebP, JPEG) या वीडियो स्ट्रीम को स्वचालित रूप से लोड करने के दौरान मेमोरी ओवरफ्लो का उपयोग करके हमलावर सीधे कर्नेल स्तर तक पहुंच बना लेते हैं।
- एक्सेसिबिलिटी सेवाओं और स्क्रीन ओवरले का दुरुपयोग: संदिग्ध एप्लिकेशन सिस्टम अनुमतियां हासिल करके कीबोर्ड स्ट्रोक रिकॉर्ड करते हैं, क्रिप्टो वॉलेट के गुप्त शब्द चुराते हैं और बैंक के 2FA कोड को कॉपी कर लेते हैं।
- भौतिक USB पोर्ट के जरिए घुसपैठ: सार्वजनिक चार्जिंग स्टेशनों पर या कानूनी जब्ती के दौरान उपयोग किए जाने वाले फॉरेंसिक टूल्स (जैसे Cellebrite या GrayKey) के माध्यम से फोन का डेटा निकालने के लिए USB डीबगिंग का सहारा लिया जाता है।
Zi0n का सक्रिय रक्षा तंत्र और निरंतर निगरानी आर्किटेक्चर
संवेदनशील डेटा तक कोई भी दुर्भावनापूर्ण कोड पहुंचने से पहले उसे विफल करने के लिए Zi0n डिवाइस के हर स्तर पर बहुस्तरीय सक्रिय सुरक्षा लागू करता है।
1. गतिशील कर्नेल अखंडता सत्यापन और सत्यापित बूट
Zi0n सिस्टम पार्टीशन, कर्नेल मॉड्यूल और बूटलोडर के क्रिप्टोग्राफिक सिग्नेचर की लगातार पुष्टि करता रहता है। यदि कोई अनाधिकृत प्रक्रिया सिस्टम मेमोरी में बदलाव करने या रूट विशेषाधिकार प्राप्त करने का प्रयास करती है, तो Zi0n तुरंत उस प्रक्रिया को समाप्त कर देता है और प्रभावित हिस्से को अलग-थलग कर देता है।
2. सख्त सैंडबॉक्सिंग और स्वतंत्र निष्पादन कंटेनर
Zi0n पर चलने वाला प्रत्येक एप्लिकेशन स्वतंत्र सैंडबॉक्स कंटेनर में काम करता है, जो कड़े SELinux सुरक्षा नियमों से बंधा होता है। अंतर-प्रक्रिया संचार को कड़ाई से प्रतिबंधित किया गया है। यदि किसी बाहरी ऐप में कोई अनपैच की गई भेद्यता भी हो, तो भी हमलावर एक बंद कंटेनर में सीमित रहता है और सिस्टम की मुख्य कुंजियों या अन्य खातों तक नहीं पहुंच सकता।
3. नेटवर्क ट्रैफिक निरीक्षण और dVPN द्वारा C2 सर्वर ब्लॉकिंग
डिवाइस में प्रवेश करने के बाद मैलवेयर को चुराए गए डेटा को भेजने के लिए अपने कमांड-एंड-कंट्रोल (C2) सर्वर से संपर्क करना पड़ता है। Zi0n डिवाइस के सभी आउटगोइंग ट्रैफिक को विकेंद्रीकृत वीपीएन (dVPN) के माध्यम से रूट करता है, जिसमें निरंतर आईपी रोटेशन और एन्क्रिप्टेड DNS सुरक्षा होती है। किसी भी संदिग्ध या दुर्भावनापूर्ण सर्वर की ओर जाने वाले कनेक्शन तुरंत ब्लॉक कर दिए जाते हैं।
4. Cable Wipe द्वारा भौतिक USB इंटरफेस की सुरक्षा
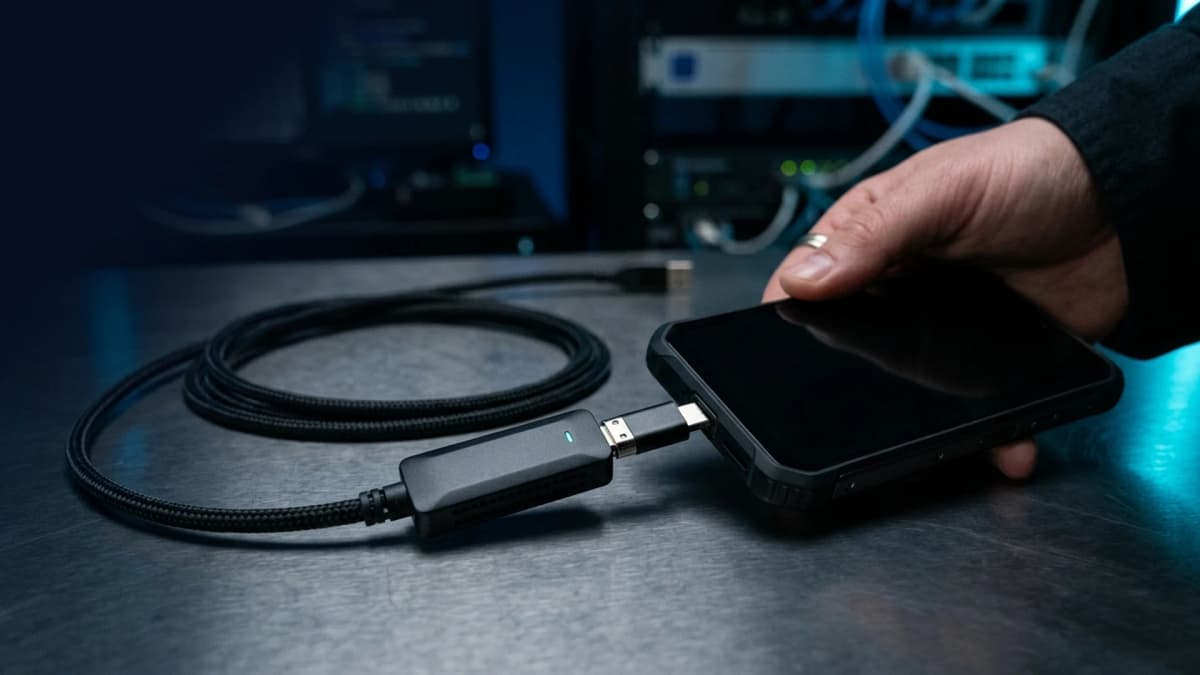
भौतिक कनेक्शन के जरिए होने वाले हमलों को रोकना सामान्य फोन पर सबसे कठिन होता है। Zi0n इसका समाधान Cable Wipe तकनीक से करता है: जैसे ही कोई अनाधिकृत डेटा केबल या फॉरेंसिक डिवाइस कनेक्शन स्थापित करने की कोशिश करता है, डिवाइस तुरंत रैम मेमोरी से सभी डिक्रिप्शन कुंजियों को मिटा देता है, जिससे डेटा पूरी तरह सुरक्षित रहता है।
5. जासूसी से बचाव के लिए सेंसर डिस्कनेक्ट सुविधा
माइक्रोफोन और कैमरे लगातार जासूसी करने वाले सॉफ़्टवेयर के पसंदीदा लक्ष्य होते हैं। Zi0n हार्डवेयर और सिस्टम स्तर पर नियंत्रण प्रदान करता है, जिससे जब कैमरे, माइक्रोफोन और जीपीएस का सक्रिय उपयोग न हो रहा हो, तब उनकी लॉजिकल पावर पूरी तरह बंद कर दी जाती है।
अपने मोबाइल की सुरक्षा बढ़ाने के लिए व्यावहारिक सुझाव
सफर के दौरान या सार्वजनिक स्थानों पर अपनी गोपनीयता बनाए रखने के लिए इन बातों का ध्यान रखें:
- स्वचालित वायरलेस स्कैनिंग बंद रखें: भीड़-भाड़ वाले क्षेत्रों में अनचाहे नेटवर्क हमलों से बचने के लिए वाई-फाई और ब्लूटूथ को बंद रखें।
- अज्ञात चार्जिंग पोर्ट से बचें: केवल बिजली आपूर्ति करने वाले एडाप्टर का उपयोग करें या सक्रिय Cable Wipe सुरक्षा वाले डिवाइस पर भरोसा करें।
- महत्वपूर्ण लेन-देन को अलग रखें: अपने वित्तीय क्रिप्टो वॉलेट और गोपनीय संचार को साधारण सोशल मीडिया ऐप्स वाले फोन से अलग एक सुरक्षित डिवाइस पर रखें।
- सुरक्षित और मजबूत ऑपरेटिंग सिस्टम अपनाएं: सामान्य स्मार्टफोन के मासिक सुरक्षा अपडेट अक्सर हमलों के शुरू होने के कई हफ्तों बाद जारी किए जाते हैं।
Zi0n आपकी सुरक्षा कैसे कर सकता है?
क्रिप्टो निवेशकों, व्यापारिक अधिकारियों और उच्च स्तर की गोपनीयता चाहने वाले व्यक्तियों के लिए Zi0n एक संवेदनशील फोन को एक अभेद्य डिजिटल किले में बदल देता है। सक्रिय भेद्यता विश्लेषण, नो-लॉग dVPN नेटवर्क और बिना केवाईसी वाली वैश्विक गुमनाम eSIM कनेक्टिविटी के साथ आपका डेटा हमेशा सुरक्षित रहता है। सभी हार्डवेयर और सॉफ्टवेयर विशेषताओं को जानने के लिए https://zi0n.io पर जाएं।
अक्सर पूछे जाने वाले प्रश्न
Zi0n का सक्रिय विश्लेषण सामान्य एंटीवायरस ऐप से किस प्रकार भिन्न है? पारंपरिक एंटीवायरस केवल ज्ञात मैलवेयर की सूची से फाइलों की तुलना करते हैं। Zi0n सिस्टम कर्नेल की वास्तविक समय में निगरानी करता है और असामान्य व्यवहार को तुरंत रोकता है, जिससे बिना किसी ज्ञात सिग्नेचर वाले नए जीरो-डे हमले भी निष्प्रभावी हो जाते हैं।
क्या निरंतर सक्रिय सुरक्षा निगरानी से फोन की बैटरी जल्दी खत्म होती है? नहीं। Zi0n की सुरक्षा प्रणालियां सीधे ऑपरेटिंग सिस्टम के कोर में एकीकृत हैं और हार्डवेयर स्तर पर अनुकूलित हैं, जिससे बिना भारी बैकग्राउंड लोड के डिवाइस सामान्य गति से काम करता है।
क्या Zi0n फर्जी सेल टॉवर (IMSI-catcher) हमलों का पता लगा सकता है? हां। Zi0n का नेटवर्क मॉनिटरिंग सिस्टम मोबाइल नेटवर्क सिग्नल का विश्लेषण करता है और कमजोर 2G नेटवर्क या संदिग्ध टॉवर से जुड़ने पर तुरंत चेतावनी देता है।
यदि फोन लॉक होने पर कोई फॉरेंसिक केबल जोड़ दी जाए तो क्या होगा? Cable Wipe सुविधा तुरंत अनाधिकृत USB डेटा सिग्नल को पहचानती है और डिवाइस को पूरी तरह लॉक करते हुए रैम से अस्थायी सुरक्षा कुंजियों को नष्ट कर देती है।