Actieve kwetsbaarheidsanalyse: hoe Zi0n uw apparaat beschermt
Reguliere smartphones bevatten onze meest waardevolle gegevens en crypto-toegang, maar hun standaard besturingssystemen kampen voortdurend met zero-day lekken die door geavanceerde spyware zoals Pegasus of Predator worden benut. Tegen geruisloze zero-click infectieketens die geen enkele interactie van de gebruiker vereisen, schieten traditionele antivirusscanners tekort. Zi0n kiest voor een fundamenteel andere aanpak: actieve, permanente kwetsbaarheidsanalyse op systeemniveau in combinatie met een drastische inperking van het fysieke en digitale aanvalsoppervlak.
Mobiele kwetsbaarheden en het verloop van een geruisloze inbraak
Een programmeerfout vormt pas een direct gevaar wanneer aanvallers een geschikte toegangsweg ontdekken. Op doorsnee telefoons richten aanvallers zich bij voorkeur op diepere systeemcomponenten die buiten het zicht van de gebruiker functioneren:
- Kwetsbaarheden in de baseband-processor: Het mobiele communicatiemodem verwerkt inkomende radiosignalen nog vóór het hoofdbesturingssysteem actief wordt. Een valse zendmast (IMSI-catcher) kan via de ether geheugencorruptie veroorzaken zonder dat het scherm oplicht.
- Fouten in multimediabibliotheken: Het automatisch inladen en verwerken van afbeeldingsbestanden (WebP, JPEG) of videostreams in chatapplicaties heeft meermalen geleid tot willekeurige code-uitvoering met kernelrechten.
- Misbruik van toegankelijkheidsdiensten en overlays: Kwaadwillende applicaties ontfutselen systeemrechten om toetsaanslagen te registreren, seed phrases van wallets te kopiëren en tijdelijke 2FA-codes te onderscheppen.
- Inbraken via de fysieke USB-aansluiting: Bij publieke oplaadpunten of tijdens gerichte forensische data-extractie (met apparatuur zoals Cellebrite of GrayKey) fungeert de USB-poort via debuggingprotocollen als directe toegangspoort.
Actieve verdedigingsarchitectuur en continue monitoring in Zi0n
Om gerichte aanvallen te neutraliseren voordat vertrouwelijke gegevens worden gecompromitteerd, beschikt Zi0n over een meerlaagse actieve verdediging die op elk niveau van het apparaat ingrijpt.
1. Dynamische kernelintegriteitscontrole en geverifieerd opstarten
Zi0n controleert continu de cryptografische handtekeningen van systeempartities, kernelmodules en de bootloader. Zodra een ongeautoriseerd proces probeert runtime-geheugen te manipuleren of root-rechten te forceren, stopt Zi0n het proces onmiddellijk en wordt de betreffende omgeving geïsoleerd.
2. Strikte sandbox-isolatie en gescheiden uitvoeringscompartimenten
Elke applicatie op Zi0n functioneert in een afgesloten sandbox met minimale bevoegdheden en strikte SELinux-regels. Communicatie tussen verschillende processen is uitgesloten. Mocht een externe app worden gecompromitteerd, dan blijft de aanvaller opgesloten in een afgesloten compartiment zonder toegang tot systeemsleutels of andere accounts.
3. Netwerkverkeerinspectie en C2-blokkering via dVPN
Actieve malware moet verbinding zoeken met een command-and-control-server (C2) om ontvreemde data weg te sluizen. Zi0n stuurt al het uitgaande verkeer via een gedecentraliseerde VPN (dVPN) met continue IP-rotatie en private DNS-verwerking. Verbindingsverzoeken naar verdachte of geregistreerde kwaadaardige servers worden direct bij het verzenden geblokkeerd.
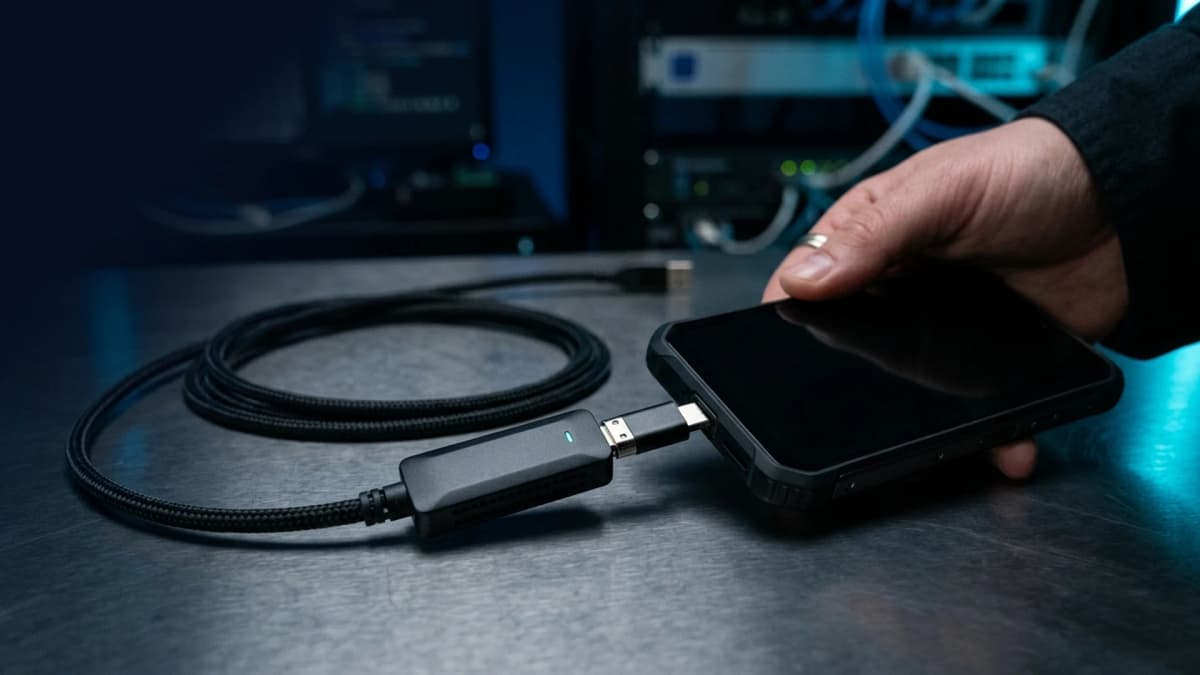
4. Fysieke USB-beveiliging dankzij Cable Wipe
Fysieke aanvallen via kabels behoren tot de moeilijkst te weren risico's op standaard smartphones. Zi0n lost dit op met Cable Wipe-technologie: zodra een onbekende datakabel of extractie-apparaat contact probeert te maken, verwijdert het toestel terstond alle tijdelijke decryptiesleutels uit het werkgeheugen (RAM), waardoor gegevens ontoegankelijk worden.
5. Sensoruitschakeling tegen verborgen spionagetechnieken
Microfoons en camera's vormen een geliefd doelwit voor aanhoudende spionage. Zi0n biedt hardwarematige en softwarematige schakelaars die camera's, microfoons en GPS-modules direct ontkoppelen van voeding en systeem wanneer ze niet bewust door de gebruiker worden gebruikt.
Praktische adviezen om uw mobiele aanvalsoppervlak te verkleinen
Om uw privésleutels en zakelijke communicatie onderweg optimaal te beschermen:
- Schakel automatische draadloze verbindingen uit: Deactiveer Wi-Fi en Bluetooth in drukke omgevingen om ongemerkte tracering en proximity-aanvallen tegen te gaan.
- Vermijd openbare USB-laadpalen: Gebruik uitsluitend stroomadapters zonder datalijnen of vertrouw op toestellen met ingeschakelde Cable Wipe-beveiliging.
- Scheid gevoelige activiteiten: Bewaar uw cryptocurrency-transacties en vertrouwelijke berichten op een dedicated beveiligd toestel, gescheiden van alledaags internetgebruik.
- Kies voor een gehard besturingssysteem: Reguliere maandelijkse beveiligingspatches van fabrikanten lopen steevast achter op de feitelijke exploitatie van zero-day kwetsbaarheden.
Hoe kan Zi0n u helpen?
Voor vermogensbeheerders, leidinggevenden en individuen die doelwit kunnen zijn van gerichte spionage transformeert Zi0n een kwetsbare smartphone in een ondoordringbare werkplek. De combinatie van actieve kwetsbaarheidsanalyse, een anoniem dVPN-netwerk en wereldwijde eSIM-dekking zonder KYC-registratie garandeert dat uw communicatie afgeschermd blijft van cybercriminelen. Bekijk alle technische eigenschappen op https://zi0n.io.
Veelgestelde vragen
Wat is het verschil tussen gewone antivirussoftware en de actieve analyse van Zi0n? Reguliere antivirusprogramma's scannen bestanden op basis van bekende definities. Zi0n controleert de integriteit van de kernel en blokkeert afwijkend procesgedrag direct op systeemniveau, waardoor ook onbekende zero-day aanvallen worden geneutraliseerd.
Heeft continue actieve analyse invloed op het batterijverbruik? Nee. De beveiligingscontroles van Zi0n zijn op laag niveau geïntegreerd in het geharde OS en geoptimaliseerd voor de processorarchitectuur, waardoor er geen sprake is van zware achtergrondscans.
Kan Zi0n waarschuwen voor afluisterpogingen via IMSI-catchers? Ja. Het telecommunicatiesysteem van Zi0n signaleert ongebruikelijke netwerkparameters en waarschuwt bij geforceerde downgrades naar onveilige 2G-verbindingen.
Wat gebeurt er als iemand ongevraagd een extractiekabel aansluit? De Cable Wipe-functie detecteert de data-handshake van de USB-poort onmiddellijk, vergrendelt het apparaat en wist de cryptografische sleutels uit het actieve RAM-geheugen.