Análisis activo de vulnerabilidades: cómo protege Zi0n tu dispositivo
Los teléfonos móviles convencionales almacenan nuestras credenciales más críticas, pero sus sistemas operativos arrastran decenas de vulnerabilidades de día cero explotadas silenciosamente por software espía gubernamental como Pegasus o Predator. Frente a cadenas de ataque que no exigen ninguna acción por parte de la víctima (ataques zero-click), el modelo de seguridad reactivo basado en antivirus tradicionales resulta insuficiente. Zi0n adopta un enfoque proactivo: análisis continuo de vulnerabilidades a nivel de sistema junto con una reducción radical de la superficie de ataque física y lógica.
Vectores críticos y la anatomía de una intrusión móvil silenciosa
Cualquier fallo de software puede convertirse en un arma si un atacante encuentra un canal de entrada adecuado. En los teléfonos comerciales corrientes, los adversarios suelen explotar componentes de bajo nivel que escapan al control del usuario:
- Vulnerabilidades en el procesador de banda base (baseband): El chip de comunicaciones celulares procesa los paquetes de red antes que el sistema operativo principal. Un falso repetidor móvil (IMSI-catcher) puede inyectar código malicioso en memoria sin activar la pantalla del terminal.
- Fallos en el procesamiento multimedia: La decodificación automática de imágenes (WebP, JPEG) o flujos de vídeo en plataformas de mensajería ha permitido históricamente ejecutar exploits con privilegios de kernel sin que el usuario toque el archivo.
- Abuso de servicios de accesibilidad y superposición: Aplicaciones fraudulentas consiguen permisos para leer pulsaciones de teclado, robar frases semilla de billeteras cripto y registrar códigos 2FA temporales.
- Ataques por el puerto físico USB: En estaciones de carga fraudulentas o ante confiscaciones con herramientas forenses de extracción (como Cellebrite o GrayKey), el puerto USB expone interfaces de depuración que facilitan el volcado de datos.
Arquitectura de defensa activa y monitorización continua en Zi0n
Para contrarrestar estas amenazas antes de que comprometan información sensible, Zi0n integra un marco de defensa activa distribuido en capas complementarias.
1. Verificación dinámica de la integridad del kernel y arranque seguro
Zi0n valida en todo momento las firmas criptográficas de las particiones del sistema, los módulos del kernel y el cargador de arranque. Cualquier intento no autorizado de alterar la memoria de ejecución o elevar privilegios detiene de inmediato el proceso implicado y aísla el entorno.
2. Microcontenedores herméticos y aislamiento estricto
Cada aplicación en Zi0n se ejecuta dentro de un contenedor aislado con privilegios mínimos y políticas SELinux inflexibles. Las comunicaciones entre procesos están restringidas. Si una aplicación sufriera un exploit imprevisto, el atacante queda confinado en un entorno estéril sin acceso a los archivos del sistema ni a otros monederos y cuentas.
3. Inspección del tráfico saliente y bloqueo de servidores C2 con dVPN
Un exploit exitoso necesita comunicarse con su servidor de comando y control (C2) para extraer información robada. Zi0n canaliza todo el tráfico mediante una VPN descentralizada (dVPN) con rotación continua de IP y resolución DNS privada. Las conexiones hacia infraestructuras sospechosas o dominios catalogados se bloquean de raíz.
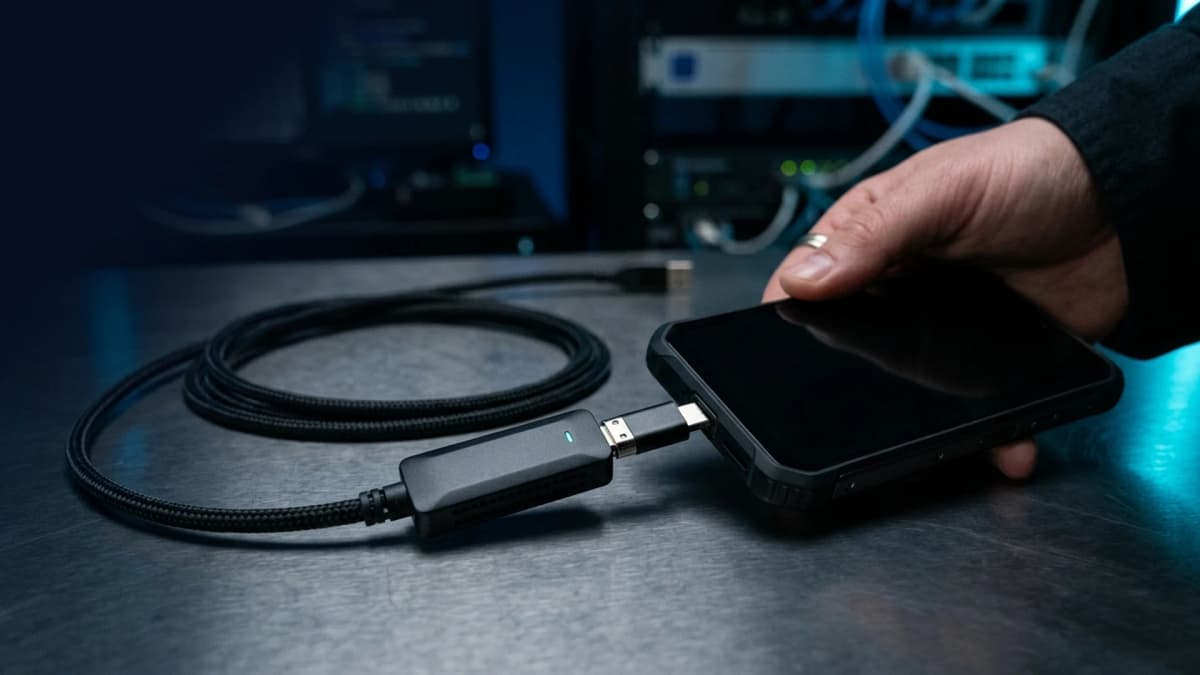
4. Protección física de la interfaz USB mediante Cable Wipe
El conector USB es una de las mayores debilidades en entornos físicos hostiles. Zi0n incorpora la tecnología Cable Wipe: ante cualquier intento de negociación de datos por cable no autorizado o conexión de herramientas forenses, el dispositivo borra de inmediato las claves criptográficas volátiles de la memoria RAM, impidiendo la extracción de datos.
5. Desconexión lógica y física de sensores de espionaje
Los micrófonos y cámaras pueden activarse en segundo plano por malware avanzado. Zi0n permite cortar la alimentación y el acceso lógico a sensores de audio, vídeo y ubicación geográfica cuando no se están utilizando deliberadamente, anulando cualquier intento de vigilancia ambiental.
Medidas prácticas para reducir la superficie de ataque en tu móvil
Para fortalecer la seguridad de tus comunicaciones y activos digitales en movilidad:
- Deshabilita redes inalámbricas automáticas: Apaga el Wi-Fi y Bluetooth en lugares con gran afluencia para evitar ataques de proximidad y suplantación de redes.
- Evita puertos de carga públicos no confiables: Utiliza adaptadores exclusivos de energía sin líneas de datos o apóyate en dispositivos con protección Cable Wipe activada.
- Separa tus tareas críticas: Mantén tus claves privadas y transacciones financieras en un dispositivo aislado, lejos de aplicaciones de ocio y navegación casual.
- Elige terminales con sistemas operativos endurecidos: Las actualizaciones mensuales estándar suelen llegar con retraso respecto a las campañas de explotación activa.
¿Cómo puede ayudarte Zi0n?
Para inversores cripto, ejecutivos y personas expuestas a riesgos de vigilancia, Zi0n transforma un dispositivo móvil en un entorno seguro y resistente a ataques dirigidos. Su combinación de análisis activo del sistema, red descentralizada dVPN y conectividad eSIM mundial sin registro KYC protege tu privacidad frente a las amenazas contemporáneas más sofisticadas. Descubre todas las capacidades técnicas en https://zi0n.io.
Preguntas frecuentes
¿En qué se diferencia el análisis activo de Zi0n de un antivirus convencional? Los antivirus tradicionales comparan archivos con bases de datos de amenazas conocidas. Zi0n analiza la integridad estructural del sistema en tiempo real, frenando comportamientos anómalos y escaladas de privilegios incluso frente a vulnerabilidades zero-day desconocidas.
¿El análisis continuo de vulnerabilidades reduce la autonomía de la batería? No. Las verificaciones están integradas a bajo nivel dentro del sistema operativo fortificado y optimizadas para ejecutarse con un impacto inapreciable en el consumo energético y el rendimiento.
¿Puede Zi0n proteger contra ataques de interceptación celular IMSI-catcher? Sí. El subsistema de telecomunicaciones de Zi0n monitoriza las anomalías en la señal móvil y notifica degradaciones forzadas de cifrado celular o caídas sospechosas a estándares obsoletos.
¿Qué ocurre si alguien conecta un cable de extracción forense por sorpresa? La función Cable Wipe detecta la interacción con protocolos de datos USB no autorizados y bloquea el dispositivo al instante purgando las claves de descifrado en memoria.