
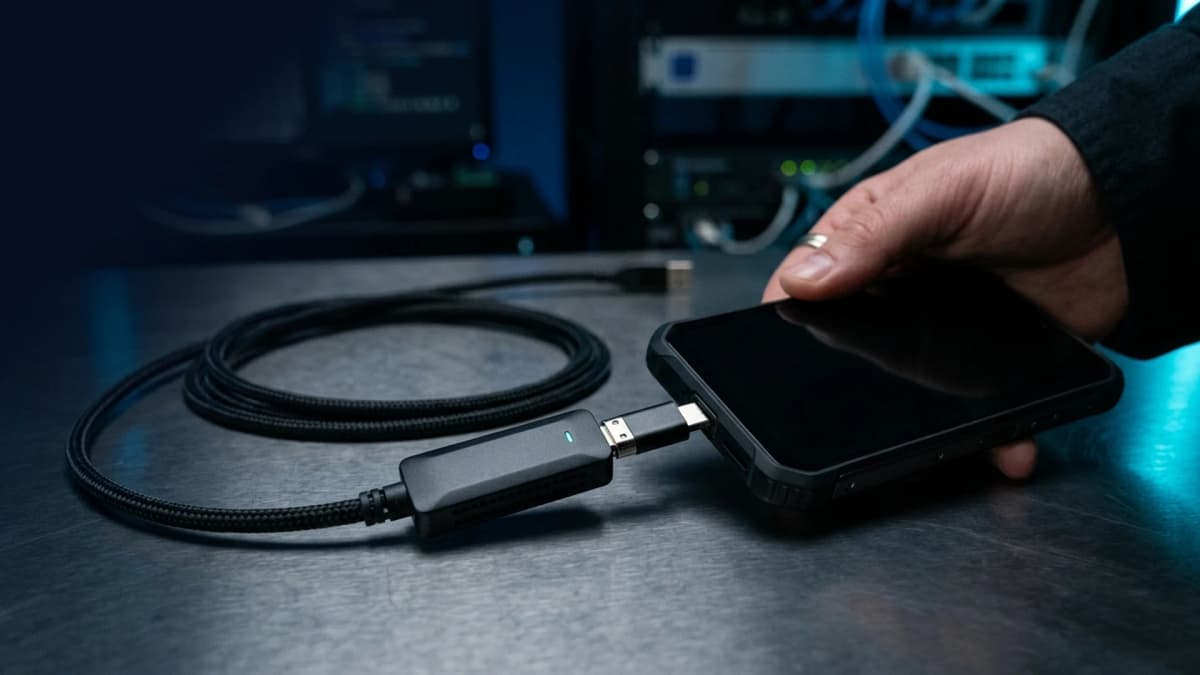
संदिग्ध केबल का पता लगाना: Wipi भौतिक हैकिंग को कैसे रोकता है
स्मार्टफोन को किसी अज्ञात USB पोर्ट में लगाना या भौतिक जब्ती का सामना करना डिवाइस के एन्क्रिप्शन सिस्टम को सीधे खतरे में डालता है। केबल के माध्यम से भौतिक हैकिंग के खतरे अब प्रयोगशालाओं तक सीमित नहीं हैं: माइक्रो-कंट्रोलर से लैस जासूसी केबलों से लेकर स्वचालित फोरेंसिक मशीनों तक, स्क्रीन लॉक खुलने से पहले ही डेटा निकाला जा सकता है। इस गंभीर खतरे से निपटने के लिए Zi0n की Wipi तकनीक हार्डवेयर स्तर पर तत्काल सुरक्षा प्रदान करती है।
संदिग्ध USB केबल के माध्यम से भौतिक हैकिंग के खतरे
बाजार में मिलने वाले सामान्य चार्जिंग केबलों के अलावा, कुछ उपकरण विशेष रूप से डेटा लाइनों में घुसपैठ करने के लिए तैयार किए जाते हैं:
- माइक्रो-कंट्रोलर युक्त जासूसी केबल (जैसे O.MG या BadUSB): साधारण दिखने वाली केबलें जिनमें वायरलेस चिप या छिपे हुए घटक होते हैं, जो कनेक्ट होते ही मिलीसेकंड में हानिकारक कमांड निष्पादित कर सकते हैं।
- फोरेंसिक डेटा निष्कर्षण उपकरण (Cellebrite UFED, GrayKey): विशेष जांच उपकरण जो लो-लेवल रिकवरी मोड (BootROM या EDL) का उपयोग करके सुरक्षा कोड को बायपास करते हैं और संपूर्ण मेमोरी कॉपी कर लेते हैं।
- सार्वजनिक चार्जिंग पोर्ट पर डेटा चोरी (juice jacking): हवाई अड्डों या होटलों के चार्जिंग स्टेशनों में विद्युत आपूर्ति के साथ डेटा लाइनें जोड़कर पासवर्ड और निजी फाइलें चुराना।
- हार्डवेयर बस स्निफर्स: केबल के माध्यम से गुजरने वाले डेटा पैकेटों की निगरानी करने वाले उपकरण, जो मेमोरी में मौजूद अस्थायी सुरक्षा कुंजियों को पकड़ने का प्रयास करते हैं।
यदि उपकरण का पोर्ट अनधिकृत डेटा अनुरोधों के लिए खुला रहता है, तो क्रिप्टो वॉलेट और गोपनीय संदेश तुरंत खतरे में पड़ सकते हैं।
Wipi वास्तविक समय में भौतिक घुसपैठ को कैसे पहचानता और रोकता है
Zi0n में एकीकृत Wipi तकनीक ऑपरेटिंग सिस्टम के उन सॉफ्टवेयर प्रक्रियाओं पर निर्भर नहीं करती जिन्हें किसी हमले से रोका जा सके। यह निगरानी सीधे हार्डवेयर नियंत्रक स्तर पर कार्य करती है।
1. डेटा लाइनों की निरंतर हार्डवेयर निगरानी
जैसे ही कोई केबल कनेक्ट होती है, Wipi उसके विद्युत संकेतों की जांच करता है। एक सामान्य चार्जर केवल बिजली लाइनों (VBUS और ग्राउंड) के माध्यम से ऊर्जा प्रदान करता है। यदि डिवाइस सुरक्षित लॉक स्थिति में है और D+ तथा D- डेटा लाइनों या USB-C चैनलों पर कोई अनधिकृत संचार देखा जाता है, तो Wipi इसे तुरंत भौतिक हमला मानता है।
2. मिलीसेकंड में मास्टर एन्क्रिप्शन कुंजियों का विनाश
संदिग्ध केबल या अनधिकृत डेटा कनेक्शन की पुष्टि होते ही Wipi तुरंत आपातकालीन सुरक्षा चक्र चलाता है। हार्डवेयर सिक्योर एलिमेंट (Secure Element) में सुरक्षित AES-256 मास्टर कुंजियां नैनोसेकंड में नष्ट कर दी जाती हैं। इन हार्डवेयर कुंजियों के बिना फोन का फ्लैश स्टोरेज गणितीय रूप से अपठनीय डेटा बन जाता है, जिससे कोई भी फोरेंसिक प्रयास पूरी तरह विफल हो जाता है।
3. बिना नेटवर्क के पूर्ण स्वायत्त संचालन
पारंपरिक रिमोट वाइप (MDM) समाधान फोन को फैराडे बैग में रखने या सिम कार्ड निकालने पर काम करना बंद कर देते हैं। इसके विपरीत, Wipi पूरी तरह से डिवाइस के अंदर कार्य करता है और इसके लिए वाई-फाई या मोबाइल नेटवर्क की आवश्यकता नहीं होती।
अज्ञात केबलों और चार्जर से बचाव के व्यावहारिक सुझाव
यात्रा के दौरान और संवेदनशील परिस्थितियों में अपनी जानकारी सुरक्षित रखने के लिए इन जरूरी नियमों का पालन करें:
- अज्ञात केबलों का उपयोग कभी न करें: सार्वजनिक स्थानों पर लावारिस मिले या अनजान व्यक्तियों से लिए गए केबलों को कभी न लगाएं।
- हार्डवेयर डेटा ब्लॉकर का उपयोग करें (USB data blocker): यदि सार्वजनिक पोर्ट पर चार्ज करना अनिवार्य हो, तो ऐसे एडाप्टर का उपयोग करें जो डेटा लाइनों को भौतिक रूप से काट देता है।
- जोखिम भरे स्थानों पर Wipi सुरक्षा सक्रिय करें: सीमा चौकियों या सम्मेलनों में जाने से पहले अपने Zi0n फोन पर संदिग्ध केबल पहचान सक्रिय रखें।
- सुरक्षा कुंजियों का सुरक्षित बैकअप रखें: अपने क्रिप्टो वॉलेट के सीड शब्द और महत्वपूर्ण पासवर्ड फोन से बाहर सुरक्षित कोल्ड स्टोरेज पर रखें।
Zi0n आपकी कैसे सहायता कर सकता है?
Zi0n आपके स्मार्टफोन को उन्नत भौतिक हमलों के खिलाफ एक अभेद्य सुरक्षा प्रणाली प्रदान करता है। अपनी मूल Wipi तकनीक के साथ, किसी भी संदिग्ध केबल कनेक्शन या अनधिकृत निष्कर्षण प्रयास पर डेटा तुरंत सुरक्षित लॉक हो जाता है और सुरक्षा कुंजियां नष्ट हो जाती हैं। सुरक्षित ऑपरेटिंग सिस्टम और हार्डवेयर एन्क्रिप्शन के साथ मिलकर, Zi0n आपकी वित्तीय संपत्तियों और निजी वार्ताओं को हमेशा सुरक्षित रखता है। सुरक्षा संबंधी सभी विवरणों के लिए https://zi0n.io पर जाएं।
अक्सर पूछे जाने वाले प्रश्न
क्या असली वॉल चार्जर लगाने पर Wipi गलती से चालू हो सकता है? नहीं। सिस्टम केवल बिजली प्रवाह और सक्रिय डेटा संचार के बीच स्पष्ट अंतर करता है और सुरक्षित लॉक के दौरान ही संदिग्ध डेटा लाइनों पर प्रतिक्रिया देता है।
क्या Wipi सक्रिय होने के बाद डेटा पुनर्प्राप्त किया जा सकता है? नहीं। सिक्योर एलिमेंट से AES-256 कुंजियों के नष्ट होने के बाद डेटा को किसी भी उन्नत फोरेंसिक प्रयोगशाला में डिक्रिप्ट करना गणितीय रूप से असंभव है।
क्या Wipi को कार्य करने के लिए इंटरनेट कनेक्शन की आवश्यकता है? नहीं। सुरक्षा प्रक्रिया पूरी तरह से स्थानीय हार्डवेयर माइक्रोकंट्रोलर द्वारा संचालित होती है और फैराडे पाउच के अंदर भी पूरी तरह सक्रिय रहती है।
Wipi और एंड्रॉइड के सामान्य 'केवल चार्ज' मोड में क्या अंतर है? एंड्रॉइड का सामान्य मोड केवल एक सॉफ्टवेयर निर्देश है जिसे बूटलोडर की कमियों से बायपास किया जा सकता है; Wipi एक सक्रिय हार्डवेयर सुरक्षा है जो हमला होने पर तुरंत कुंजियों को नष्ट कर देती है।


