
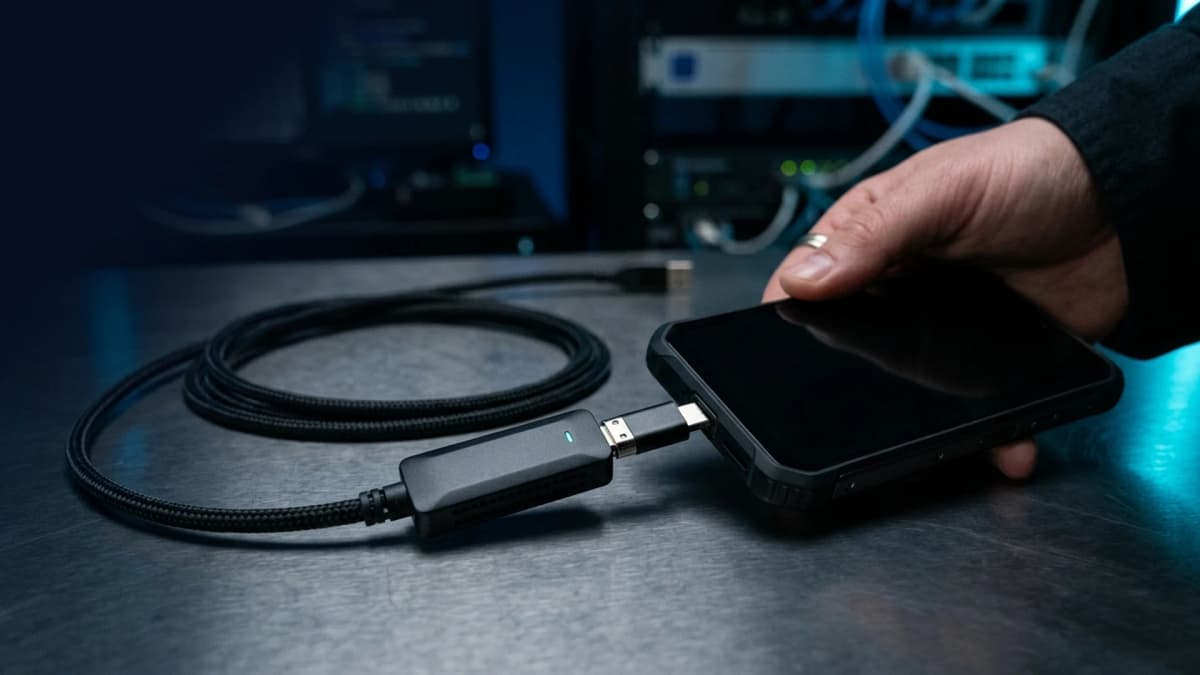
Detectie van verdachte kabels: hoe Wipi fysieke hacking voorkomt
Het aansluiten van een smartphone op een onbekende USB-poort of een fysieke inbeslagname brengt directe risico's met zich mee voor de cryptografische basis van het toestel. Fysieke aanvallen via kabels zijn geen exclusief laboratoriumwerk meer: van gemanipuleerde kabels met verborgen microcontrollers tot geautomatiseerde forensische apparaten, gegevens kunnen worden buitgemaakt nog voordat het toegangsscherm wordt ontgrendeld. Tegen deze directe dreiging biedt Wipi op Zi0n een actieve hardwarematige verdediging.
Nieuwe aanvalsvectoren via fysieke USB-kabels
Naast standaard oplaadkabels bestaan er gespecialiseerde aanvalsaccessoires die doelgericht de communicatielijnen van telefoons binnendringen:
- Spionagekabels met geïntegreerde microcontrollers (zoals O.MG of BadUSB): accessoires die er identiek uitzien als gewone laadkabels, maar voorzien zijn van HID-injectiechips of draadloze modules die na aansluiting razendsnel kwaadaardige scripts uitvoeren.
- Gerechtelijke extractiekasten (Cellebrite UFED, GrayKey): forensische apparatuur die opstartmodi op laag niveau (BootROM of EDL) forceert om controllerkwetsbaarheden te benutten en authenticatie te omzeilen.
- Gemanipuleerde openbare oplaadpunten (juice jacking): USB-laadstations in luchthavens of hotels die tijdens het laden stiekem gegevenskanalen openen om inloggegevens te stelen.
- Hardware-bussniffers: meetinstrumenten die dataverkeer op de kabel analyseren om vluchtige cryptografische sleutels uit het geheugen op te vangen.
Als een telefoon zijn datapoorten onbeveiligd openlaat voor verdachte signalen, kunnen cryptoportefeuilles en vertrouwelijke documenten binnen enkele ogenblikken worden gekopieerd.
Hoe Wipi fysieke indringers in real time neutraliseert
De Wipi-beveiliging op Zi0n is niet afhankelijk van processen in het besturingssysteem die door exploits kunnen worden bevroren. De controle vindt plaats op het niveau van de hardwarecontroller.
1. Directe controle van de USB-datalijnen
Zodra een kabel wordt ingeplugd, controleert Wipi de elektrische kenmerken. Een gecertificeerde wandlader levert enkel stroom via de voedingslijnen (VBUS en aarde). Zodra er datavoorbereiding wordt waargenomen op de D+/D- lijnen of USB-C configuratiekanalen terwijl het toestel vergrendeld is, registreert Wipi dit onmiddellijk als een potentiële aanval.
2. Cryptografische vernietiging van sleutels in microseconden
Bij detectie van een verdachte kabel of niet-geautoriseerde datalijnen activeert Wipi een onomkeerbare crypto-wissing. De AES-256 hoofdsleutels in het geïsoleerde Secure Element worden in nanoseconden gewist. Zonder deze hardwarematige sleutels verandert het opslaggeheugen van de smartphone in een reeks willekeurige, onleesbare cijfers, waardoor forensische duplicatie zinloos wordt.
3. Volledig autonome werking zonder internetverbinding
Reguliere systemen voor wissen op afstand (MDM) werken niet meer zodra een toestel in een afgeschermde Faraday-tas belandt of de simkaart wordt verwijderd. Wipi functioneert volledig lokaal en heeft geen mobiel bereik of Wi-Fi nodig om in te grijpen.
Praktische adviezen tegen gemanipuleerde kabels en laders
Om uw gegevens tijdens reizen en risicovolle situaties optimaal te beschermen, hanteert u deze richtlijnen:
- Gebruik nooit onbekende kabels: weiger geleende kabels of snoeren die onbeheerd in openbare ruimtes zijn achtergelaten.
- Gebruik een USB-datablocker (USB condom): wanneer u moet opladen via een publieke poort, schakelt een fysieke blocker de datalijnen volledig uit.
- Activeer Wipi-detectie op risicovolle locaties: stel verdachte kabeldetectie in op uw Zi0n-toestel voordat u douaneposten of drukke bijeenkomsten bezoekt.
- Bewaar cryptografische back-ups offline: houd herstelzinnen en wachtwoorden op afgezonderde fysieke dragers buiten uw smartphone.
Hoe Zi0n u kan helpen
Zi0n wapent uw mobiele communicatie tegen geavanceerde fysieke aanvallen. Dankzij de ingebouwde Wipi-module leidt elke verdachte kabeldetectie tot onmiddellijke gegevensbeveiliging en vernietiging van decryptiesleutels. In combinatie met een versterkt besturingssysteem en hardwarematige isolatie zorgt Zi0n ervoor dat uw financiële activa en privégesprekken te allen tijde ontoegankelijk blijven voor aanvallers. Lees meer over onze beveiligingsarchitectuur op https://zi0n.io.
Veelgestelde vragen
Kan Wipi per ongeluk afgaan bij gebruik van een officiële wandlader? Nee. De firmware controleert het type stroomtoevoer en grijpt alleen in wanneer er actieve communicatielijnen worden gedetecteerd tijdens beveiligde modi.
Kunnen gegevens worden hersteld na een Wipi-wissing? Nee. De verwijdering van de AES-256 sleutels uit het Secure Element maakt reconstructie mathematisch onmogelijk, zelfs voor gespecialiseerde onderzoekslaboratoria.
Heeft Wipi een internetverbinding nodig om te functioneren? Nee. Alle detectie- en reactielogica bevindt zich direct op de lokale hardware, waardoor het systeem ook in een kooi van Faraday foutloos reageert.
Wat is het verschil tussen Wipi en de standaard Alleen Opladen-modus van Android? De reguliere laadmodus van Android is een software-instelling die met bootloader-exploits omzeild kan worden; Wipi is een actieve verdediging die de sleutels direct vernietigt.


