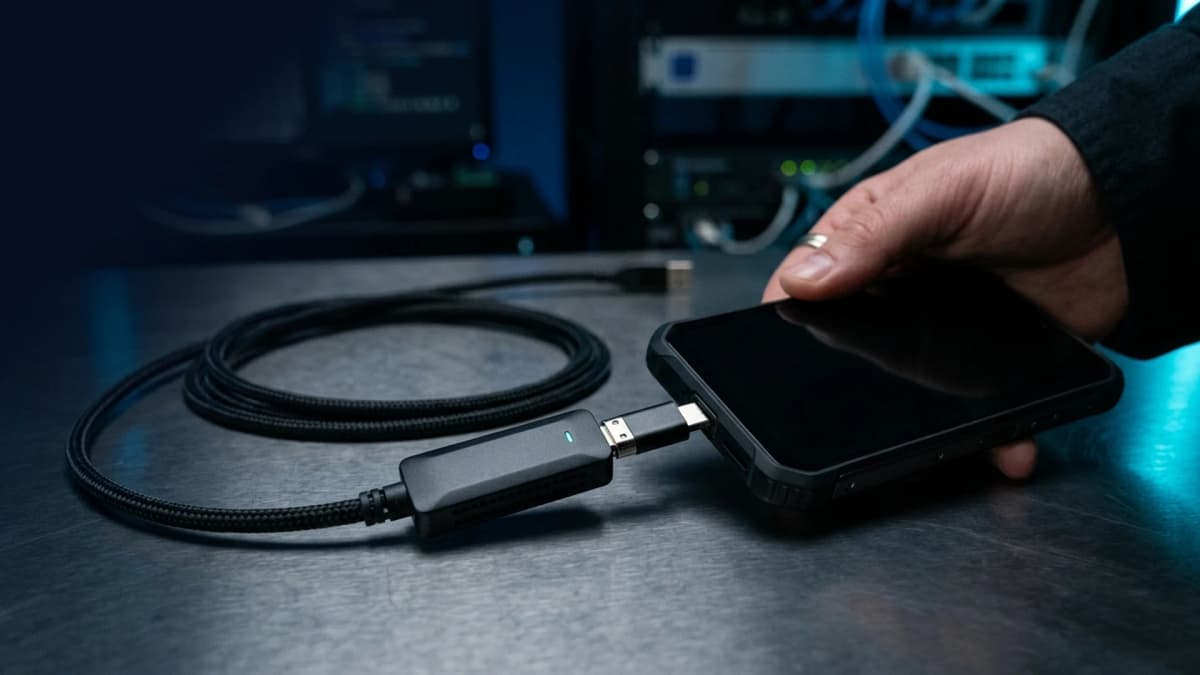
Hoe u weet of uw smartphone echt veilig is
De aanname dat een reguliere consumentensmartphone veilig is omdat deze beschermd wordt door een pincode van zes cijfers en een vingerafdrukscanner is een kostbare misvatting. Binnen het hedendaagse dreigingslandschap — variërend van banktrojans en gerichte spyware tot gespecialiseerde forensische extractiestations — wordt de veiligheid van een apparaat niet bepaald door fabrieksinstellingen, maar door het weerstandsvermogen tegen gerichte aanvallen.
Waarom standaard smartphones tekortschieten bij gerichte dreigingen
Vrijwel alle gangbare smartphones in de winkel zijn gebouwd met het oog op gebruiksgemak, ontspanning en commerciële advertentiemonetisatie. Zodra een kwaadwillende partij met technische kennis of aanzienlijke middelen uw cryptovaluta of vertrouwelijke bedrijfscommunicatie in het vizier krijgt, blijken de standaard beschermlagen ontoereikend:
- Fabriekstelemetrie en ingebouwde achterdeuren: commerciële Android- en iOS-versies verzamelen continu niet-wijzigbare hardware-identificatoren (zoals IMEI, IMSI en MAC-adressen) en gedetailleerde locatiegegevens die naar centrale bedrijfsservers worden verzonden.
- Fysieke kabel-extractie zonder ontgrendeling: forensische onderzoeksapparatuur van Cellebrite of GrayKey benut kwetsbaarheden in USB-controllers om toestellen in nood-downloadmodi (EDL) te dwingen en het interne flashgeheugen rechtstreeks uit te lezen.
- Onzichtbare malware en achtergrondspionage: geavanceerde spyware kan geruisloos op de achtergrond draaien zonder oververhitting te veroorzaken, terwijl toetsaanslagen worden gelogd, schermopnames van crypto-wallets worden gemaakt en microfoons op afstand worden ingeschakeld.
- Kwetsbaarheden in het mobiele netwerk en SS7-aanvallen: traditionele fysieke simkaarten stellen gebruikers bloot aan sim-swapping en het stiekem onderscheppen van tweefactorauthenticatiecodes via verouderde telecomsignaleringsprotocollen.
5 technische criteria om de werkelijke beveiliging van uw toestel te testen
Om vast te stellen of uw mobiele telefoon daadwerkelijke bescherming biedt of slechts schijnveiligheid vertoont, dient u vijf doorslaggevende technische factoren te beoordelen.
1. Absolute hardwarematige controle over camera's, microfoons en sensoren
Op reguliere consumententoestellen worden sensorpermissies beheerd via softwarematige lagen die door root-exploits omzeild kunnen worden. Een werkelijk veilig apparaat vereist isolatie op kernelniveau of een fysieke hardwarematige uitschakeling die elke ongeoorloofde audio-opname of camera-activatie in slaapstand onmogelijk maakt.
2. Weerstand van de USB-poort tegen forensische data-extractie
Kijk wat er gebeurt wanneer uw toestel wordt aangesloten op een onbekende computer. Als de USB-poort direct begint met data-onderhandelingen (zoals MTP of ADB) voordat de gebruiker het scherm volledig heeft ontgrendeld, is er sprake van een aanzienlijk aanvalsoppervlak. Een gehard besturingssysteem schakelt de data-verbindingen (D+/D-) van de USB-C-poort fysiek of logisch uit zolang het scherm vergrendeld is.
3. Strikte sandbox-isolatie en een de-Googled besturingssysteem
De aanwezigheid van Google Play Services en ingebouwde trackingmodules leidt tot een voortdurend lekken van metadata. Een veilig mobiel platform moet volledig gede-Googled zijn, waarbij elke app in een afgeschermde sandbox draait zonder ongecontroleerde toegang tot het klembord of het geheugen van andere processen.
4. Bescherming tegen fysieke dwang met Duress PIN
Wat doet u wanneer u onder fysieke dreiging of dwang wordt gedwongen om uw telefoon te ontgrendelen? Weigeren brengt uw veiligheid in gevaar; meewerken geeft al uw geheimen prijs. Een professionele beveiligde smartphone lost dit op via een Duress PIN: deze code opent een onschuldig lijkend lokprofiel of start direct een onopvallende, permanente vernietiging van de versleutelde opslag.
5. Netwerkanonymiteit en dynamische gedecentraliseerde IP-routering
Reguliere VPN-aanbieders leiden al het internetverkeer via centrale servers die onderhevig zijn aan logging en overheidsverzoeken. Moderne beveiligingsarchitectuur maakt gebruik van gedecentraliseerde meerstaps-routering met automatische IP-rotatie, gecombineerd met anonieme internationale eSIM-profielen zonder persoonsregistratie.
Praktisch auditprotocol voor uw mobiele telefoon
Gebruikt u momenteel een standaard smartphone voor het beheren van gevoelige bedrijfsinformatie of cryptowallets? Voer direct deze praktische veiligheidscontrole uit:
- Controleer ontwikkelaarsopties en USB-foutopsporing: zorg dat de ADB-functie te allen tijde is uitgeschakeld om fysieke aanvallen via kabels te voorkomen.
- Controleer toegankelijkheidsservices: bancaire trojans maken vaak misbruik van toegankelijkheidsmachtigingen om schermgegevens uit te lezen en automatische overboekingen uit te voeren. Trek deze rechten per direct in voor alle niet-noodzakelijke applicaties.
- Beoordeel apparaatbeheerdersrechten: geen enkele reguliere chat-, browse- of hulpprogramma-app mag beschikken over apparaatbeheerdersrechten binnen het besturingssysteem.
- Sla seed phrases niet op in cloud-gesynchroniseerde apps: bewaar herstelzinnen of cryptografische privésleutels nooit op toestellen die automatisch back-ups maken naar commerciële cloudopslag.
- Schakel continu zoeken naar wifi en bluetooth uit: het permanent uitzenden van verificatiesignalen maakt het eenvoudig om uw fysieke locatie te traceren en stelt uw apparaat bloot aan malafide wifi-hotspots.
Hoe Zi0n zorgt voor onwrikbare mobiele veiligheid
Het omvormen van een mobiele telefoon tot een ondoordringbare kluis vereist naadloze integratie tussen geharde hardware en een besturingssysteem zonder commerciële compromissen. Het platform Zi0n biedt actieve bescherming op militair niveau:
- Cable Wipe bescherming: bij verdachte forensische signalen of ongeoorloofde koppelpogingen op de USB-poort worden de cryptografische hoofdsleutels in de beveiligde chip onmiddellijk gewist.
- De-Googled besturingssysteem: volledige verwijdering van tracerende Google-diensten, uitschakeling van advertentieteletrie en krachtige end-to-end encryptie van de lokale opslag.
- Gedecentraliseerde netwerkroutering en anonieme eSIM: beveiligd internetverkeer over een gedistribueerd netwerk met continue IP-rotatie om toezicht door telecomproviders uit te sluiten.
- Duress PIN en fysieke paniekknop: doeltreffende verdediging tegen fysieke afpersing via nagemaakte werkomgevingen of onmiddellijke datavernietiging via hardwaretoetsen.
Ontdek alle technische specificaties en voorzie uw communicatie van optimale bescherming op https://zi0n.io.
Veelgestelde vragen over smartphonebeveiliging
Zijn de maandelijkse beveiligingsupdates van Android voldoende om mijn smartphone te beveiligen?
Nee. Deze updates verhelpen weliswaar bekende softwarefouten, maar pakken structurele telemetrie van het besturingssysteem, kwetsbare hardware-interfaces via USB en risico's op fysieke afpersing niet aan.
Kan een antivirus-app geavanceerde mobiele spyware tegenhouden?
Slechts in zeer beperkte mate. Mobiele antivirustoepassingen draaien binnen de reguliere gebruikersrechten en kunnen geen diepgaande inspecties uitvoeren op firmwareniveau of zero-day exploits blokkeren.
Welke symptomen wijzen op een mogelijk gecompromitteerde smartphone?
Onverklaarbaar dataverbruik in stand-bystand, een opvallend snel leeglopende batterij, ongewone hitteontwikkeling zonder actieve programma's en het plots oplichten van microfoon- of camera-indicatoren kunnen duiden op spyware.
Wat maakt een geharde Zi0n smartphone superieur aan een standaard toestel met beveiligings-apps?
Beveiligingsapplicaties blijven ondergeschikt aan de inherente kwetsbaarheden van het onderliggende commerciële besturingssysteem. Zi0n grijpt in op het diepste niveau van het apparaat — van de microcode tot het beheer van fysieke poorten — en levert daarmee een actieve bescherming die geen enkele app kan bieden.
Neem de controle over uw privacy terug en bekijk de oplossingen van Zi0n op https://zi0n.io.