
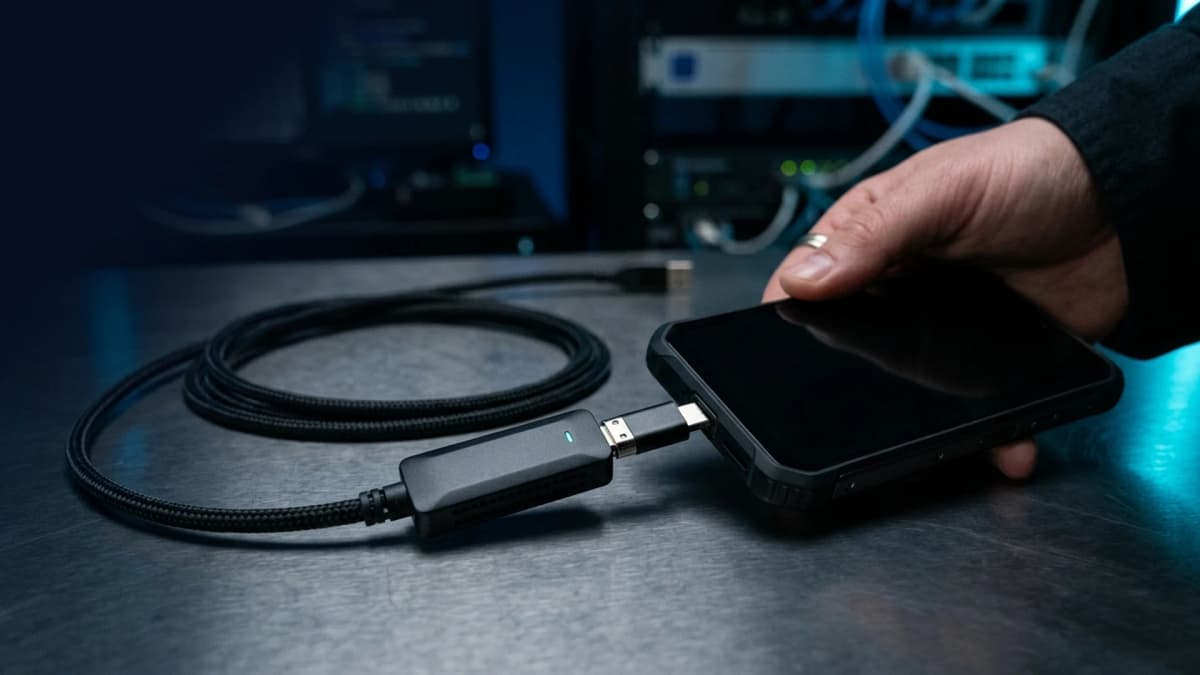
Detecção de cabo suspeito: como Wipi evita a invasão física
Conectar um smartphone a portas USB desconhecidas ou enfrentar a apreensão física do aparelho expõe diretamente a base criptográfica do sistema. Ataques materiais com uso de cabos deixaram de ser recursos exclusivos de laboratórios governamentais: desde cabos adulterados com microchips espiões até estações forenses de alta velocidade, a extração de dados pode ocorrer antes mesmo do desbloqueio da tela. Para anular esse vetor de risco crítico, o recurso Wipi da Zi0n oferece uma barreira ativa diretamente no nível do hardware.
Vetores de invasão física por cabos adulterados
Longe de serem simples fios condutores de energia, existem periféricos concebidos especificamente para explorar as interfaces de comunicação do dispositivo móvel:
- Cabos com microcontroladores ocultos (como O.MG ou BadUSB): itens visualmente idênticos a cabos de recarga tradicionais que escondem chips programáveis de injeção HID ou interfaces sem fio, executando rotinas maliciosas logo após a conexão.
- Equipamentos forenses especializados (Cellebrite UFED, GrayKey): dispositivos de investigação que forçam modos de recuperação de baixo nível (BootROM ou EDL) para contornar autenticações e copiar partições completas da memória.
- Portas públicas adulteradas (juice jacking): totens de recarga em aeroportos, hotéis e rodoviárias que aproveitam a conexão elétrica para tentar sincronizar dados e transferir informações sigilosas sem aviso.
- Interceptadores de sinal e analisadores de bus: ferramentas de leitura que monitoram as transmissões no conector para capturar credenciais ou chaves temporárias mantidas na memória dinâmica.
Se a porta USB aceitar tráfego de dados durante situações de vulnerabilidade, informações de carteiras de criptomoedas e mensagens confidenciais podem ser interceptadas quase que instantaneamente.
Como o Wipi detecta e anula ameaças físicas em tempo real
O módulo Wipi da Zi0n não depende de processos em nível de usuário que poderiam ser desativados por um payload invasor. A sua lógica opera integrada ao controlador físico de hardware.
1. Monitoramento imediato das linhas de dados USB
No instante em que um conector é plugado, o Wipi analisa as características elétricas da conexão. Um carregador de parede padrão transfere energia exclusivamente pelas vias de alimentação (VBUS e terra). Caso o hardware registre qualquer tentativa de negociação de dados nas vias D+ e D- ou nas linhas de configuração USB-C enquanto o aparelho estiver bloqueado ou sob perfil seguro, o evento é classificado como risco imediato.
2. Destruição criptográfica instantânea no módulo de segurança
Ao confirmar uma comunicação de dados não autorizada ou a presença de cabo malicioso, o Wipi executa uma ordem de purga criptográfica irreversível. As chaves mestras AES-256 armazenadas no módulo isolado Secure Element são destruídas em nanosegundos. Sem essas chaves gravadas no hardware, a memória de armazenamento do telefone torna-se um bloco aleatório de dados indecifráveis, inviabilizando qualquer perícia.
3. Operação completamente autônoma e offline
Soluções convencionais de apagamento remoto (MDM) perdem qualquer utilidade caso o terminal seja colocado em uma bolsa de Faraday ou tenha a sua conexão de rede interrompida. O Wipi age localmente e independe de sinal de celular ou conexão Wi-Fi para acionar sua proteção.
Recomendações práticas contra dispositivos e cabos suspeitos
Para assegurar a proteção de seus dados e evitar o comprometimento do aparelho durante viagens ou eventos de risco, adote estas medidas indispensáveis:
- Não utilize cabos de origem desconhecida: recuse cabos emprestados por estranhos ou deixados em áreas compartilhadas sem supervisão.
- Utilize bloqueadores físicos de dados (USB data blockers): se for estritamente necessário carregar o telefone em uma tomada pública, utilize um adaptador que interrompa fisicamente as linhas de dados.
- Configure a prontidão do Wipi em locais de risco: ative o monitoramento de cabo do seu aparelho Zi0n antes de passar por fiscalizações alfandegárias ou deslocamentos sensíveis.
- Mantenha registros criptográficos em locais isolados: armazene sementes de recuperação e senhas mestras em mídias físicas seguras e desvinculadas do smartphone.
Como a Zi0n pode ajudar você
A Zi0n eleva os padrões de proteção móvel para proteger você contra ameaças do mundo real. Com a tecnologia integrada Wipi, qualquer tentativa de invasão por cabo hostil ativa medidas imediatas de blindagem e destruição das chaves de acesso. Somado a um sistema operacional fortificado e criptografia de ponta a ponta, a Zi0n assegura que seus ativos financeiros e suas conversas privadas permaneçam totalmente protegidos. Conheça as especificações completas em https://zi0n.io.
Perguntas frequentes
O Wipi pode ser acionado por engano com meu carregador original? Não. O sistema diferencia com precisão fontes puras de energia elétrica de cabos que tentam abrir canais de dados durante os modos de segurança.
Existe alguma forma de recuperar arquivos após a ativação do Wipi? Não. A destruição física das chaves de criptografia no Secure Element impossibilita qualquer reconstituição de dados, mesmo com equipamentos avançados de laboratório forense.
O Wipi depende de conexão com a internet para proteger o aparelho? Não. Toda a lógica de análise e resposta reside no hardware local, funcionando com total eficiência dentro de gaiolas de Faraday ou sem sinal de rede.
Qual é a diferença entre o Wipi e a configuração comum de apenas carregamento do Android? A função de apenas carregamento convencional é uma barreira de software passível de desativação por exploits de bootloader; o Wipi é um mecanismo de segurança ativo que destrói as credenciais criptográficas sob ataque físico.


