
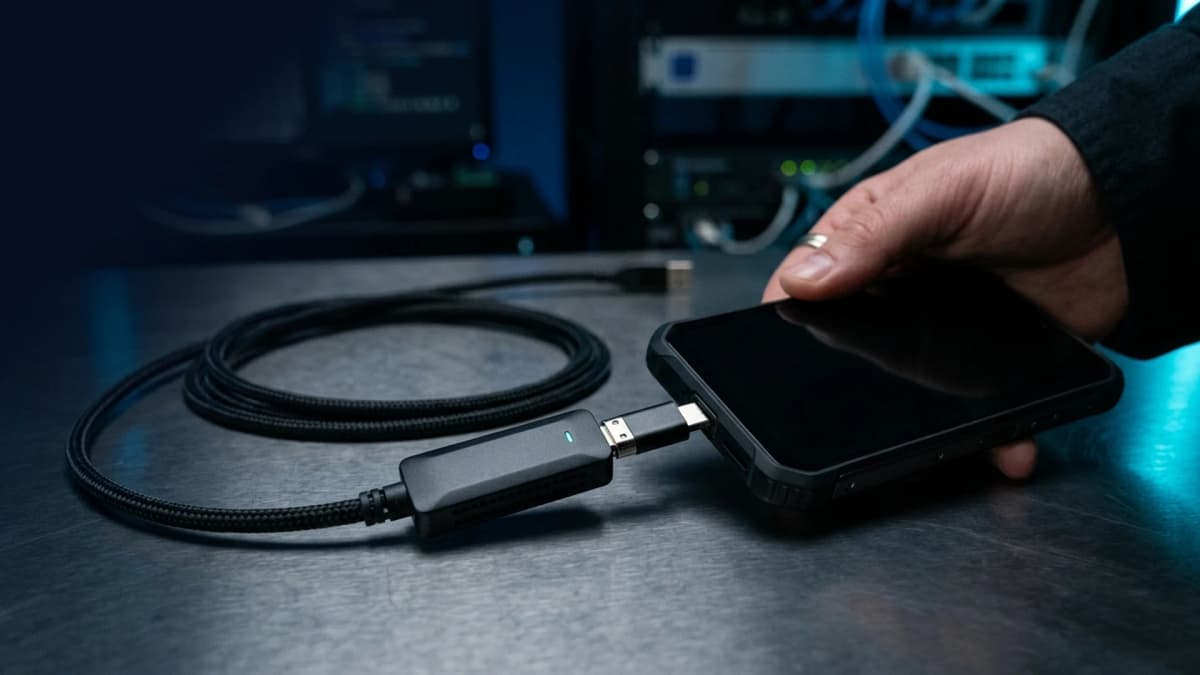
Detección de cable sospechoso: cómo Wipi evita el hackeo físico
Conectar un smartphone a un puerto USB desconocido o sufrir una incautación física expone directamente el núcleo criptográfico del dispositivo. Las amenazas materiales mediante cables no se limitan a laboratorios especializados: desde cables espía equipados con microcontroladores hasta estaciones forenses automatizadas, la extracción de información puede ejecutarse antes de que el usuario desbloquee la pantalla. Ante este vector de ataque directo, la funcionalidad Wipi de Zi0n responde con una defensa activa a nivel de hardware.
Nuevos vectores de ataque físico mediante cables USB
Lejos de los cables convencionales de recarga comercial, existen herramientas de intrusión diseñadas específicamente para vulnerar terminales móviles a través del bus físico:
- Cables espía con microcontroladores ocultos (como O.MG o BadUSB): dispositivos visualmente idénticos a cables comunes que integran microchips de inyección HID o módulos inalámbricos capaces de ejecutar scripts maliciosos de manera autónoma al enchufarse.
- Estaciones forenses de extracción (Cellebrite UFED, GrayKey): equipos especializados que fuerzan modos de arranque de bajo nivel (BootROM o EDL) y aprovechan vulnerabilidades en controladores de comunicación para eludir la pantalla de bloqueo.
- Tomas públicas manipuladas (juice jacking): estaciones de recarga en aeropuertos, terminales y hoteles alteradas para establecer canales de datos simultáneos durante el suministro eléctrico y sustraer credenciales.
- Analizadores de bus y sondas de hardware: equipos de captura pasiva que inspeccionan los paquetes transmitidos por el cable para recuperar secretos transitorios en memoria volátil.
Si el puerto permanece desprotegido frente a peticiones hostiles, la información confidencial y las claves privadas de billeteras criptográficas pueden ser extraídas en pocos instantes.
Cómo funciona Wipi para neutralizar intrusiones en tiempo real
La función Wipi integrada en Zi0n opera sin depender de capas de software convencionales que puedan ser suspendidas o interceptadas. Su arquitectura se ejecuta directamente en coordinación con los componentes físicos de control.
1. Supervisión continua de las líneas de datos
Cuando se conecta un conector al terminal, Wipi analiza la respuesta eléctrica del bus. Un cargador homologado únicamente suministra tensión en las líneas de potencia (VBUS y tierra). Si el sistema detecta intentos de comunicación en los pines diferenciales D+ y D- o en las líneas de configuración USB-C mientras el teléfono está protegido o bloqueado, la conexión se cataloga de inmediato como potencial intrusión.
2. Purga criptográfica instantánea en el módulo de seguridad
Al confirmar la presencia de un cable sospechoso o una petición de datos no autorizada, Wipi acciona una orden irreversible de destrucción criptográfica. Las claves maestras de cifrado AES-256 almacenadas en el Secure Element de hardware son destruidas en nanosegundos. Tras esta acción, la memoria de almacenamiento del dispositivo queda convertida en texto cifrado de entropía pura, haciendo inútil cualquier copia forense.
3. Autonomía total sin dependencia de redes
A diferencia de las herramientas habituales de borrado remoto (MDM), que quedan inhabilitadas cuando un atacante aísla el teléfono dentro de una bolsa de Faraday o retira la tarjeta SIM, Wipi opera localmente sin requerir conectividad Wi-Fi ni red celular.
Recomendaciones prácticas frente a cables y cargadores desconocidos
Para preservar la integridad de tu información y reducir la exposición a herramientas físicas de espionaje, adopta estas pautas preventivas:
- Evita cables ajenos o no verificados: no utilices accesorios prestados, encontrados en salas públicas o provistos sin verificación previa.
- Utiliza adaptadores de bloqueo de datos (USB data blockers): si es imprescindible conectar el teléfono a una toma pública, emplea un adaptador que interrumpa físicamente los pines de transmisión de datos.
- Configura la detección Wipi en escenarios de alto riesgo: activa los modos de protección de cable de Zi0n al viajar, asistir a eventos multitudinarios o pasar por controles fronterizos.
- Mantén copias de seguridad frías y aisladas: almacena frases semilla y credenciales confidenciales en soportes seguros fuera del teléfono.
¿Cómo puede ayudarte Zi0n?
Zi0n redefine la seguridad de los dispositivos móviles integrando salvaguardas que operan donde los sistemas ordinarios fallan. A través de la tecnología Wipi, cualquier intento de conexión sospechosa o acceso forense por cable activa una respuesta inmediata que preserva la confidencialidad absoluta de tus archivos, chats y activos digitales. Conoce todas las capacidades de protección física y cifrado avanzado visitando https://zi0n.io.
Preguntas frecuentes
¿Wipi se activa al enchufar el cargador oficial de pared? No. El sistema analiza el comportamiento del puerto y solo activa los protocolos de seguridad cuando detecta líneas de datos activas no autorizadas bajo condiciones de protección.
¿Es posible recuperar la información tras un borrado ejecutado por Wipi? No. La destrucción de las claves maestras en el módulo criptográfico de hardware elimina de manera permanente la capacidad matemática de descifrar los datos existentes en la memoria.
¿Wipi funciona si el teléfono se encuentra en modo avión o en una jaula de Faraday? Sí. Wipi es un mecanismo enteramente autónomo que no necesita acceso a servidores externos ni antenas de telecomunicación para ejecutar su defensa.
¿En qué se diferencia Wipi de las opciones clásicas de solo carga de Android? Las configuraciones convencionales son meras instrucciones de software que una herramienta forense puede neutralizar en modos de depuración; Wipi actúa como un cortafuegos activo que protege los secretos criptográficos ante intrusiones físicas.


