Menaces mobiles contre les cryptos : la carte complète des attaques et des protections
Gérer des actifs décentralisés sur un terminal mobile expose les capitaux à des agressions bien plus ciblées qu'un vol ordinaire. Dès lors que des transactions d'envergure transitent par un écran tactile, le smartphone devient le maillon névralgique de la sécurité opérationnelle.
Les attaquants délaissent les diffusions massives au profit d'opérations coordonnées visant le matériel, le système d'exploitation et les réseaux cellulaires. Maîtriser cette cartographie des menaces est indispensable pour opposer des protections efficaces et pérenniser ses fonds.
Les quatre zones d'impact de la cartographie offensive
L'observation des attaques récentes met en évidence quatre vecteurs majeurs conçus pour contourner les protections conventionnelles :
Détournement d'identité cellulaire et swap de SIM
L'intrusion commence souvent hors du terminal. En trompant le service client de l'opérateur, les fraudeurs transfèrent le numéro de la victime vers leur propre carte SIM. Les codes de validation par SMS sont détournés en temps réel, ouvrant l'accès aux plateformes d'échange et aux courriels associés.
Malwares furtifs et détournement du presse-papiers
Les chevaux de Troie bancaires exploitent les options d'accessibilité pour espionner les saisies et la mémoire tampon. Lorsqu'une adresse de portefeuille est copiée, le programme malveillant la substitue instantanément par celle de l'attaquant avant l'émission de la transaction sur la chaîne de blocs.
Extraction forensique matérielle par port USB
Lors d'une saisie physique ou d'un accès direct, les attaquants connectent l'appareil à des stations forensiques spécialisées. Celles-ci exploitent les failles de bas niveau du micrologiciel pour copier les partitions de stockage avant l'écrasement des clés en mémoire vive.
Triangulation radio et interception de télémétrie
Les antennes cellulaires et bornes sans fil captent en continu les identifiants uniques de l'appareil. La corrélation de ces signaux permet de géolocaliser les détenteurs de portefeuilles importants, multipliant les risques de chantage ou d'agression physique.
La protection d'un portefeuille numérique ne dépend pas de la complexité d'un mot de passe, mais de la neutralisation physique et cryptographique des vecteurs d'exfiltration.
Protocoles recommandés pour neutraliser la surface d'attaque
Face à ces risques convergents, la sécurité repose sur une compartimentation rigoureuse :
- Isolation stricte des environnements applicatifs : séparer l'accès aux portefeuilles des navigateurs web et messageries du quotidien.
- Révocation systématique des autorisations invasives : couper l'accès permanent au micro, à la caméra et aux services d'assistance pour toute application tierce.
- Blocage des canaux de données sur port physique : limiter la connexion USB à la seule alimentation électrique lors des recharges nomades.
Comment Zi0n neutralise l'ensemble de la surface d'attaque
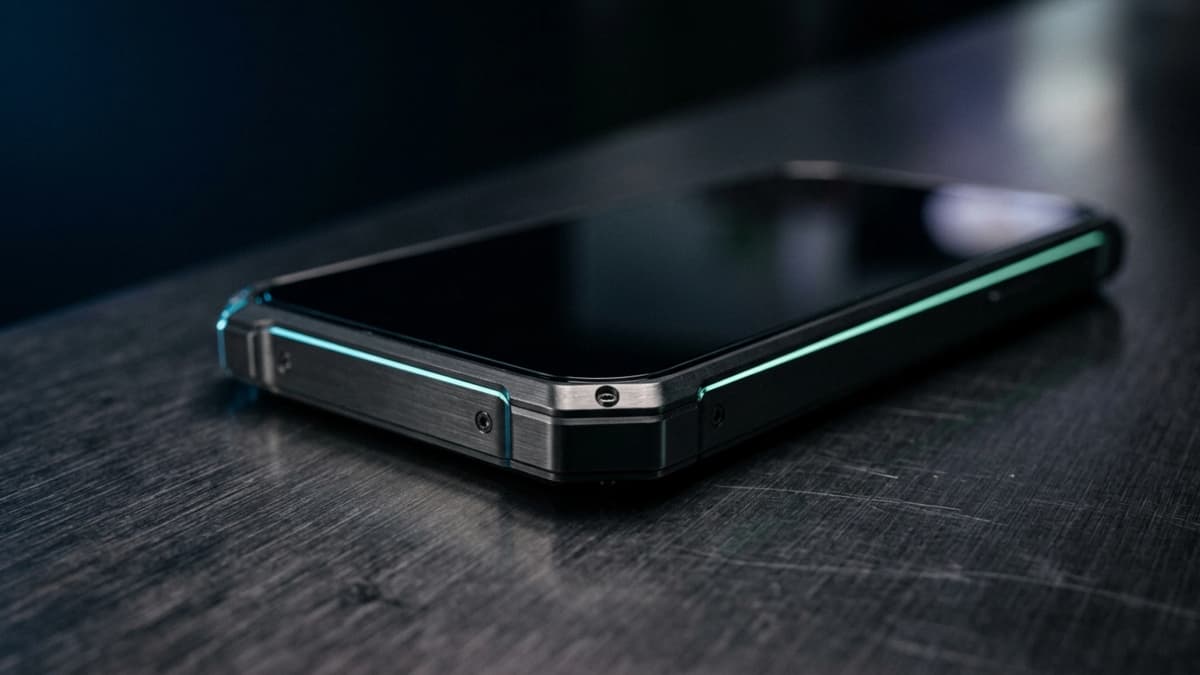
Pour contrer cette cartographie hostile, Zi0n déploie une architecture fondée sur le principe de défense en profondeur. Son système d'exploitation durci isole nativement le presse-papiers, empêchant toute substitution d'adresse et bloquant l'affichage d'écrans superposés malveillants.
Sur le front matériel, Zi0n embarque le protocole Cable Wipe : toute tentative de lecture illégitime coupe immédiatement les lignes logiques USB et purge les clés de déchiffrement en mémoire vive. En cas de contrainte physique, le code Duress PIN lance une session leurre crédible pour maintenir les portefeuilles réels dissimulés. Les flux réseau transitent enfin par une infrastructure chiffrée avec rotation dynamique d'adresses IP pour anéantir toute géolocalisation.
Pour découvrir l'ensemble des caractéristiques et sécuriser vos actifs, rendez-vous sur zi0n.io.
Foire aux questions
Pourquoi un mot de passe complexe ne suffit-il pas ?
Un mot de passe ne bloque pas les logiciels espions qui enregistrent l'écran ou interceptent le presse-papiers une fois l'appareil déverrouillé.
Le swap de SIM compromet-il les clés privées ?
Il ne touche pas aux graines hors ligne, mais permet de pirater les plateformes d'échange et comptes de récupération liés au numéro.
Quel est le danger d'une borne de charge publique ?
Un port USB piégé peut lancer un échange de données masqué et injecter du code malveillant dès le branchement.
Comment Zi0n répond-il à la contrainte physique ?
Le code Duress PIN déverrouille une interface secondaire factice sans laisser de trace des portefeuilles protégés.