क्रिप्टो संपत्तियों के खिलाफ मोबाइल खतरे: हमलों और सुरक्षा उपायों का पूरा नक्शा
मोबाइल फोन के जरिए विकेंद्रीकृत संपत्तियों का प्रबंधन करना निवेशकों को साधारण चोरी की तुलना में गंभीर हमलों के दायरे में ले आता है। जब बड़ी पूंजी का लेनदेन टच स्क्रीन से होता है, तो फोन समग्र सुरक्षा का सबसे नाजुक बिंदु बन जाता है।
हमलावर अब सीधे हार्डवेयर, ऑपरेटिंग सिस्टम और दूरसंचार नेटवर्क को निशाना बना रहे हैं। इस पूरे खतरे को समझना ही मजबूत तकनीकी सुरक्षा तैयार करने की पहली शर्त है।
मोबाइल खतरों के नक्शे के चार मुख्य बिंदु
हालिया घटनाओं के अध्ययन से चार प्रमुख समन्वित हमले सामने आए हैं, जो साधारण फोन सुरक्षा को भेदने के लिए बने हैं:
सिम स्वैपिंग और टेलीकॉम पहचान की चोरी
यह हमला फोन के बाहर से शुरू होता है। टेलीकॉम ऑपरेटर को धोखा देकर हमलावर नंबर अपने सिम पर ले लेते हैं। इसके बाद एसएमएस सुरक्षा कोड सीधे हमलावर के पास पहुंचते हैं, जिससे क्रिप्टो एक्सचेंज खाते हैक हो जाते हैं।
बैकग्राउंड ट्रोजन और क्लिपबोर्ड से छेड़छाड़
बैंकिंग मैलवेयर एक्सेसिबिलिटी अनुमतियों का फायदा उठाकर स्क्रीन टाइपिंग और क्लिपबोर्ड देखते हैं। जैसे ही यूजर क्रिप्टो पता कॉपी करता है, यह मैलवेयर तुरंत पता बदल देता है और गलत पते पर फंड ट्रांसफर हो जाता है।
यूएसबी पोर्ट के जरिए फॉरेंसिक डेटा चोरी
फोन खोने या जब्त होने पर हमलावर विशेष फॉरेंसिक उपकरण जोड़ते हैं। ये उपकरण केबल से बूट रोम की कमजोरियों का फायदा उठाकर मेमोरी से कुंजी मिटने से पहले डेटा निकाल लेते हैं।
रेडियो नेटवर्क ट्रैकिंग और लोकेशन सर्विलांस
असुरक्षित सेल टावर और वाई-फाई डिवाइस पहचान प्रसारित करते हैं। इस डेटा से बड़े निवेशकों की भौतिक लोकेशन ट्रैक की जाती है, जिससे व्यक्तिगत ब्लैकमेल का खतरा बढ़ जाता है।
क्रिप्टो वॉलेट की सुरक्षा लंबे पासवर्ड पर नहीं, बल्कि डिवाइस द्वारा डेटा चोरी के हर रास्ते को भौतिक रूप से बंद करने पर टिकी है।
हमले के दायरे को सीमित करने के व्यावहारिक नियम
इन खतरों से बचने के लिए सख्त परिचालन नियमों का पालन जरूरी है:
- महत्वपूर्ण ऐप्स का अलगाव : क्रिप्टो वॉलेट को सामान्य ब्राउज़िंग और चैट ऐप्स से अलग रखें।
- अनावश्यक सिस्टम अनुमतियां रद्द करना : सभी बाहरी ऐप्स के लिए बैकग्राउंड माइक्रोफोन, कैमरा और एक्सेसिबिलिटी परमिशन बंद कर दें।
- हार्डवेयर डेटा पोर्ट पर रोक : सार्वजनिक जगहों पर फोन चार्ज करते समय डेटा ट्रांसफर रोककर केवल बिजली सप्लाई की अनुमति दें।
Zi0n कैसे इन सभी खतरos को बेअसर करता है
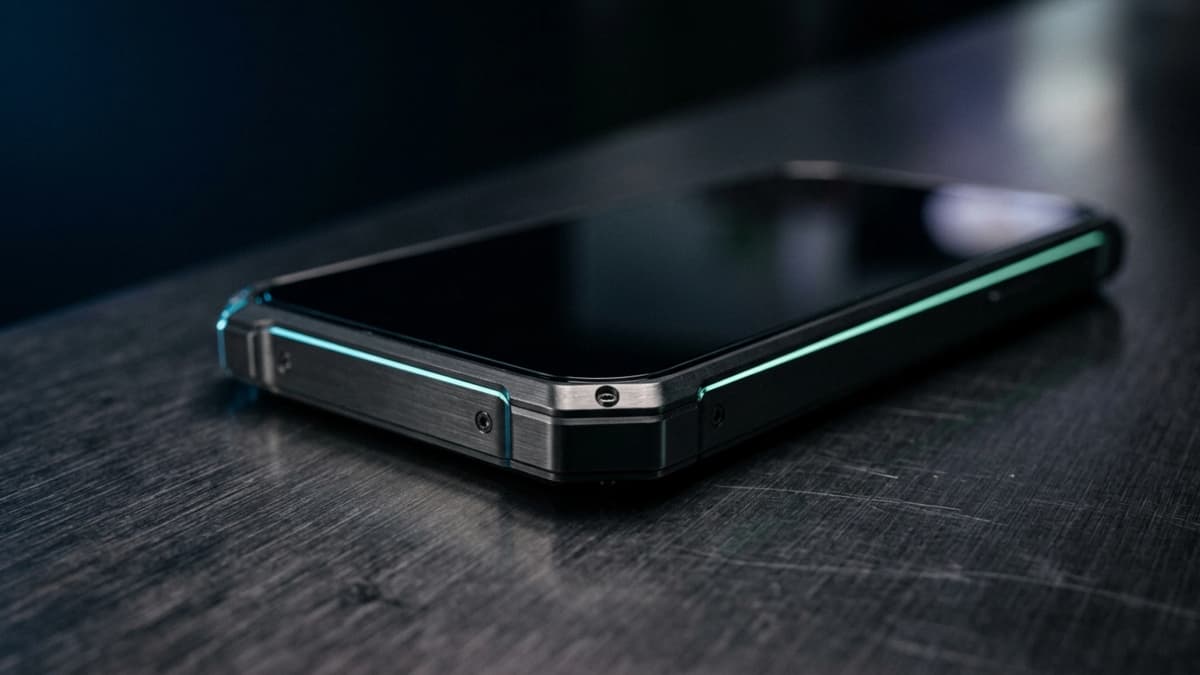
इन खतरों से निपटने के लिए Zi0n ने जीरो-ट्रस्ट मॉडल पर आधारित मजबूत ढांचा तैयार किया है। इसका कस्टमाइज्ड ऑपरेटिंग सिस्टम क्लिपबोर्ड डेटा की जासूसी रोकता है और फर्जी स्क्रीन ओवरले ब्लॉक करता है।
हार्डवेयर स्तर पर Zi0n में Cable Wipe तकनीक है: केबल से अनधिकृत डेटा एक्सेस की कोशिश होते ही यूएसबी डेटा लाइनें कट जाती हैं और रैम में मौजूद चाबियां नष्ट हो जाती हैं। जबरन दबाव में Duress PIN एक नकली प्रोफाइल खोलता है, जिससे असली वॉलेट सुरक्षित रहते हैं। इसके अतिरिक्त, नेटवर्क डेटा विकेंद्रीकृत नेटवर्क से रूट होता है, जिससे ट्रैकिंग असंभव हो जाती है।
विस्तृत तकनीकी जानकारी पाने और अपनी सुरक्षा मजबूत करने के लिए zi0n.io पर जाएं।
सामान्य प्रश्नोत्तर
क्या स्क्रीन पासवर्ड क्रिप्टो फंड सुरक्षित रखने के लिए काफी है?
नहीं, क्योंकि फोन अनलॉक होने पर मैलवेयर स्क्रीन रिकॉर्डिंग और क्लिपबोर्ड डेटा आसानी से चुरा सकता है।
क्या सिम स्वैप से नॉन-कस्टोडियल वॉलेट पर असर पड़ता है?
यह रिकवरी फ़्रेज़ को नुकसान नहीं पहुंचाता, लेकिन इससे जुड़े एक्सचेंज तुरंत हैक किए जा सकते हैं।
सार्वजनिक चार्जिंग स्टेशन उपयोग करना क्यों खतरनाक है?
संदिग्ध चार्जिंग पोर्ट यूएसबी पिन से डेटा ट्रांसफर शुरू कर सकते हैं और मैलवेयर डाल सकते हैं।
Zi0n व्यक्तिगत जबरन वसूली से कैसे बचाता है?
डिवाइस में मौजूद Duress PIN एक सामान्य स्क्रीन खोलता है, जिससे असली खातों का पता नहीं चलता।