Ameaças móveis contra criptomoedas: o mapa completo de ataques e defesas
A gestão de ativos descentralizados em terminais móveis expõe os fundos a um patamar de agressão muito superior ao furto corriqueiro. Quando transferências substanciais são autorizadas por meio de telas sensíveis ao toque, o smartphone se torna o elo crítico da segurança operacional.
Os criminosos deixaram de lado o envio indiscriminado de malware para executar operações cirúrgicas dirigidas ao hardware, ao sistema operacional e às redes de telecomunicações. Compreender essa topologia de riscos é indispensável para erguer barreiras sólidas e proteger o patrimônio sob custódia.
Os quatro vetores estruturais do mapa de ataques móveis
A avaliação de ocorrências recentes identifica quatro frentes coordenadas estruturadas para contornar as salvaguardas habituais:
Clonagem de linha telefônica e SIM swapping
A invasão costuma se iniciar fora do dispositivo. Mediante falsidade ideológica perante operadoras de telefonia, os criminosos transferem a linha da vítima para um cartão sob seu domínio. Os códigos de validação por SMS são capturados de imediato, viabilizando o sequestro de contas em corretoras e caixas de correio eletrônico.
Cavalos de Troia residentes e interceptação da área de transferência
Aplicações financeiras hostis exploram permissões de acessibilidade para gravar digitações e espionar o conteúdo copiado. Ao identificar a cópia de uma carteira de destino, o código malicioso substitui a cadeia de caracteres pela chave do invasor milissegundos antes da validação da transação na rede.
Extração forense física por conexão USB
Em ocorrências de apreensão ou contato físico direto, terceiros conectam o telefone a equipamentos periciais de extração. Esses aparatos exploram vulnerabilidades de firmware para descarregar partições completas antes que as chaves criptográficas sejam apagadas da memória volátil.
Triangulação por radiofrequência e telemetria
Torres celulares e pontos de acesso sem fio transmitem continuamente os identificadores do aparelho. A associação dessas informações possibilita localizar investidores com saldos volumosos, elevando o perigo de extorsões presenciais no mundo real.
A defesa de uma carteira descentralizada não depende do tamanho de uma senha alfanumérica, mas da capacidade do sistema de impedir fisicamente qualquer via de vazamento.
Diretrizes de conduta para restringir a superfície de ataque
A neutralização dessas ameaças requer uma rígida conduta operacional no cotidiano:
- Segregação rigorosa de ambientes de uso : manter as aplicações de custódia e envio afastadas de navegadores comuns e mensageiros diários.
- Revogação permanente de acessos desnecessários : desativar autorizações em segundo plano para microfone, câmera e serviços auxiliares em softwares utilitários.
- Bloqueio de canais de dados externos : configurar as conexões físicas para receber apenas recarga elétrica em estações de energia não confiáveis.
Como o Zi0n neutraliza a totalidade das ameaças
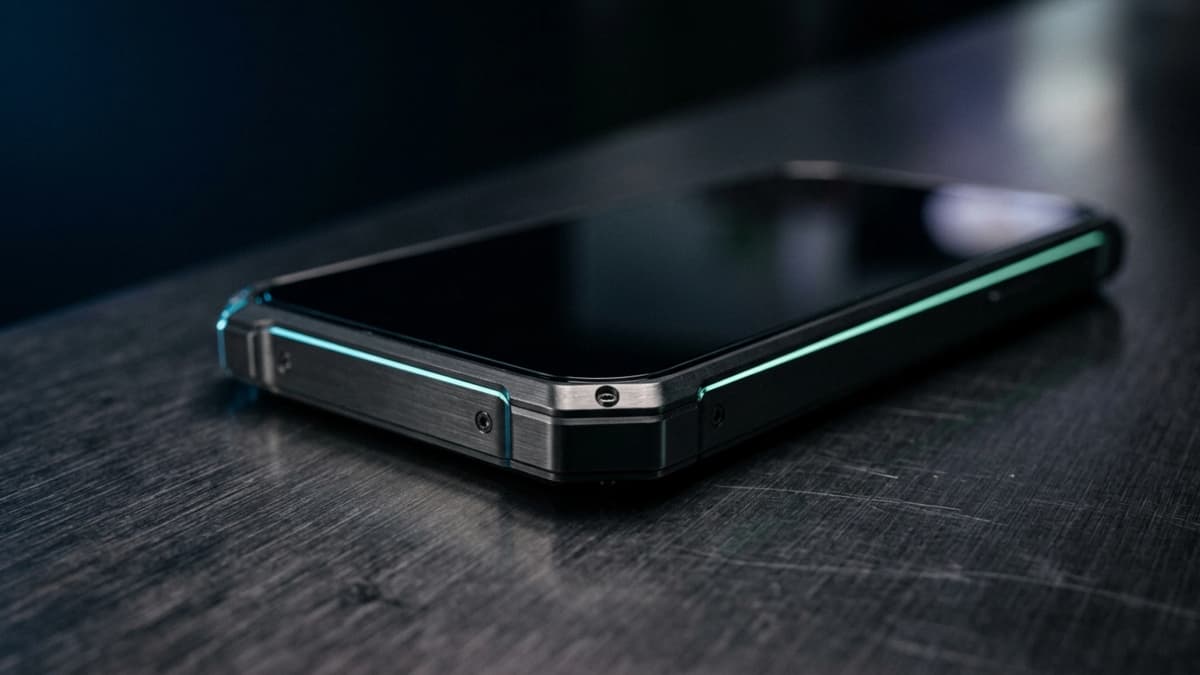
Diante dessa convergência de perigos, o Zi0n emprega uma arquitetura robusta alicerçada no conceito de defesa em profundidade. O sistema operacional personalizado blinda a área de transferência nativamente para anular trocas de endereços e freia sobreposições visuais enganosas.
No estrato físico, o Zi0n implementa o protocolo Cable Wipe: qualquer ligação não autorizada por cabo desliga os canais de dados USB e exclui as chaves em memória RAM instantaneamente. Frente a coerções diretas, o comando Duress PIN ativa uma interface secundária verossímil com dados fictícios, camuflando os cofres legítimos. Por fim, o tráfego opera em uma malha descentralizada com rotação dinâmica de IP, impossibilitando qualquer vigilância de localização.
Conheça os detalhes construtivos e eleve o nível de proteção de seus ativos em zi0n.io.
Perguntas frequentes
Um código de desbloqueio extenso garante a proteção dos fundos?
Não, pois uma senha não impede que ferramentas espiãs registrem a tela ou adulterem a área de transferência com o aparelho desbloqueado.
O golpe de clonagem de linha atinge carteiras de autocustódia?
Não compromete frases semente desconectadas, mas viabiliza o acesso a corretoras centralizadas e serviços associados ao número.
Qual o perigo de conectar o terminal a carregadores públicos?
Pontos de recarga adulterados podem acionar canais de sincronização ocultos via USB e injetar códigos nocivos sem consentimento.
Como o Zi0n responde a coações físicas presenciais?
O recurso Duress PIN disponibiliza um ambiente falso convincente, mantendo as carteiras verdadeiras completamente inacessíveis e ocultas.