
Безпека криптовалют від А до Я: гаманці, рахунки, транзакції та пристрої
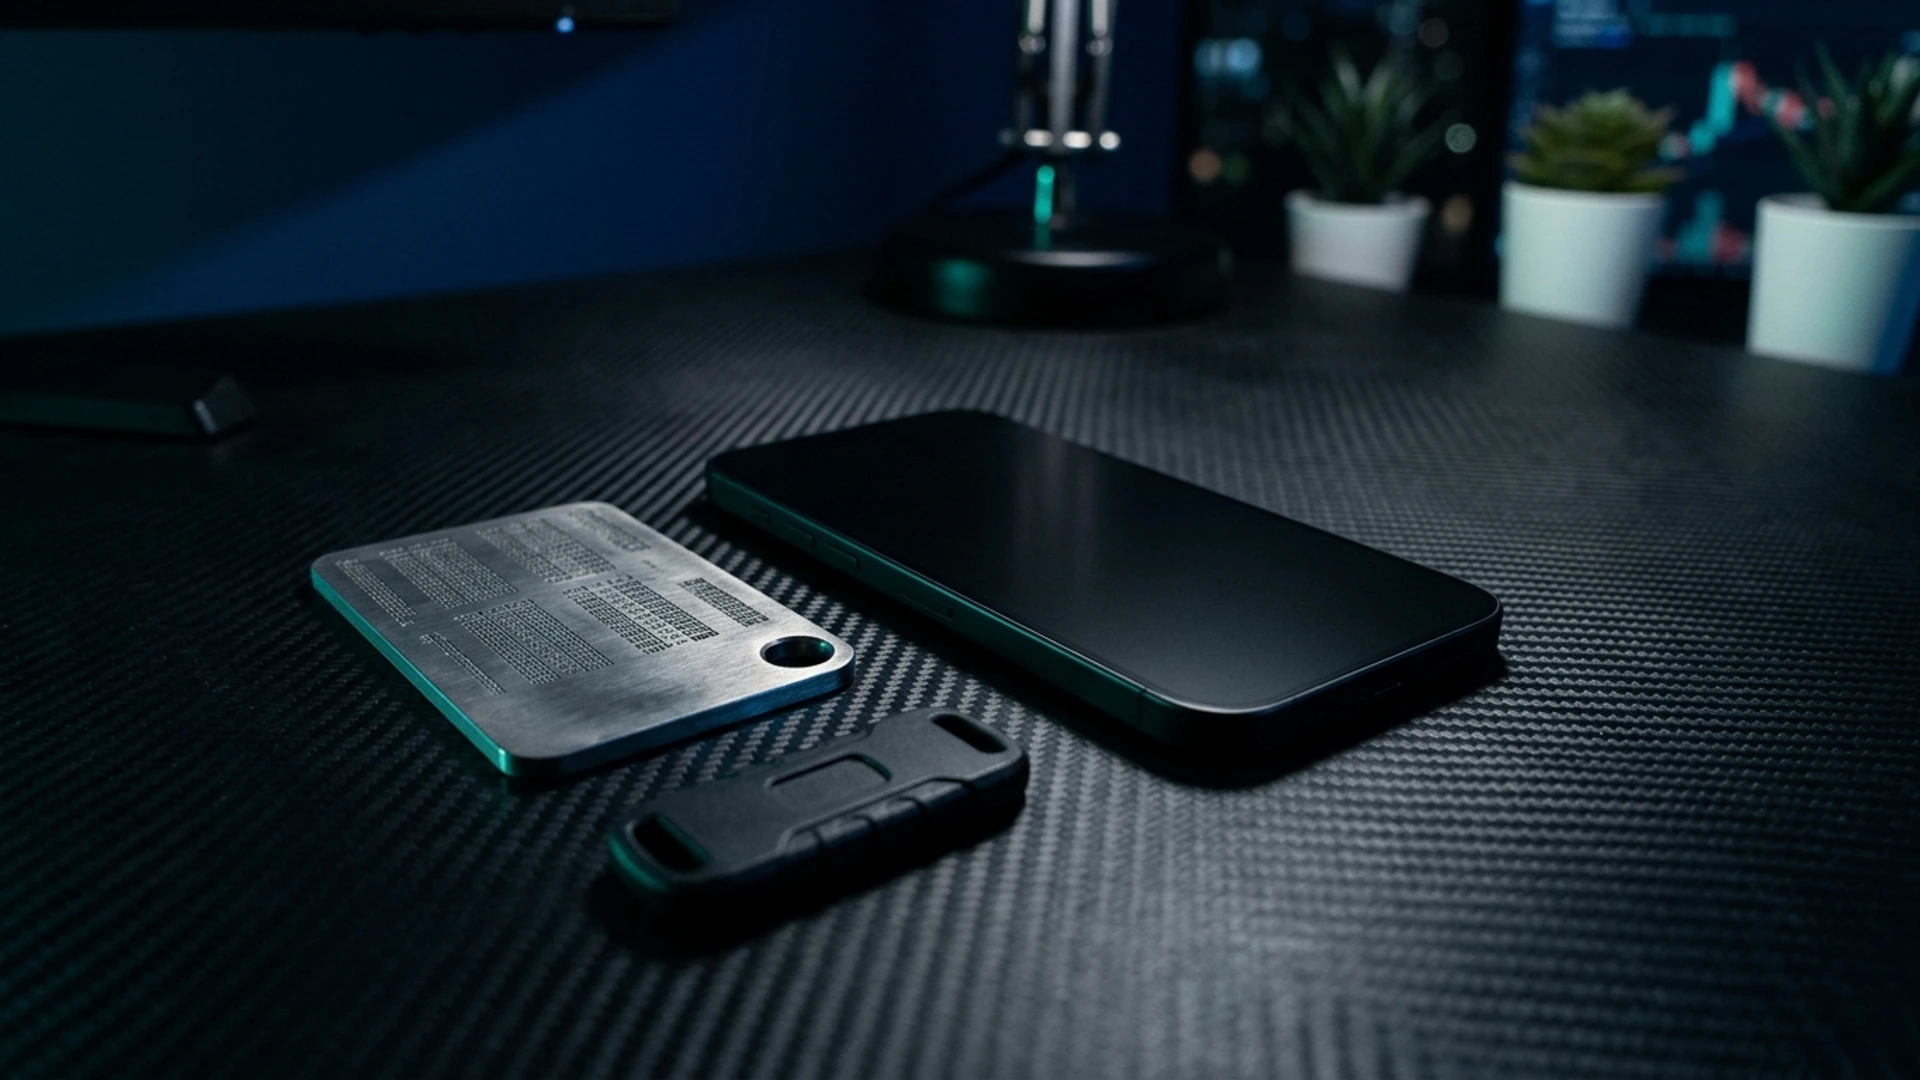
Захист цифрового капіталу ніколи не залежить від одного окремого компонента, такого як довгий пароль чи холодний гаманець у шухляді. Коли інвестор активно керує капіталом, його безпека спирається на чотири критичні основи: його гаманці, його облікові записи, його транзакції та пристрій, з якого він працює.
Достатньо, щоб одна з цих ланок поступилася — клонована SIM-карта, шпигунський буфер обміну чи конфіскований розблокований телефон — щоб скомпрометувати весь портфель за кілька хвилин.
Чому фрагментований захист залишає інвесторів вразливими
Зловмисники не намагаються зламати математичну криптографію блокчейну; вони атакують середовище, де користувач керує своїми ключами. Апаратний гаманець втрачає свою ефективність, якщо сід-фразу сфотографували чи зберегли в нотатках, синхронізованих із хмарою. Крім того, рахунок на біржі швидко падає перед дублюванням SIM-карти (SIM swapping), що перехоплює коди через SMS.
При підписанні операцій трояни на Android замінюють адресу в буфері обміну чи накладають фальшиві екрани, щоб спровокувати шкідливі схвалення в смарт-контрактах. Нарешті, смартфон діє як критична точка відмови перед криміналістичним вилученням даних через USB-кабель з Cellebrite чи GrayKey та ситуаціями фізичного примусу.
Чотири основи архітектури захисту від А до Я
Побудова надійного захисту вимагає координації технічних бар'єрів між програмним забезпеченням, мережею та фізичним апаратним забезпеченням.
Розділення гаманців і суверенне зберігання сід-фраз
Сувора гігієна розділяє довгострокові заощадження від щоденної ліквідності. Основні резерви повинні залишатися офлайн на вогнетривких металевих пластинах, далеко від фотогалерей. Мобільні гарячі гаманці повинні працювати в ізольованих контейнерах пам'яті (sandboxing), не дозволяючи іншим застосункам читати ключі чи захоплювати екран.
Захист облікових записів та мобільний імунітет
Безпека на біржах вимагає усунення публічного номера як методу відновлення. Автентифікація повинна спиратися на фізичні ключі чи локальні зашифровані генератори, вимикаючи атаки соціальної інженерії проти мобільних операторів.
Криптографічний гаманець ніколи не буде безпечнішим за пристрій, на якому ви перевіряєте, схвалюєте та підписуєте свої транзакції.
Перевірка транзакцій і анонімний мережевий трафік
Кожен підпис у блокчейні незворотний і вимагає візуальної перевірки адреси отримувача та дозволів контракту. Робота через міжнародну eSIM у поєднанні з багаторівневою децентралізованою маршрутизацією приховує вашу IP-адресу та запобігає кореляції метаданих у публічних мережах.
Фізичне та логічне посилення пристрою
Смартфон повинен протистояти як тихому шпигунству, так і фізичному захопленню. Електричне вимкнення камер і мікрофонів, нативне блокування захоплень екрана та очистка RAM-пам'яті при блокуванні пристрою запобігають витоку секретів.
Основні операційні практики для щоденного використання
Інтегруйте ці чотири правила операційної дисципліни у свій фінансовий процес:
- Розподіл коштів за рівнем вразливості: розподіліть капітал між холодним сховищем, проміжним гаманцем і щоденним мобільним гаманцем з обмеженими лімітами.
- Відкликання дозволів Web3: регулярно скасовуйте авторизації необмежених витрат, надані децентралізованим протоколам.
- Візуальна перевірка перед підписанням: перевіряйте початкові та кінцеві символи кожної адреси та відмовляйтеся від підписання без перевірки.
- Ізоляція операційного пристрою: використовуйте спеціалізований посилений пристрій, вільний від комерційної телеметрії та розважальних застосунків.
Як Zi0n може допомогти вам захистити вашу криптооперативу?
Замість встановлення латок на вразливий комерційний телефон, Zi0n об'єднує захист гаманців, рахунків, транзакцій і апаратного забезпечення в одній суверенній операційній системі з герметичним sandboxing і локальними зашифрованими нотатками.
Протокол Cable Wipe нейтралізує будь-яке криміналістичне вилучення даних через порт USB, обриваючи лінії даних та очищуючи ключі, щойно виявить несанкціоноване з'єднання. Перед фізичним примусом Duress PIN розгортає функціональний профіль-приманку, приховуючи ваші справжні крипторозділи. Разом із децентралізованим VPN з обертанням IP і міжнародною eSIM кожна операція залишається захищеною. Дізнайтеся більше на https://zi0n.io.
Поширені запитання
Чому апаратного гаманця самого по собі недостатньо?
Він захищає ключ офлайн, але підготовка транзакцій зі зараженого чи примушуваного смартфона дозволяє змінити адреси на екрані чи примусити надсилання.
Як уникнути крадіжки рахунків через підміну SIM-карти?
Замініть SMS на локальні ізольовані автентифікатори чи фізичні ключі, у поєднанні з міжнародною eSIM Zi0n та її сповіщеннями про лоток SIM.
Яку функцію виконують Cable Wipe і Duress PIN?
Cable Wipe блокує криміналістичне вилучення даних через USB, очищуючи ключі в пам'яті, тоді як Duress PIN відкриває середовище-приманку під фізичним примусом.
Як захистити транзакції під час подорожей?
Використовуйте децентралізовану маршрутизацію Zi0n з динамічним обертанням IP, щоб шифрувати весь трафік поза публічними Wi-Fi мережами.


