
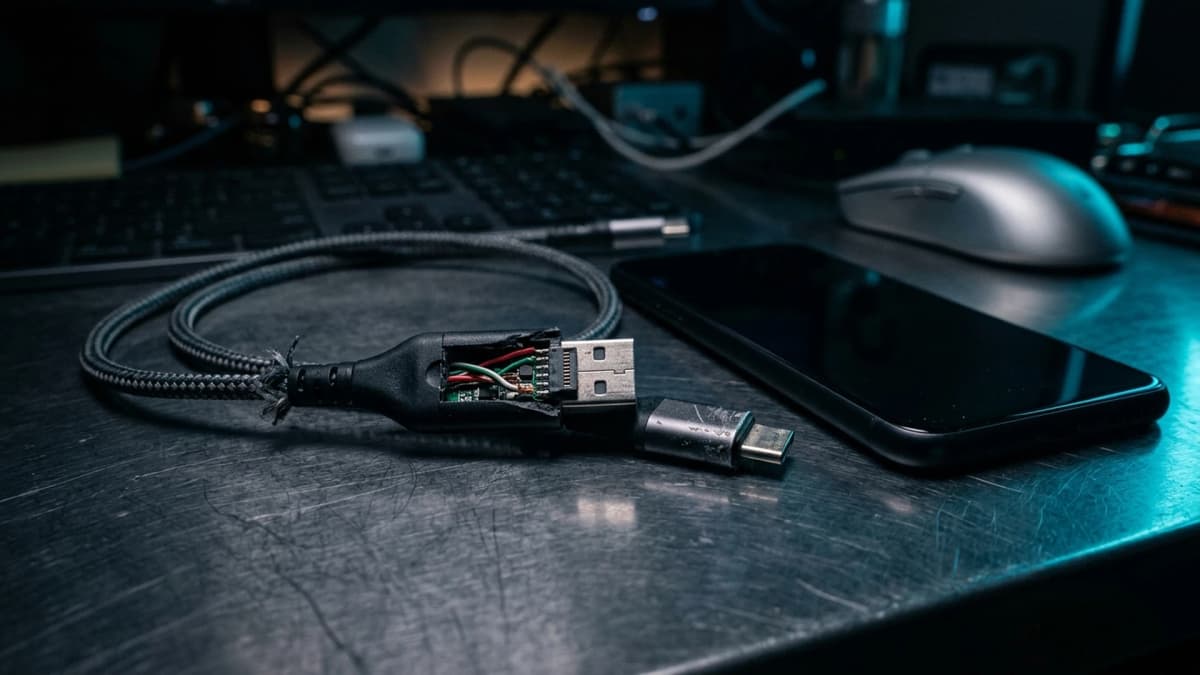
La función Zi0n más eficaz contra los ataques con cables trampa
Conectar un cable USB parece la acción más inofensiva de nuestra rutina diaria. Sin embargo, en manos de un atacante o en un entorno hostil, un simple cable de carga puede transformarse en un vector de intrusión capaz de tomar el control total de un teléfono inteligente en pocos segundos.
Frente a la proliferación de cables espía y estaciones de carga manipuladas, Zi0n incorpora una respuesta radical: la tecnología Wipi combinada con el aislamiento físico de los controladores USB.
La anatomía de un cable trampa y su peligro invisible
A simple vista, un cable trampa resulta idéntico al cable original provisto por los grandes fabricantes comerciales. Su cubierta exterior y sus conectores no presentan anomalías mecánicas perceptibles. No obstante, los ciberdelincuentes ocultan en su interior un microcontrolador miniaturizado, un módulo inalámbrico o un inyector de comandos automatizados de tipo BadUSB o cable O.MG.
Al enchufarse a un teléfono convencional, este componente actúa simulando un teclado humano de alta velocidad (dispositivo HID). En fracciones de segundo, el accesorio malicioso inyecta comandos preprogramados que saltan las defensas lógicas del sistema, instalan troyanos espía en segundo plano o intentan exfiltrar contraseñas y claves privadas de billeteras cripto.
En los dispositivos tradicionales, los canales de datos permanecen receptivos por defecto durante la carga, dejando una puerta trasera abierta hacia la memoria interna.
La defensa determinante de Zi0n: tecnología Wipi y bloqueo de puertos
Para neutralizar de raíz este método de infiltración física, Zi0n prescinde de simples alertas cosméticas en pantalla y aplica directivas de hardware inquebrantables gestionadas por su chip seguro y su sistema endurecido.
Aislamiento eléctrico de líneas de datos en reposo
Cuando la pantalla de Zi0n se encuentra bloqueada, el controlador USB desactiva por completo los pines diferenciales de transmisión de datos (D+ y D-). Si un cable adulterado intenta emitir pulsos o simular periféricos de entrada, el procesador rechaza cualquier comunicación a nivel de circuito. El dispositivo únicamente acepta la corriente eléctrica indispensable para alimentar la batería a través de las líneas de energía.
Reacción inmediata mediante la purga Wipi
En escenarios donde un atacante intente una extracción forzada con hardware forense avanzado mediante el puerto, la función Wipi toma el control inmediato. La arquitectura detecta la negociación ilícita de datos en cuestión de microsegundos.
La defensa contra una agresión física no admite vacilaciones: la destrucción inmediata de las claves maestras impide para siempre el acceso a la información confidencial.
Wipi envía una orden fulminante al Secure Element para borrar de forma irrevocable las claves criptográficas maestras AES-256. Sin estas claves custodiadas en hardware, la memoria del teléfono se transforma instantáneamente en una masa de bytes aleatorios e indescifrables, resguardando conversaciones confidenciales, frases semilla y credenciales empresariales.
Pautas esenciales frente a riesgos en puertos físicos
Para minimizar la exposición física al desplazarte por terminales de transporte o espacios compartidos, conviene adoptar hábitos rigurosos:
- Bloqueadores físicos de datos: utilizar adaptadores USB que corten físicamente los pines de datos al usar tomas públicas de energía.
- Cautela ante cables desconocidos: evitar utilizar cables prestados por terceros o encontrados en salas de conferencias.
- Bloqueo inmediato de pantalla: mantener activo el bloqueo instantáneo del terminal al terminar cualquier interacción.
¿Cómo te protege Zi0n?
La función Wipi se integra de forma armónica dentro del ecosistema de seguridad de Zi0n. Gracias a la combinación de perfiles de usuario totalmente estancos, un sistema operativo derivado de GrapheneOS, botón de pánico de emergencia y VPN descentralizada con rotación dinámica de direcciones IP, el dispositivo neutraliza tanto amenazas remotas como agresiones físicas directas. Conoce todos los detalles en https://zi0n.io.
Preguntas frecuentes
¿Un cargador convencional puede activar la función Wipi por error?
No, los cargadores de pared legítimos solo transmiten energía eléctrica sin enviar solicitudes de datos, evitando falsas alarmas.
¿Qué caracteriza a un ataque BadUSB en terminales móviles?
Es un ataque donde un accesorio físico se hace pasar por un dispositivo de entrada legítimo para ejecutar comandos sin requerir confirmación del usuario.
¿Se pueden recuperar los datos tras la activación de Wipi?
No, la eliminación de las claves maestras en el Secure Element es irreversible, por lo que es imprescindible contar con copias de seguridad físicas fuera de línea.
¿Requiere Wipi conexión a Internet para operar?
No, la tecnología opera íntegramente a nivel de hardware local y funciona con plena efectividad incluso en modo avión o dentro de fundas de Faraday.


