
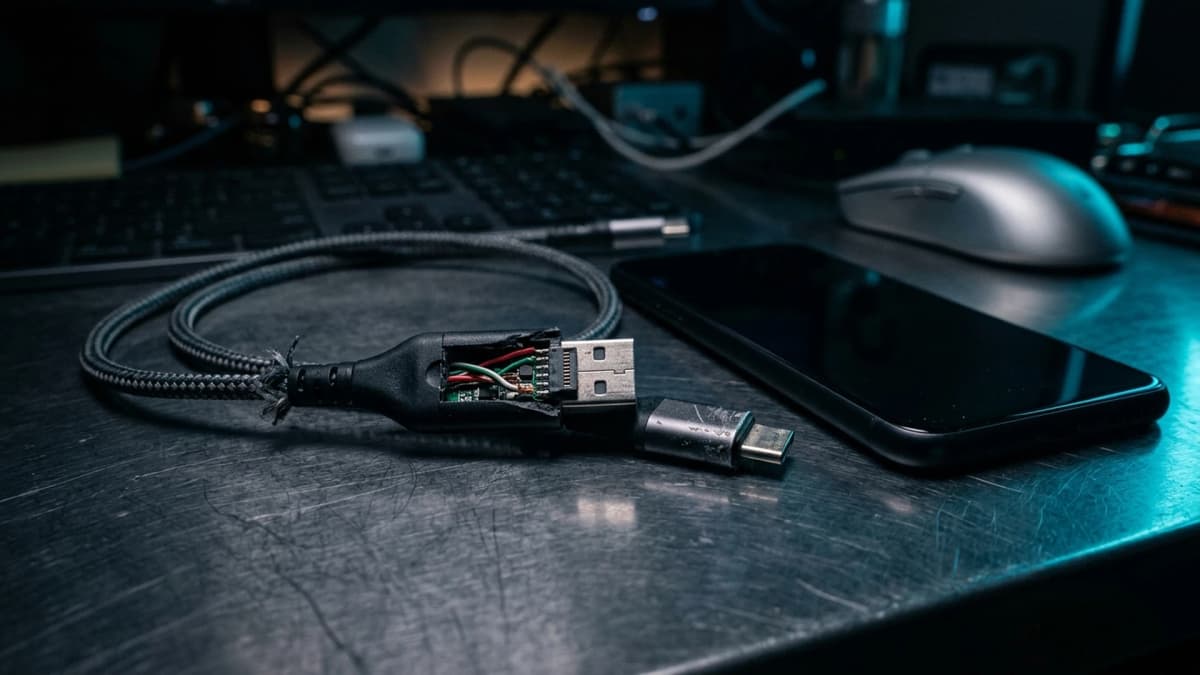
De meest effectieve Zi0n-functie tegen aanvallen met gemanipuleerde kabels
Het aansluiten van een USB-kabel lijkt de gewoonste handeling in ons dagelijks smartphonegebruik. Toch kan een schijnbaar onschuldige oplaadkabel in de handen van kwaadwillenden of op onbetrouwbare laadpunten binnen enkele seconden de volledige controle over een toestel overnemen.
Om de opkomst van spionagekabels en gemanipuleerde laadstations tegen te gaan, biedt Zi0n een doortastende verdediging: de Wipi-technologie in combinatie met fysieke isolatie van de USB-controllers.
De anatomie van een gemanipuleerde kabel en het verborgen risico
Aan de buitenkant ziet een gemanipuleerde kabel er exact hetzelfde uit als een originele kabel van bekende fabrikanten. De omhulling en de aansluitingen tonen geen enkele zichtbare afwijking. Onder die vertrouwde buitenkant verbergen aanvallers echter een minuscule microcontroller, een draadloze zender of een geautomatiseerde injectiemodule zoals bij een O.MG-kabel of BadUSB-implantaat.
Wanneer zo'n kabel wordt aangesloten op een standaard smartphone, doet de verborgen chip zich razendsnel voor als een legitiem toetsenbord (HID-apparaat). Binnen een fractie van een seconde stuurt het accessoire geautomatiseerde opdrachten die toegangsrechten omzeilen, spionagesoftware installeren of privésleutels en crypto wallet-gegevens trachten te stelen.
Op reguliere telefoons blijven datalijnen standaard actief tijdens het opladen, waardoor er een directe doorgang naar het geheugen openstaat.
De beslissende bescherming van Zi0n: Wipi-technologie en poortvergrendeling
In plaats van te vertrouwen op trage softwarewaarschuwingen na een inbraak, hanteert Zi0n strikte hardwarerichtlijnen die worden aangestuurd door een dedicated beveiligingschip en een gehard besturingssysteem.
Elektrische uitschakeling van datalijnen bij vergrendeld scherm
Zodra het scherm van de Zi0n is vergrendeld, ontkoppelt de USB-controller fysiek de differentiële datalijnen (D+ en D-). Zelfs als een kwaadwillende kabel signalen probeert te sturen of invoerapparaten simuleert, weigert de processor elke communicatie op circuitniveau. Het toestel accepteert uitsluitend de stroomtoevoer via de voedingslijnen om de batterij op te laden.
Onmiddellijke actie via Wipi-verwijdering
Probeert een aanvaller de poortblokkade te omzeilen met gespecialiseerde hardware voor forensische data-extractie, dan grijpt Wipi onmiddellijk in. De architectuur registreert de ongeoorloofde verbindingspoging binnen microseconden.
Effectieve fysieke bescherming duldt geen uitstel: de onmiddellijke vernietiging van de hoofdsleutels voorkomt permanent dat vertrouwelijke gegevens worden uitgelezen.
Wipi geeft het Secure Element direct opdracht om de geïsoleerde AES-256 hoofdsleutels van de bestandsversleuteling onherroepelijk te wissen. Zonder deze sleutels verandert het interne geheugen direct in een onleesbare brij van willekeurige bytes, waardoor privégesprekken, herstelzinnen en bedrijfsdocumenten onaantastbaar blijven.
Essentiële gewoonten bij het gebruik van fysieke oplaadpunten
Om uw risico tijdens reizen, in hotels of op luchthavens te minimaliseren, zijn enkele eenvoudige voorzorgsmaatregelen effectief:
- Fysieke USB-datablockers: gebruik een tussenstuk dat de datalijnen fysiek onderbreekt bij openbare laadstations.
- Voorzichtigheid met geleende kabels: gebruik nooit kabels van onbekenden of snoeren die rondslingeren in vergaderruimtes.
- Directe schermvergrendeling: stel uw toestel zo in dat het direct vergrendelt zodra u het neerlegt.
Hoe Zi0n uw gegevens beschermt
De Wipi-technologie vormt een essentieel onderdeel van het bredere beveiligingsconcept van Zi0n. Dankzij hermetisch gescheiden gebruikersprofielen, een besturingssysteem gebaseerd op GrapheneOS, een nood-Duress-PIN en een gedecentraliseerde VPN met continue IP-rotatie biedt Zi0n volledige bescherming tegen zowel netwerkaanvallen als fysieke manipulaties via kabels. Ontdek alle mogelijkheden op https://zi0n.io.
Veelgestelde vragen
Kan een gewone thuislader Wipi per ongeluk activeren?
Nee, officiële opladers leveren uitsluitend stroom en starten geen data-uitwisseling, waardoor valse meldingen worden uitgesloten.
Wat is een BadUSB-aanval op een mobiel toestel?
Dit is een aanval waarbij een extern apparaat zich voordoet als toetsenbord om razendsnel opdrachten uit te voeren zonder toestemming van de gebruiker.
Kunnen gewiste gegevens na een Wipi-actie worden hersteld?
Nee, het wissen van de cryptografische sleutels in het Secure Element is definitief en onomkeerbaar, waardoor offline back-ups onmisbaar zijn.
Werkt Wipi ook zonder actieve internetverbinding?
Ja, de beveiliging functioneert volledig lokaal op hardwareniveau en blijft actief in vliegtuigmodus of binnen een kooi van Faraday.


