
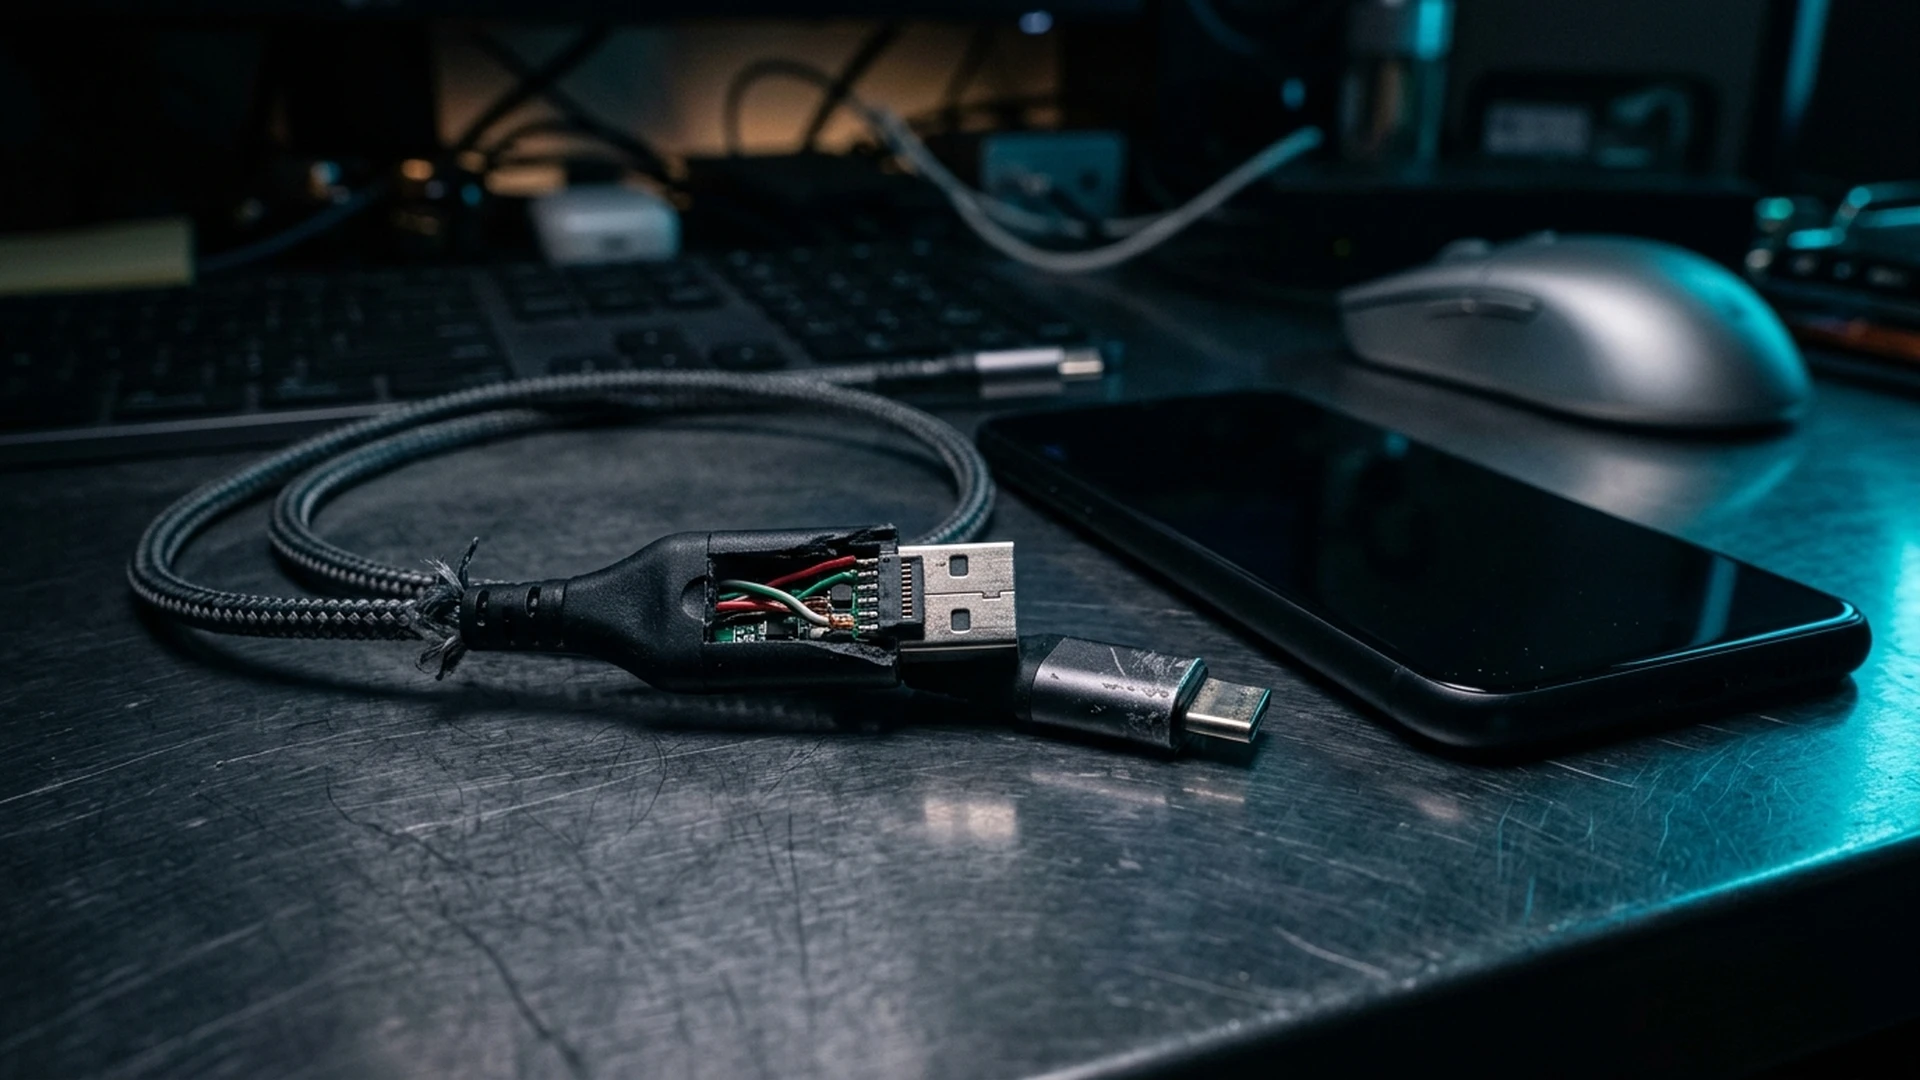
Підключення USB-кабелю здається найневиннішою дією нашої щоденної рутини. Однак у руках зловмисника чи у ворожому середовищі простий кабель для заряджання може перетворитися на вектор проникнення, здатний повністю захопити контроль над смартфоном за кілька секунд.
Перед поширенням шпигунських кабелів і підроблених зарядних станцій Zi0n застосовує радикальну відповідь: технологію Wipi у поєднанні з фізичною ізоляцією USB-контролерів.
Анатомія пастки-кабелю та її невидима небезпека
На перший погляд кабель-пастка виглядає ідентично оригінальному кабелю, наданому великими комерційними виробниками. Його зовнішня оболонка та роз'єми не мають жодних помітних механічних аномалій. Однак кіберзлочинці приховують усередині мініатюрний мікроконтролер, бездротовий модуль чи інжектор автоматизованих команд типу BadUSB або кабель O.MG.
Під'єднавшись до звичайного телефону, цей компонент діє, симулюючи людську клавіатуру високої швидкості (HID-пристрій). За частки секунди шкідливий аксесуар вводить попередньо запрограмовані команди, що обходять логічні захисти системи, встановлюють шпигунські трояни у фоновому режимі чи намагаються видобути паролі та приватні ключі криптогаманців.
На звичайних пристроях канали даних за замовчуванням залишаються сприйнятливими під час заряджання, залишаючи відкриті задні двері до внутрішньої пам'яті.
Вирішальний захист Zi0n: технологія Wipi та блокування портів
Щоб викорінити цей метод фізичного проникнення, Zi0n відмовляється від простих косметичних сповіщень на екрані та застосовує непохитні апаратні директиви, керовані його захищеним чипом і посиленою системою.
Електрична ізоляція ліній даних у стані спокою
Коли екран Zi0n заблоковано, USB-контролер повністю вимикає диференціальні контакти передачі даних (D+ та D-). Якщо підроблений кабель намагається надсилати імпульси чи симулювати пристрої введення, процесор відхиляє будь-яку комунікацію на рівні схеми. Пристрій приймає лише електричний струм, необхідний для живлення батареї через лінії енергії.
Миттєва реакція через очищення Wipi
У сценаріях, коли зловмисник намагається здійснити примусове видобування за допомогою просунутого форензичного обладнання через порт, функція Wipi негайно бере контроль. Архітектура виявляє незаконні переговори про дані за мікросекунди.
Захист проти фізичного нападу не допускає вагань: миттєве знищення майстер-ключів назавжди унеможливлює доступ до конфіденційної інформації.
Wipi надсилає рішучу команду до Secure Element, щоб безповоротно видалити майстер криптографічні ключі AES-256. Без цих ключів, захищених апаратно, пам'ять телефону миттєво перетворюється на масу випадкових і нерозшифровних байтів, захищаючи конфіденційні розмови, сід-фрази й корпоративні облікові дані.
Основні правила проти ризиків у фізичних портах
Щоб мінімізувати фізичну вразливість під час пересування через транспортні термінали чи спільні простори, варто дотримуватися суворих звичок:
- Фізичні блокувальники даних: використовуйте USB-адаптери, які фізично відключають контакти даних при використанні публічних розеток живлення.
- Обережність із незнайомими кабелями: уникайте використання кабелів, позичених третіми особами чи знайдених у конференц-залах.
- Миттєве блокування екрана: тримайте активним миттєве блокування терміналу після завершення будь-якої взаємодії.
Як Zi0n вас захищає?
Функція Wipi гармонійно інтегрується в екосистему безпеки Zi0n. Завдяки поєднанню повністю герметичних профілів користувача, операційної системи на основі GrapheneOS, екстреної кнопки паніки та децентралізованого VPN із динамічною ротацією IP-адрес, пристрій нейтралізує як віддалені загрози, так і прямі фізичні напади. Дізнайтеся всі деталі на https://zi0n.io.
Поширені запитання
Чи може звичайний зарядний пристрій випадково активувати функцію Wipi?
Ні, легітимні настінні зарядні пристрої передають лише електричну енергію без надсилання запитів даних, уникаючи фальшивих тривог.
Що характеризує атаку BadUSB на мобільних терміналах?
Це атака, коли фізичний аксесуар видає себе за легітимний пристрій введення, щоб виконувати команди без необхідності підтвердження користувачем.
Чи можна відновити дані після активації Wipi?
Ні, видалення майстер-ключів у Secure Element є безповоротним, тому необхідно мати фізичні резервні копії офлайн.
Чи потребує Wipi підключення до інтернету для роботи?
Ні, технологія працює повністю на рівні локального апаратного забезпечення і діє з повною ефективністю навіть в авіарежимі чи всередині чохлів Фарадея.


