
Виявлення підозрілого кабелю: як Wipi запобігає фізичному зламу
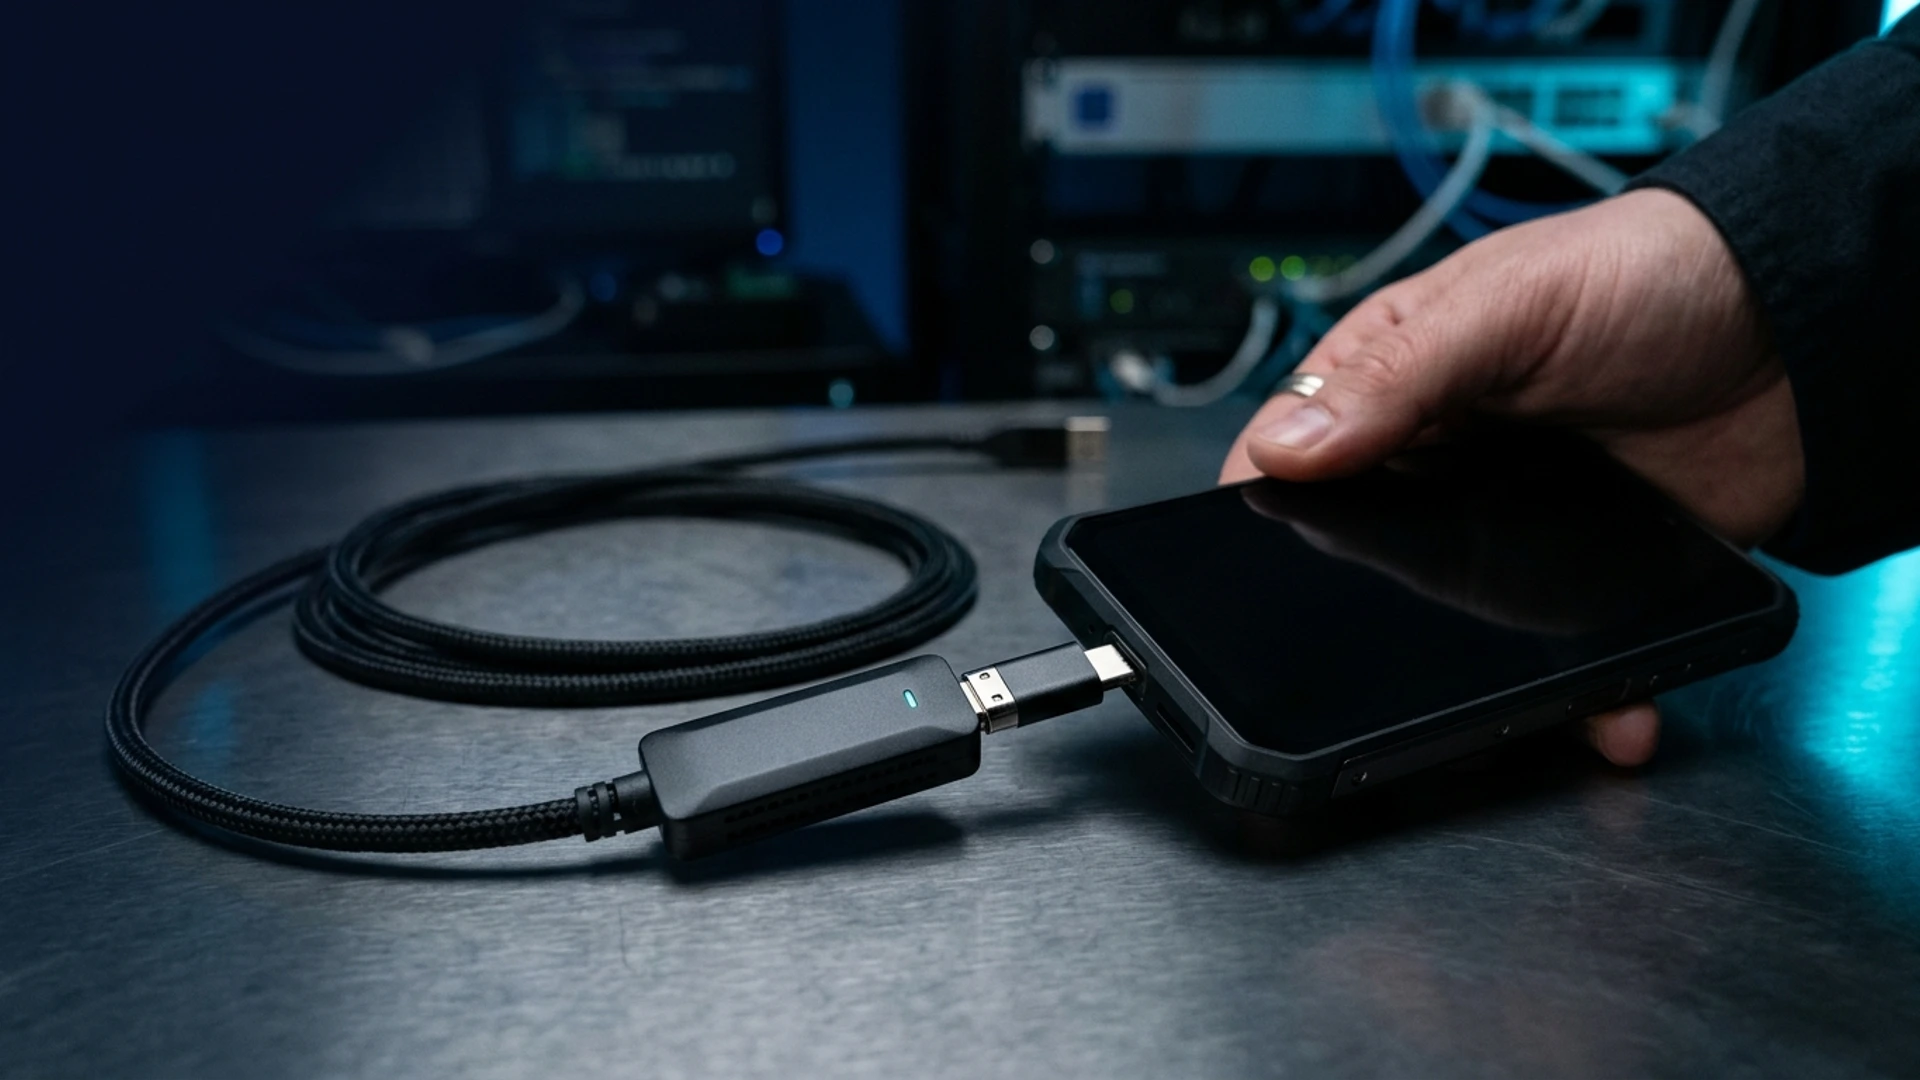
Підключення смартфона до невідомого USB-порту або фізичне захоплення пристрою безпосередньо наражає криптографічне ядро на небезпеку. Матеріальні загрози через кабелі не обмежуються спеціалізованими лабораторіями: від шпигунських кабелів з мікроконтролерами до автоматизованих криміналістичних станцій — вилучення інформації може відбутися ще до того, як користувач розблокує екран. Перед цим прямим вектором атаки функція Wipi від Zi0n реагує активним захистом на рівні апаратного забезпечення.
Нові вектори фізичних атак через USB-кабелі
Далеко від звичайних комерційних зарядних кабелів існують інструменти вторгнення, спеціально розроблені для злому мобільних терміналів через фізичну шину:
- Шпигунські кабелі зі прихованими мікроконтролерами (як O.MG чи BadUSB): пристрої, візуально ідентичні звичайним кабелям, що містять мікрочипи для HID-ін'єкцій чи бездротові модулі, здатні автономно виконувати шкідливі скрипти при підключенні.
- Криміналістичні станції вилучення (Cellebrite UFED, GrayKey): спеціалізоване обладнання, що примушує низькорівневі режими завантаження (BootROM чи EDL) та використовує вразливості контролерів зв'язку для обходу екрана блокування.
- Маніпульовані публічні розетки (juice jacking): зарядні станції в аеропортах, на вокзалах і в готелях, змінені для встановлення одночасних каналів даних під час подачі електроживлення, щоб вкрасти облікові дані.
- Аналізатори шини та апаратні зонди: обладнання пасивного захоплення, що перевіряє пакети, передані через кабель, для відновлення тимчасових секретів в оперативній пам'яті.
Якщо порт залишається незахищеним від ворожих запитів, конфіденційна інформація та приватні ключі криптовалютних гаманців можуть бути вилучені за кілька секунд.
Як працює Wipi для нейтралізації вторгнень у реальному часі
Функція Wipi, вбудована в Zi0n, працює без залежності від звичайних програмних шарів, які можна призупинити чи перехопити. Її архітектура виконується безпосередньо в координації з фізичними компонентами контролю.
1. Безперервний моніторинг ліній даних
Коли роз'єм підключається до терміналу, Wipi аналізує електричну реакцію шини. Сертифікований зарядний пристрій постачає напругу лише на лінії живлення (VBUS і земля). Якщо система виявляє спроби комунікації на диференціальних контактах D+ і D- чи на лініях конфігурації USB-C, поки телефон захищений чи заблокований, з'єднання негайно класифікується як потенційне вторгнення.
2. Миттєве криптографічне очищення в модулі безпеки
Підтвердивши наявність підозрілого кабелю чи несанкціонованого запиту даних, Wipi запускає незворотну команду криптографічного знищення. Головні ключі шифрування AES-256, що зберігаються в апаратному Secure Element, знищуються за наносекунди. Після цієї дії пам'ять пристрою перетворюється на зашифрований текст чистої ентропії, роблячи будь-яку криміналістичну копію непридатною.
3. Повна автономність без залежності від мереж
На відміну від звичних інструментів віддаленого видалення (MDM), які стають недіючими, коли зловмисник ізолює телефон у сумці Фарадея чи виймає SIM-картку, Wipi працює локально, не потребуючи Wi-Fi чи стільникового зв'язку.
Практичні рекомендації щодо невідомих кабелів і зарядних пристроїв
Щоб зберегти цілісність вашої інформації та зменшити вразливість перед фізичними інструментами шпигунства, дотримуйтеся таких запобіжних правил:
- Уникайте чужих чи неперевірених кабелів: не використовуйте позичені аксесуари, знайдені в публічних приміщеннях чи надані без попередньої перевірки.
- Використовуйте адаптери блокування даних (USB data blockers): якщо необхідно підключити телефон до публічної розетки, застосовуйте адаптер, що фізично перериває контакти передачі даних.
- Налаштуйте виявлення Wipi для ситуацій високого ризику: активуйте режими захисту кабелю Zi0n під час подорожей, відвідування масових заходів чи проходження прикордонного контролю.
- Зберігайте холодні й ізольовані резервні копії: тримайте seed-фрази та конфіденційні облікові дані на безпечних носіях поза телефоном.
Як Zi0n може вам допомогти?
Zi0n переосмислює безпеку мобільних пристроїв, впроваджуючи захисні механізми, що працюють там, де звичайні системи зазнають невдачі. Завдяки технології Wipi будь-яка спроба підозрілого підключення чи криміналістичного доступу через кабель запускає негайну реакцію, що зберігає абсолютну конфіденційність ваших файлів, чатів і цифрових активів. Дізнайтеся про всі можливості фізичного захисту та розширеного шифрування, відвідавши https://zi0n.io.
Поширені запитання
Чи активується Wipi при підключенні офіційного настінного зарядного пристрою? Ні. Система аналізує поведінку порту й активує протоколи безпеки лише тоді, коли виявляє активні несанкціоновані лінії даних за умов захисту.
Чи можливо відновити інформацію після видалення, виконаного Wipi? Ні. Знищення головних ключів в апаратному криптографічному модулі остаточно усуває математичну можливість розшифрувати дані, наявні в пам'яті.
Чи працює Wipi, якщо телефон перебуває в режимі польоту чи в клітці Фарадея? Так. Wipi — це повністю автономний механізм, що не потребує доступу до зовнішніх серверів чи телекомунікаційних антен для виконання свого захисту.
У чому різниця між Wipi та класичними опціями Android лише для заряджання? Звичайні налаштування — це лише програмні інструкції, які криміналістичний інструмент може нейтралізувати в режимах налагодження; Wipi діє як активний брандмауер, що захищає криптографічні секрети від фізичних вторгнень.


